Arara Message: Bis zu 77 Millionen E-Mail-Adressen betroffen
Beim japanischen E-Mail-Dienst Arara Message sind womöglich rund 77 Millionen weitere Adressen abgeflossen. Bis zu 380 Vertragsfirmen sind betroffen, der Dienst ist abgeschaltet.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
Beim japanischen Versand-Dienst Arara Message sind nach neuen Angaben rund 77 Millionen weitere E-Mail-Adressen abgeflossen oder könnten betroffen sein. Das teilte die Muttergesellschaft PayCloud Holdings am 2. November mit. Bis zu etwa 380 Vertragsunternehmen sind betroffen. Der Dienst des Tochterunternehmens Arara aus Tokio ist seit dem 31. Oktober komplett abgeschaltet, einen Termin für die Wiederaufnahme gibt es nicht.
Angriff reichte bis in die Systeme der Kunden
Am 29. Oktober hatte das Unternehmen bereits rund 3,01 Millionen abgeflossene Adressen nach einem Zugriff auf eine gemeinsam genutzte Umgebung gemeldet. Spätere Untersuchungen ergaben, dass auch andere Server betroffen waren.
Zwischen dem 28. und 31. Oktober gelangte der Angreifer über Server von Arara Message in die Systemumgebungen von Vertragsfirmen und entwendete von 97 Servern E-Mail-Adressen und Mitgliedsdaten. Dazu zählen je nach Kunde Namen, Geschlecht, Geburtsdatum, Telefonnummer, Mitgliedsnummer und Anschrift. Die Zahl wird noch geprüft und kann sich ändern. Da eine Person mehrere Adressen haben kann, entspricht sie nicht der Zahl der Opfer.
Die Zahl des ersten Vorfalls stieg zudem von 3,01 Millionen auf 3.386.187 Adressen. Außerdem könnten Kundendaten von fünf Vertragsfirmen mit Namen und Firmennamen betroffen sein, bis zu 411.827 Datensätze. Wegen möglicher Überschneidungen mit den 77 Millionen wurden die Zahlen nicht addiert.
Phishing-Mails über den Dienst verschickt
Der Angreifer missbrauchte den Dienst zudem, um zwischen dem 28. und 30. Oktober bis zu rund 7,13 Millionen Mails im Namen einer Kreditkartenfirma zu versenden. Absender war news@arara.com, die Betreffzeilen baten etwa um die Prüfung von Nutzung oder Abrechnung. Das Unternehmen warnt davor, Links in diesen Mails zu öffnen.
Laut Arara spielten Schwachstellen eines Webservers und Probleme der Systemumgebung eine Rolle. Missbrauchte Zugangsdaten wurden gesperrt, Serververbindungen gekappt. Vor einem Neustart will das Unternehmen den Einbruchsweg klären und die Sicherheit prüfen. Andere Arara-Dienste sind nicht betroffen.
Separat teilte der Buchungsdienst Asoview am 3. November mit, dass durch denselben Vorfall 15.821.184 Mitgliedsdatensätze abgeflossen sind, darunter E-Mail-Adressen, Namen, Telefonnummern, Kaufzeitpunkte von Tickets und Einrichtungsnamen. Passwörter und Kreditkartendaten sind nicht betroffen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
Steam Deck: Produktseite bei Steam verschwunden, Valve schweigt
ChatGPT Classic: OpenAI stellt Desktop-App am 30. Januar 2027 ein
Yonsei-Universität nimmt IBM Quantum Nighthawk r2 in Betrieb
KakaoBank prüft Kreditkarten und Wertpapiere, Firmenbank 2028
Mehr aus: Sicherheit
Alle anzeigen →
Beget: Cyberangriff zerstört Daten in der Cloud-Infrastruktur
VOLTA-Malware stiehlt Passwörter und lässt KI den Wert der Opfer schätzen
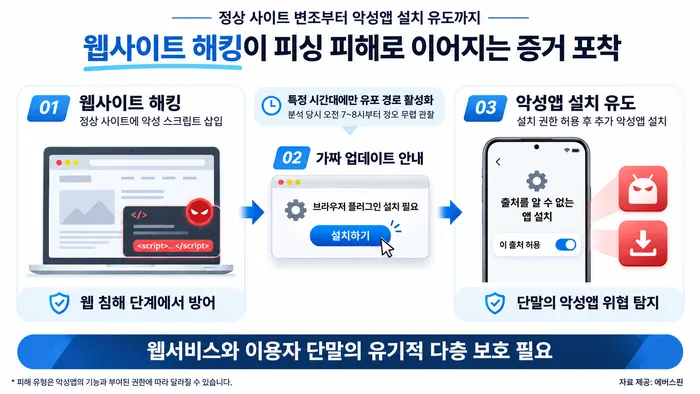
Gefälschtes Samsung-Browser-Update auf gehackten Seiten verbreitet Malware