التجسس على السجلات الطبية في بريطانيا: ICO يضغط على 200 مسؤول
موظفون بحثوا عن جيرانهم وشركائهم السابقين وأشخاص ظهروا في الأخبار. والآن تطلب هيئة ICO من أكثر من 200 مسؤول صحي ضمانات شخصية قبل 27 نوفمبر.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
جار، أو شريك سابق، أو شخص ورد اسمه في الأخبار. هؤلاء فُتحت ملفاتهم الطبية على شاشات موظفين في القطاع الصحي البريطاني دون أن يعالجوهم. والآن تطالب هيئة حماية البيانات في بريطانيا كبار المسؤولين بأن يؤكدوا شخصياً أنهم يمنعون التجسس على السجلات الطبية.
قالت هيئة مفوض المعلومات (ICO) يوم الخميس إنها أرسلت رسائل إلى أكثر من 200 من كبار المسؤولين الصحيين في أنحاء المملكة المتحدة. وتلقت الهيئة وقيّمت أكثر من 300 بلاغ عن هذه الحالات بين يناير ومنتصف أكتوبر 2026. بعض الموظفين بحثوا عن معارفهم، وبعضهم تصفح الملفات بدافع الفضول، وآخرون شاركوا معلومات خاصة مع أشخاص لا يحق لهم الاطلاع عليها. والأرقام تخص بلاغات قدمتها مؤسسات صحية، لا انتهاكات مؤكدة، ولا تشمل القضايا التي لم يُبتّ في تقييمها بعد.
ماذا تطلب ICO من المسؤولين؟
يقول المدير التنفيذي للهيئة بول أرنولد في رسالة من ثلاث صفحات إن الثقة في حسن سلوك الموظفين لا تكفي. فهو يريد معرفة من يستطيع الوصول إلى السجلات، وهل يراجع أحد ما يطّلع عليه هؤلاء، وما الذي يحدث لمن يُضبط متلبساً. ويُنتظر من المسؤولين التحقيق في الشبهات دون تباطؤ، وتقرير ما إذا كان يجب إبلاغ المرضى، واتخاذ إجراءات بحق المخالفين.
المهلة تنتهي في 27 نوفمبر. ومن لم يراجع إجراءاته خلال الأشهر الستة الماضية، أو لم يرضَ عن النتيجة، مُنح ثلاثة أشهر إضافية لتصحيح الوضع. وحذر أرنولد من أن الهيئة قد تتخذ إجراءات إنفاذ بحق المؤسسات التي لا تكفي حمايتها. وقال إن الاطلاع على سجل صحي دون سبب مشروع ليس فضولاً بريئاً، وقد يسبب ضيقاً شديداً للمرضى.
لماذا تتكرر المشكلة؟
المشكلة لا تتعلق عادة باختراق الأنظمة، فكثير من العاملين لديهم صلاحية الوصول إلى السجلات بحكم عملهم. تبدأ الأزمة حين يستخدمون هذه الصلاحية للبحث عن شخص لا يعالجونه. وفي يوليو حذرت NHS England موظفيها بأن ذلك قد يكلفهم وظائفهم وربما السجن، بعد حوادث اطلع فيها موظفون على سجلات ضحايا جرائم بارزة، منها هجمات نوتنغهام. وبعض أنظمة السجلات الإلكترونية الأحدث تستطيع رصد الوصول المشبوه لحظياً، لكن قدرات المراقبة تختلف بحسب التقنية المثبتة.
وأبلغت الحكومة البرلمان في يوليو بأن 1445 حالة وصول غير مناسب أُبلغ عنها إلى ICO بين 2019 و2025. وقد لاحقت الهيئة قضائياً 16 عاملاً صحياً خلال عقد، إذ قد يشكل الوصول غير المصرح به إلى البيانات الشخصية جريمة بموجب قانون حماية البيانات لعام 2018.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
تطبيق Cancer 360 من Palantir في NHS: إشادة واسعة وستة صناديق فقط تستخدمه
ماليزيا تحقق في شحنات Speedmatrix التابعة لـ Megaspeed من رقائق Nvidia
Nintendo Account: إنهاء تسجيل الدخول عبر Apple وGoogle في 26 يناير
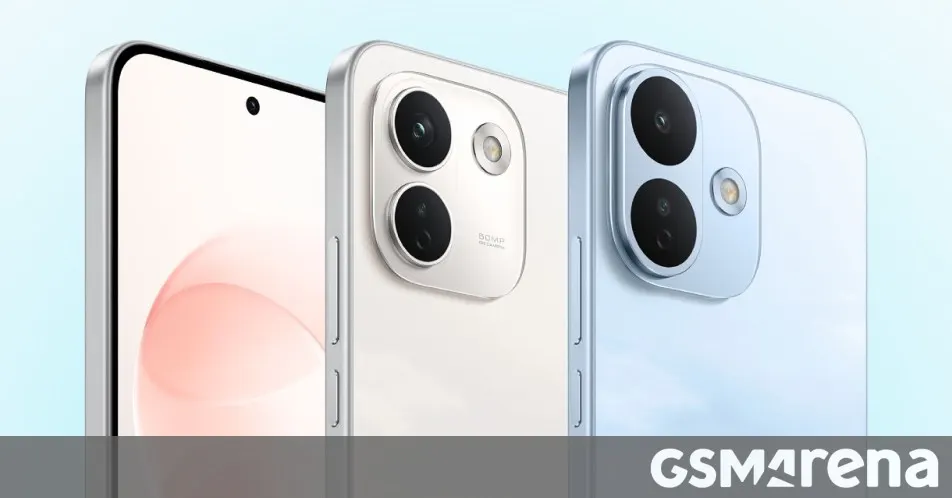
Redmi Note 18 يظهر في شهادة 3C بشحن سلكي 67 واط
المزيد في: الأمن السيبراني
عرض الكل →
برمجية Cereal من Turla نسخت رسائل حكومية إلى موسكو

يوروبول تصادر 6 ملايين بيانات دخول مسروقة: كيف تتحقق من بياناتك

تسريب بيانات KB Capital يطال 1811 شخصًا بعد هجوم اختراق
