برمجية Cereal من Turla نسخت رسائل حكومية إلى موسكو
اكتشفت ESET برمجية Cereal المخفية في خوادم Microsoft Exchange برومانيا وكازاخستان، وكانت تنسخ رسائل موظفين راسلوا جهات في الناتو والاتحاد الأوروبي.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
موظف حكومي يرسل رسالة إلى ممثل في الناتو. تصل الرسالة إلى المستلم ولا يبدو شيء مريبًا. لكن برنامجًا مخفيًا في الخادم يفحص المحتوى، ويتعرف على مستند مهم، ويجهّز نسخة منه للجواسيس الروس. هذه الآلية، واسمها Cereal، كشفها باحثو شركة الأمن ESET.
يُعتقد أن مجموعة Turla، المرتبطة منذ سنوات بجهاز الأمن الفيدرالي الروسي، تقف وراء العملية. سيطر المهاجمون على خوادم Microsoft Exchange في مؤسسات حكومية في رومانيا وكازاخستان. بدأ الباحثون ببرنامج مجهول على خادم جهة حكومية في كازاخستان، ثم حسّنوا أساليب الكشف فعثروا على ضحية ثانية: ففي 23 ديسمبر 2025 استُخدمت مجموعة الأدوات نفسها ضد مؤسسة حكومية في رومانيا، العضو في الناتو والاتحاد الأوروبي.
كيف تعمل Cereal وماذا تنسخ؟
الوحدة الأهم، CerealBox، تختبئ داخل العملية التي تدير تدفق البريد في Exchange. لا تثبّت خدمة جديدة، بل ترتبط بالآليات الموجودة، وتصل الرسالة الأصلية إلى المستلم كالمعتاد. ولا تنسخ كل شيء: تختار الرسائل التي تحمل مرفقات DOC أو DOCX أو PDF، ثم تفحص المرسلين والمستلمين والعناوين وأسماء الملفات. الرسائل المطابقة تُجمع وتُشفّر وتنتظر أن يستلمها المشغّلون.
في رومانيا بحثت الإعدادات عن مراسلات مع عناوين مرتبطة بالناتو ومؤسسات الاتحاد الأوروبي. هذا لا يعني اختراق الحلف أو المفوضية الأوروبية نفسيهما، بل اختراق بريد جهة كانت تراسلهما. ولم تكشف ESET اسم الجهة الرومانية ولا محتوى الرسائل ولا حجم البيانات المسروقة.
بلا خادم تحكم خاص
عادةً تتصل البرمجيات الخبيثة بخادم يملكه المهاجمون، وقد يفضح ذلك وجودهم. هنا بقيت وحدة CerealNeuron على خادم Exchange الخاص بالضحية تنتظر طلبات ويب مُعدّة خصيصًا، تبدو من الخارج كحركة بريد عادية. كما استفاد البرنامج من ذاكرة الجهاز ليترك آثارًا أقل على القرص، وفحصت وحدات إضافية الحسابات والشبكة وبيانات الاعتماد المحفوظة. وتشير ESET إلى استخدام متقدم جدًا لتقنية .NET.
من هي Turla؟
تنشط المجموعة، المعروفة أيضًا باسم Secret Blizzard، منذ 2004 على الأقل، وتستهدف مؤسسات الدولة والبعثات الدبلوماسية وجهات الدفاع. وفي 2023 عطّل مكتب التحقيقات الفيدرالي في عملية Medusa برنامج Snake المرتبط بها. ونسبة Cereal إلى Turla تستند إلى أدوات معروفة للمجموعة وتشابهات تقنية، لا إلى تحديد هوية المشغّلين. وبحسب ESET، فإن نحو 70% من الدول التي استهدفتها المجموعة منذ 2022 جمهوريات سوفييتية سابقة أو دول أوروبية ارتبطت تاريخيًا بالاتحاد السوفييتي. ولا يُعرف كيف حصل المهاجمون على الوصول الأول.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
مفتاح الإيقاف للأقمار الصناعية: ميتال يطالب بأن تمتلكه الهند
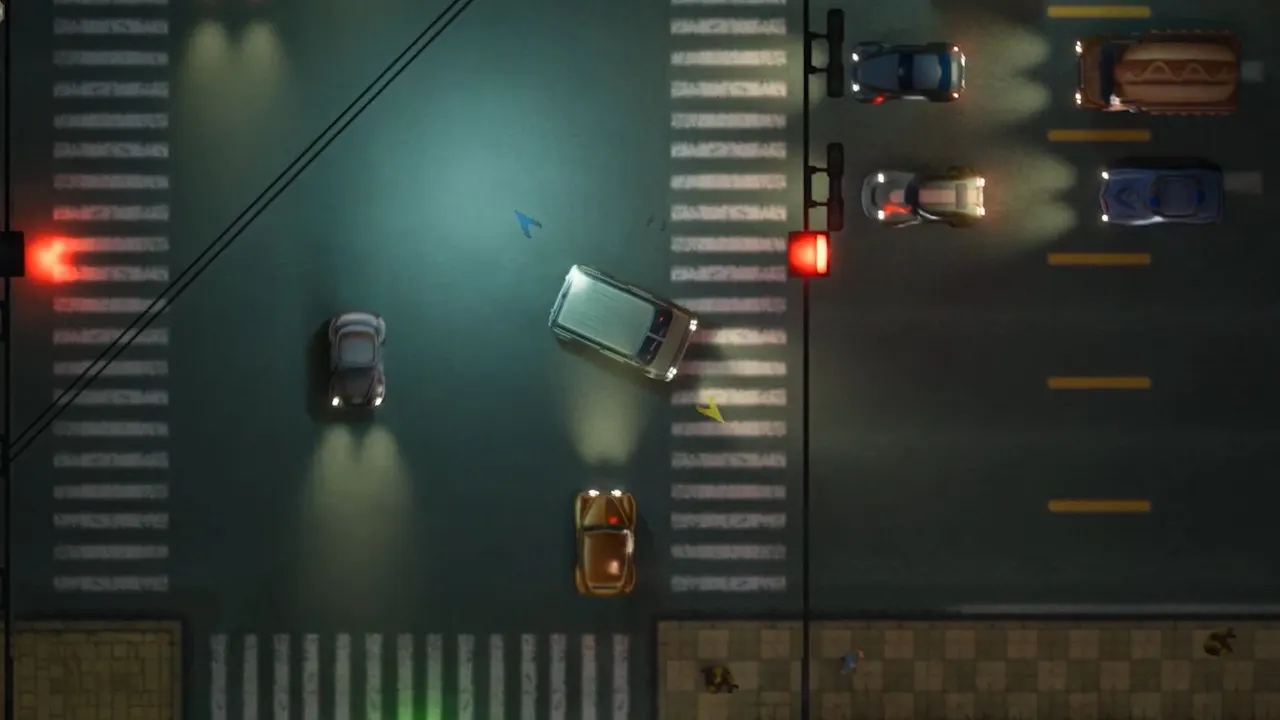
GTA2 RTX Upgraded: لعبة 1999 تحصل على path tracing
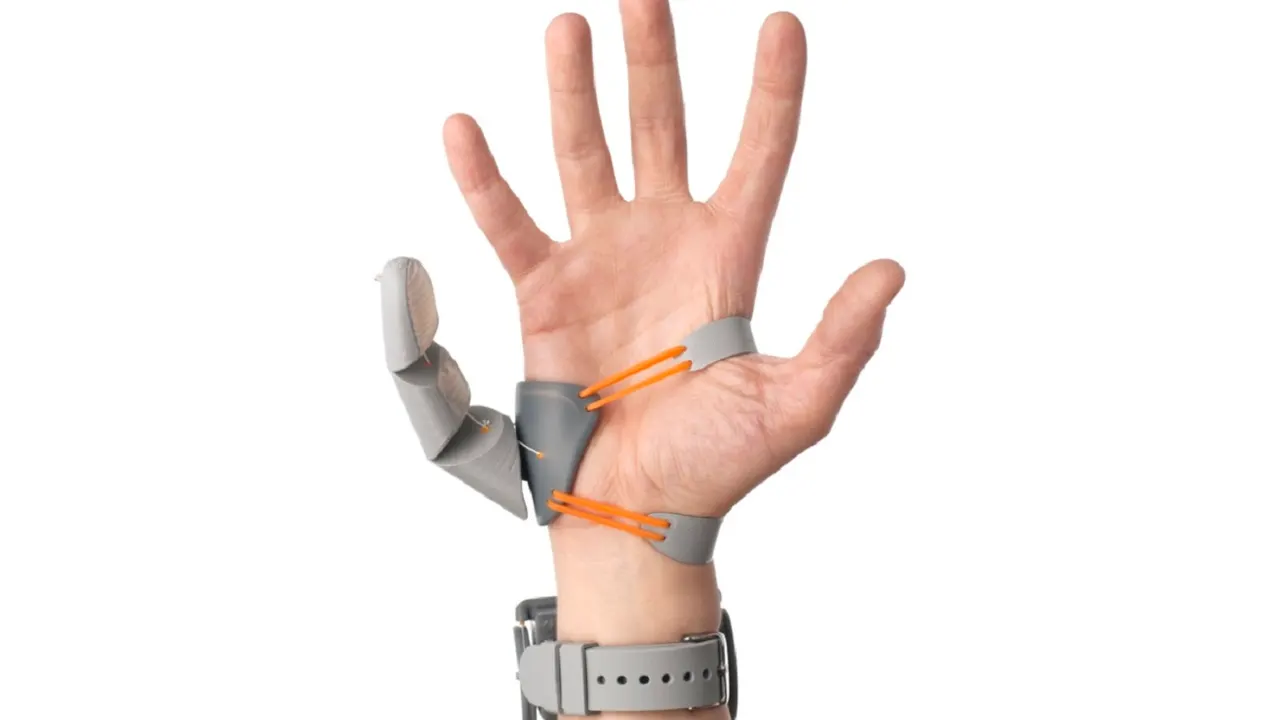
EgoThumb: إصبع سادس روبوتي يساعدك دون أن تتحكم به
تعطل Claude: مشكلة في تسجيل الدخول إلى Claude.ai وClaude Code
المزيد في: الأمن السيبراني
عرض الكل →
يوروبول تصادر 6 ملايين بيانات دخول مسروقة: كيف تتحقق من بياناتك

تسريب بيانات KB Capital يطال 1811 شخصًا بعد هجوم اختراق

اختراق Onamae.com Desktop Cloud: مطالبات تعويض بنحو 3 مليارات ين