RAGTAG: احتمال تسرب 1.2 مليون سجل من شركة Tin Pan Alley التابعة لـWorld
أعلنت مجموعة World اليابانية للأزياء عن وصول غير مصرح به إلى خادم الشركة المشغلة لـRAGTAG، وقد تسربت نحو 1.2 مليون سجل لأعضاء، منها الأسماء والعناوين.
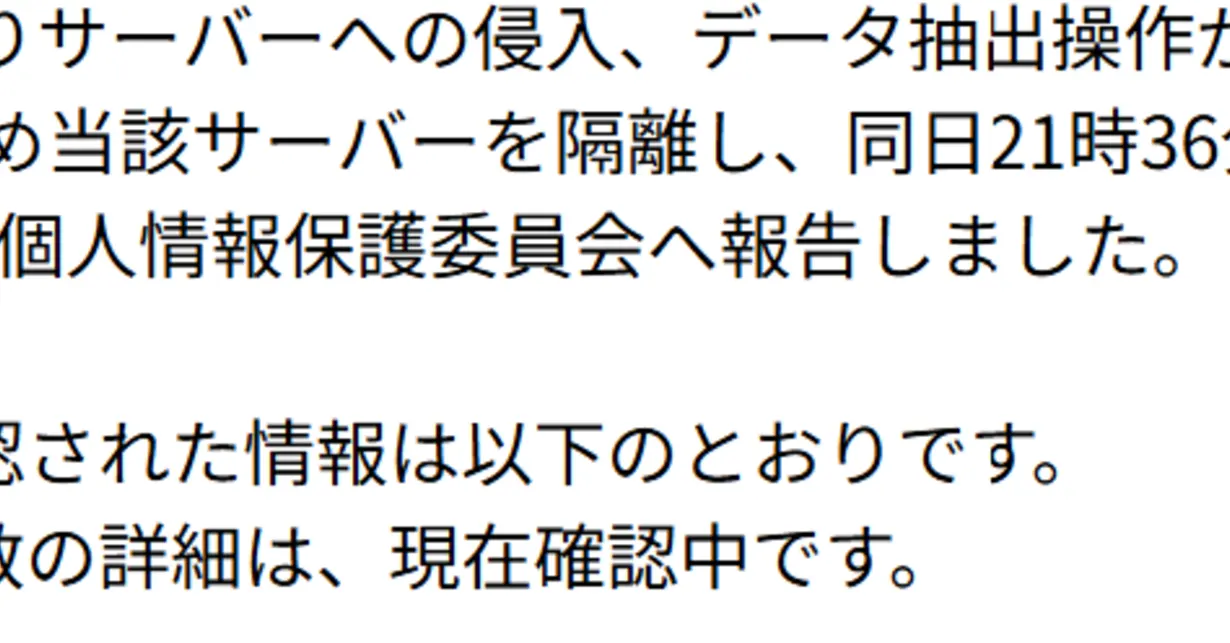
أعلنت مجموعة World اليابانية للأزياء في 30 أكتوبر أن طرفًا ثالثًا نفّذ وصولًا غير مصرح به إلى الخادم التشغيلي لشركتها التابعة Tin Pan Alley، المشغّلة لخدمة شراء وبيع الملابس الماركات المستعملة RAGTAG. وقد تكون أجزاء من بيانات الأعضاء المخزنة على الخادم تسربت إلى الخارج.
ويبلغ عدد السجلات المعرّضة نحو 1.2 مليون سجل، وتشمل الأسماء والعناوين وأرقام الهواتف وتواريخ الميلاد والجنس وعناوين البريد الإلكتروني. وما زالت الشركة تتحقق من الأعضاء المعنيين والعدد الدقيق للسجلات.
تسلسل الحادثة
وقع الاختراق نحو الساعة 14:51 يوم 17 أكتوبر، حين دخل طرف خارجي إلى الخادم ونفّذ عمليات لاستخراج البيانات. ولم ترصد Tin Pan Alley العمليات المشبوهة إلا يوم 28 أكتوبر نحو الساعة 12:08، فعزلت الخادم. وحتى الساعة 21:36 من اليوم نفسه، جرى قطع مسار الوصول غير المصرح به وإيقاف جزء من أنظمة العمل الداخلية المرتبطة.
ولم تؤكد الشركة تسرب معلومات الدفع مثل بطاقات الائتمان، كما لم يثبت تسرب بيانات الوجه.
الخطوات المقبلة
تعتزم Tin Pan Alley الاستعانة بخبراء أمن خارجيين للتحقيق، وستتخذ إجراءات لمنع تكرار الحادثة في ضوء النتائج وتوصيات الخبراء.
ويكمن الخطر الأساسي على العملاء في استغلال بيانات التواصل المسربة في رسائل التصيد الاحتيالي والاحتيال الهاتفي. وتأتي الحادثة ضمن سلسلة تسريبات طالت قطاع التجزئة الياباني، ذُكرت فيها Muji وBook Off وJoshin.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
جوجل: مراكز بيانات الذكاء الاصطناعي في الفضاء أغلى 100 ضعف من الأرض
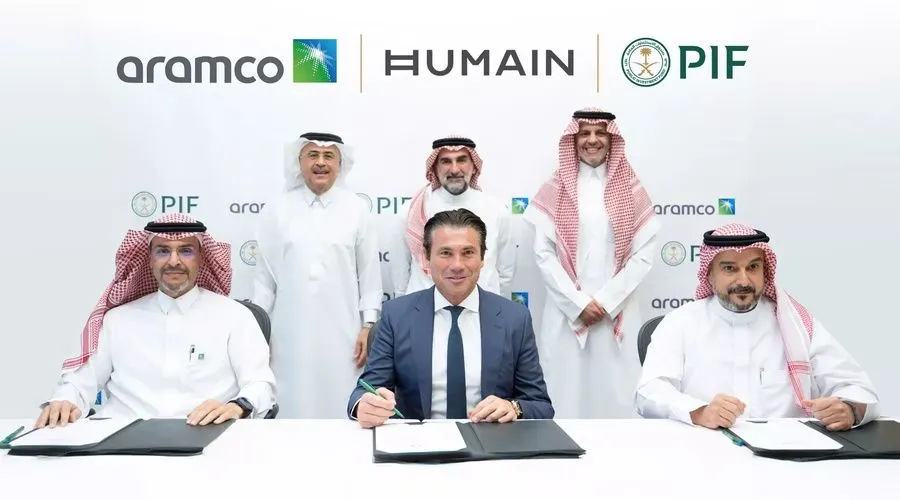
أرامكو تستحوذ على 49% من هيوماين بضخ نقدي يبلغ 2.6 مليار دولار
شركة Percent Labs السورية للتقنية الغذائية تغلق جولة تمويل أولية بتقييم يتجاوز مليون دولار
ناسداك 100 قد يخسر أكثر من 2 تريليون دولار بسبب مخاوف إنفاق الذكاء الاصطناعي
المزيد في: الأمن السيبراني
عرض الكل →
أبل تحذّر مستخدمي آيفون في 99 دولة من برمجيات تجسس مرتزقة
هجوم سيبراني على الثلاجات يضرب سوبرماركت في أنحاء أوروبا
رئيس GMO كوماغاي يرفض دفع فدية بعد اختراق Desktop Cloud