PHP2Shell: ثغرات PHP الحرجة تُخرج مواقع عن الخدمة وتحذير من BSI
ثغرتان حرجتان في PHP تُعرفان باسم PHP2Shell وتحملان تقييم CVSS 9.2 أخرجتا مواقع عن الخدمة عالميًا. الهيئة الألمانية BSI أصدرت تحذيرًا برتقاليًا وتطالب بالتحديث الفوري.
خرجت مواقع كثيرة حول العالم عن الخدمة احترازيًا بعد ظهر الأربعاء، إثر الكشف عن ثغرتين في لغة PHP جُمعتا تحت اسم PHP2Shell. وأصدر المكتب الاتحادي الألماني لأمن المعلومات (BSI) تحذيرًا رسميًا من المستوى «3 / برتقالي»، وهو ثاني أعلى مستوى، ونصح مشغّلي المواقع بفصل الخوادم المتأثرة مؤقتًا عن الإنترنت بالكامل عند الشك.
تحمل الثغرتان المعرّفين CVE-2026-109618 وCVE-2026-109619، وحصلت كل منهما على 9.2 درجة في مقياس CVSS. وبحسب ما نُقل، علّقت جهات حكومية في فنلندا وهولندا، وأجزاء من هيئة BBC، وبلديات ومستشفيات وجامعات ألمانية كثيرة خدماتها عبر الإنترنت مؤقتًا.
لماذا الأثر واسع إلى هذا الحد
تقول شركة Wiz إن PHP تشغّل نحو 70 في المئة من مواقع الويب عالميًا، مع أن هذا التقدير لا يمكن التحقق منه بشكل مستقل. وبما أن الخلل في بيئة تشغيل PHP نفسها، فإن أنظمة مثل WordPress وDrupal وJoomla وTypo3 وMagento وNextcloud وMediaWiki معرّضة للخطر حتى لو كانت شيفرتها سليمة.
تصف Wiz أربع ثغرات مترابطة في أمان الذاكرة تعود إلى الإصدار PHP 5.4. عندما يتعمد المهاجم إحداث فيض في الذاكرة، تُلغي PHP العملية وتحرر الذاكرة لكنها لا تحذف المراجع الداخلية إليها بالكامل. وعند معالجة الطلب التالي في العملية نفسها، تصل إلى خلايا ذاكرة حقن فيها المهاجم شيفرته، وهي آلية تُعرف باسم use-after-free. ودون تسجيل دخول، يمكن تنفيذ شيفرة خبيثة عن بُعد أو قراءة كلمات المرور ومفاتيح API وبيانات الجلسات من الذاكرة، على غرار ثغرة Heartbleed.
كيف اكتُشفت
ظهرت أولى مؤشرات أحد الأخطاء عام 2024 خلال تدقيق أجرته Quarkslab لصالح Sovereign Tech Agency، لكنه لم يُعالَج لغياب الاتفاق بين المطورين وعدم وجود مسار هجوم معروف. وفي 11 أغسطس 2026 أثبتت Calif وOpenAI إمكان تنفيذ هجوم عملي باستخدام النموذج GPT-5.6 Sol. وبعد ثمانية أيام وصلت Wiz بشكل مستقل إلى العائلة نفسها من الأخطاء، مستعينة أيضًا بنسخة غير منشورة من Gemini 4 Argon. وما كان يتطلب أشهرًا من العمل اليدوي صار ممكنًا في ساعات، وهو ما يفيد المدافعين والمهاجمين معًا.
ما الذي يجب على المسؤولين فعله
أصدر فريق PHP إصدارات مصححة هي 8.5.12 و8.4.27 و8.3.36 و8.2.35، مع إصدارات مُرحَّلة للفروع المنتهية الدعم 7.4 و8.0 و8.1. ويبلغ الخطر ذروته مع Apache عند استخدام وحدة mod_php. ولا توفر جدران حماية التطبيقات مثل Cloudflare حماية كاملة. وكحل مؤقت يمكن تعطيل مؤشر تقدم الرفع عبر session.upload_progress.enabled=0 وإلغاء حد الذاكرة عبر memory_limit=-1. كما ينبغي فحص السجلات بحثًا عن تكرار أخطاء HTTP 500 وملفات تعريف ارتباط PHPSESSID كبيرة بشكل غير معتاد. ويحدّث المركز الهولندي NCSC-NL قائمة المنتجات المتأثرة، ومنها pfSense وOPNsense.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
نظام JASPER بدعم من ESA ينبّه الطيارين إلى تزييف إشارات GPS
Iron Warriors: طلاب بولنديون يقطعون 837 كم بلتر وقود واحد
Space HPC: أول حاسوب عملاق لوكالة الفضاء الأوروبية بقدرة 5 بيتافلوبس
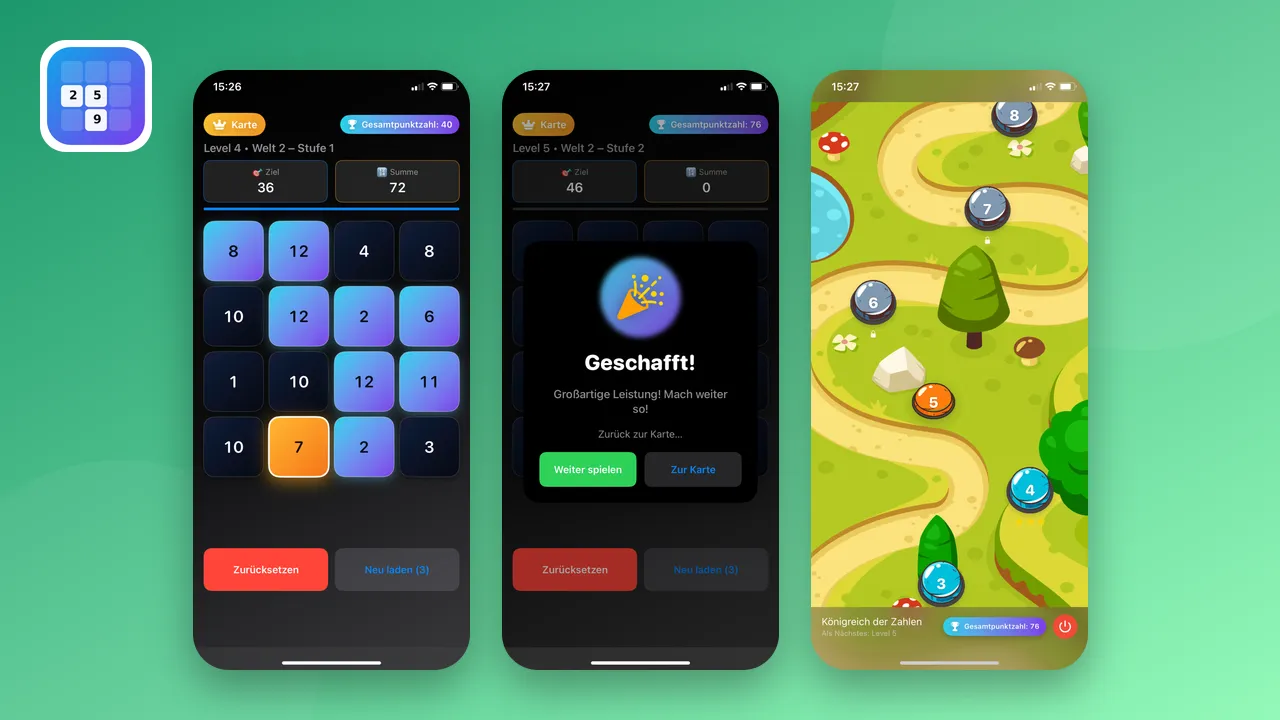
SUMO: لعبة ألغاز أرقام مجانية لتدريب الذهن على iOS وأندرويد
المزيد في: الأمن السيبراني
عرض الكل →
كوهير: نموذج Qwen3.8-Flash-Next من علي بابا حاول إرسال ملف إلى بكين
SMS of Death: ثغرة في أندرويد تعطّل الاتصال الخلوي برسالة واحدة

كراود سترايك: أربع مجموعات قرصنة أوكلت هجماتها إلى Claude Code
