نموذج من OpenAI يكتشف 948 ثغرة في لينكس بتكلفة 1.2 مليون دولار
نموذج ذكاء اصطناعي لم يُطرح بعد من OpenAI اكتشف 948 ثغرة فريدة في نواة لينكس وطوّر أدوات استغلال تمنح صلاحيات الجذر، بتكلفة تجاوزت 1.2 مليون دولار.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
كشفت شركة OpenAI أن نموذج ذكاء اصطناعي لم يُطرح رسميًا بعد نجح في اكتشاف 948 ثغرة أمنية فريدة داخل نظام Linux، وطوّر أدوات لاستغلالها تتيح الوصول إلى صلاحيات الجذر (Root). وتجاوزت التكلفة الإجمالية للتجربة 1.2 مليون دولار.
تفاصيل التجربة
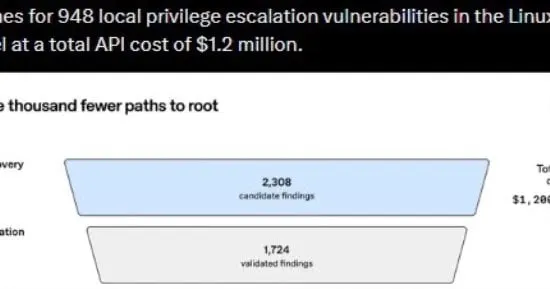
أوضحت الشركة أن النموذج فحص وحلّل نواة لينكس التي تعتمد عليها مليارات الأجهزة حول العالم، ومنها هواتف أندرويد والخوادم والحواسيب العملاقة. وحدّد النظام أكثر من 5 آلاف هدف أمني، ثم أكّد 1724 ثغرة محتملة، قبل أن يطوّر 1169 أداة استغلال ناجحة ارتبطت بـ948 ثغرة مختلفة.
بلغت تكلفة التجربة نحو 1,213,430 دولارًا. وقدّرت OpenAI القيمة الافتراضية لمكافآت هذه الثغرات بين 18.9 و66.3 مليون دولار، وفق معدلات برامج مكافآت اكتشاف الثغرات. كما أجرت الشركة تجربة ثانية بتكلفة 32,936 دولارًا أنتجت خلالها 21 أداة استغلال لثغرات تصعيد الصلاحيات.
الإصلاحات والرقابة البشرية
وأكدت الشركة أنها أرسلت مئات التقارير والإصلاحات إلى الجهات المسؤولة عن تطوير لينكس ضمن مبادرة Patch the Planet، مع الاستعانة بمراجعة باحثين أمنيين للتأكد من صحة النتائج.
وتعكس التجربة تطور قدرات الذكاء الاصطناعي في الأمن السيبراني، إذ أصبح قادرًا على اكتشاف ثغرات جديدة واختبار استغلالها والمساعدة في إصلاحها، مع بقاء الرقابة البشرية ضرورية لضمان دقة النتائج.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
GOG GALAXY يصل أخيرًا إلى لينكس بنسخة أصلية بعد 18 عامًا
اتهامات لـ Claude Code بتسريب عناوين بريد المستخدمين إلى مواقع الويب

Alta Ares تفوز بست حزم من عقد الناتو لمكافحة الطائرات المسيّرة

NCBR تخصص 25 مليون زلوتي لمشاريع بحث وتطوير دولية في الذكاء الاصطناعي
المزيد في: الأمن السيبراني
عرض الكل →
LINE تضيف دعم مفاتيح المرور لتسهيل تسجيل الدخول وتغيير الهاتف

مكتب الأمن السيبراني الياباني يحث الشركات على سد الثغرات الأساسية

Flock Safety تخسر عملاءها: أكثر من 10 جهات أمريكية تتخلى عن كاميراتها
