تسريب NTT Docomo يطال بيانات الباقات والحسابات المصرفية
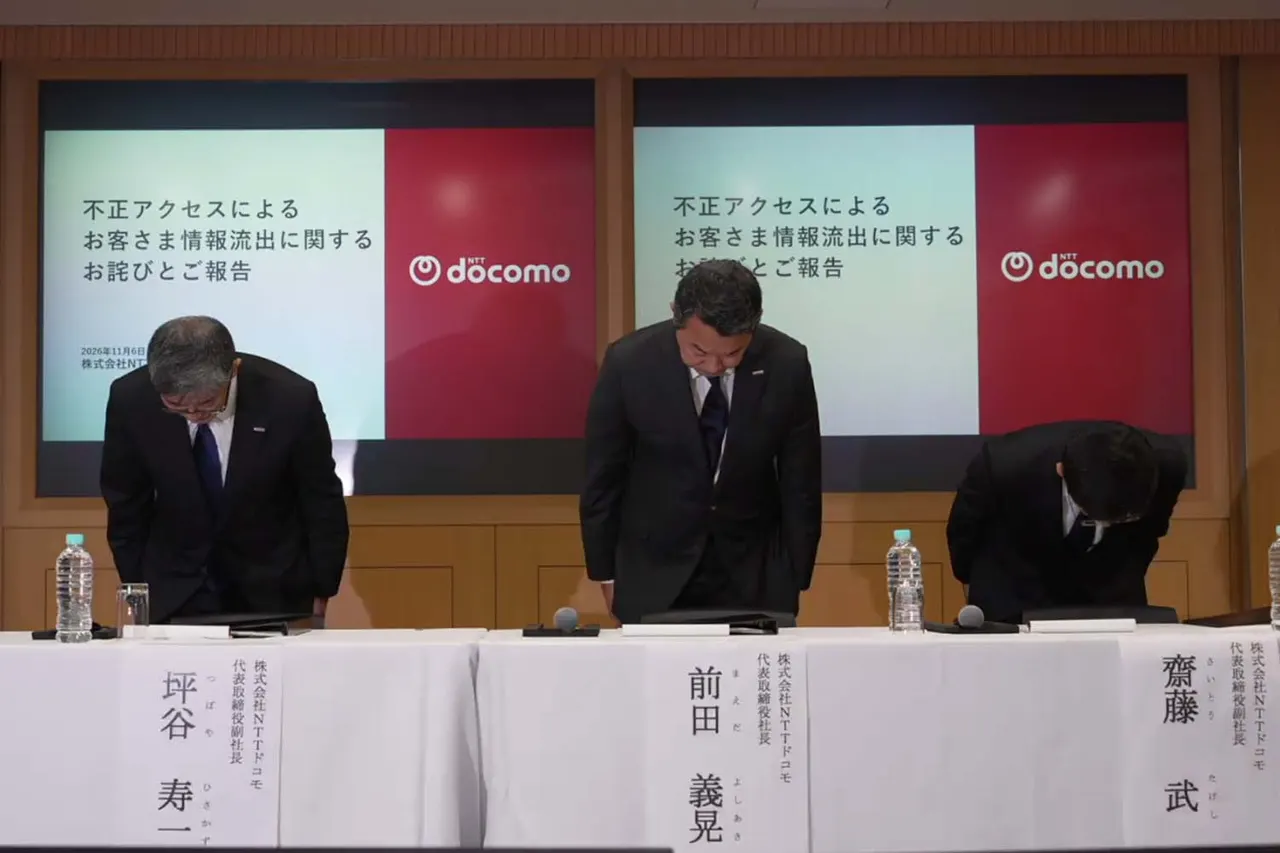
اعتذرت NTT Docomo عن اختراق My docomo ومتجرها الإلكتروني، مؤكدة أن التسريب شمل أرقام وثائق الهوية وتفاصيل الباقات لما يصل إلى 294,839 خطًا.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
اعتذرت شركة NTT Docomo خلال مؤتمر صحفي عُقد في 6 نوفمبر عن عملية دخول غير مصرّح به إلى متجرها الإلكتروني «docomo Online Shop» وخدمة العملاء My docomo، وأقرّت بأن نطاق التسريب أوسع مما أُعلن في اليوم السابق.
كانت الشركة قد أشارت في بيان 5 نوفمبر إلى احتمال تسرب الأسماء والعناوين وتواريخ الميلاد وأرقام الهواتف. وأكدت الآن أن التسريب يشمل أيضًا أرقام وثائق إثبات الهوية، وتفاصيل باقات الأسعار والخيارات الإضافية. وبالنسبة لبعض المستخدمين، طالت البيانات أسماء الممثلين القانونيين ووكلاء الإجراءات وبيانات التواصل معهم، وأسماء الشركات وعناوينها، إضافة إلى اسم المصرف والفرع ورقم الحساب. ويصل عدد الخطوط المتأثرة إلى 294,839 خطًا كحد أقصى، منها 204,157 للأفراد و90,682 للشركات.
كيف وقع الهجوم
دخل المهاجمون عبر الإنترنت واستغلوا طريقة ترابط عدة أنظمة معًا للبحث عن بيانات المستخدمين وجمعها آليًا. رصدت الشركة تنبيهًا بشأن حركة كثيفة في 4 نوفمبر الساعة 10:30. وفشل حظر عناوين IP الأجنبية عند 14:30، فوُضع My docomo في وضع الصيانة عند 16:20. وبعد استئناف قصير للخدمة، رُصدت مؤشرات اختراق جديدة، فأُوقف My docomo والمتجر معًا في 5 نوفمبر عند 1:05، وتأكد التسريب عند 2:10.
وقال نائب الرئيس Juichi Tsuboya إن المشكلة ليست ثغرة في النظام نفسه، بل استغلال لترابط عدة أنظمة، ولم تكشفه فحوص الثغرات الدورية، موضحًا أنه ليس هجومًا تقليديًا على واجهات API. أما الرئيس Yoshiaki Maeda فقال: «لا نعتقد أننا احتوينا الأمر مبكرًا. 300 ألف رقم كبير، وقد تسربت معلومات مهمة. نتعامل مع ذلك بجدية بالغة».
الخطوات المقبلة
أرسلت الشركة في 6 نوفمبر رسائل SMS إلى الأفراد المتأثرين تتضمن الاعتذار وملخص الحادثة وإرشادات الوقاية، وسيُبلَّغ عملاء الشركات عبر مندوبي المبيعات أو الرسائل أو البريد. وتدرس Docomo صرف «مبلغ مواساة» للأفراد والشركات، على أن تُحدَّد التفاصيل لاحقًا. وينصح المستخدمون بعدم فتح الروابط أو المرفقات في الرسائل المشبوهة.
وشرحت الشركة كذلك انقطاع خدمة 5G SA من نحو 11:18 يوم 5 نوفمبر حتى 1:20 يوم 6 نوفمبر، الذي قد يكون طال ما يصل إلى 1.587 مليون مشترك. وكان السبب خللًا في ذاكرة بعض أجهزة التبديل بعد أعمال صيانة أدى إلى ازدحام الشبكة الأساسية. نُفذ حل مؤقت، ويُنتظر إكمال الحل الدائم خلال أسبوع.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
مراكز البيانات في اليابان لم ترفع حرارة محيطها وفق دراسة جديدة
SpiralAI تعتمد أسبوع عمل من أربعة أيام دون خفض الرواتب بفضل الذكاء الاصطناعي
CodeScoring: الثغرات الحرجة في المصدر المفتوح تتضاعف 4.9 مرة في 2026