CodeScoring: الثغرات الحرجة في المصدر المفتوح تتضاعف 4.9 مرة في 2026
رصدت CodeScoring نحو 3566 ثغرة حرجة في البرمجيات مفتوحة المصدر بين يناير وسبتمبر 2026، أي 4.9 أضعاف العام الماضي، وسجلت npm وGo أكبر الزيادات.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أعلن محللو منصة التطوير الآمن CodeScoring نتائج دراسة للثغرات الحرجة (بتصنيف CVSS 9.0 فما فوق) في البرمجيات مفتوحة المصدر خلال الفترة من يناير إلى سبتمبر 2026. وبحسب قاعدة بيانات الشركة، نُشرت خلال تسعة أشهر معلومات عن 3566 ثغرة حرجة، أي 4.9 أضعاف ما سُجل في الفترة نفسها من العام الماضي، حين بلغ العدد 723.
npm وGo في الصدارة
وكانت الزيادة أكبر في بعض أنظمة لغات البرمجة. ففي npm، وهو دليل مكونات JavaScript، ارتفع عدد الثغرات الحرجة 6.3 مرة، من 89 إلى 562. وتمس هذه الثغرات 39127 إصدارًا مستقرًا من الحزم مقابل 3844 قبل عام، بزيادة 10.2 مرة.
أما في Go فقد زاد عدد الثغرات الحرجة 5.1 مرة، من 78 إلى 396. وتشمل 12443 إصدارًا مستقرًا من الوحدات مقابل 5995 قبل عام، أي بزيادة 2.1 مرة.
وتشير تقييمات CVSS إلى أن أكثر من ثلثي الثغرات الحرجة في 2026 يمكن استغلالها عبر الشبكة دون صلاحيات مسبقة ودون تدخل من المستخدم. وفي هذه الحالة لا يحتاج المهاجم إلى سرقة بيانات دخول الموظفين أو إقناعهم بفتح ملف خبيث، إذ يُستهدف البرنامج المتاح عبر الشبكة مباشرة. ولذلك يبقى خطر اختراق البنية الداخلية قائمًا، وعلى الشركات زيادة يقظتها تجاه هذه الأصول. وما زالت قواعد البيانات تتسع بسرعة؛ ففي الفترة من 15 سبتمبر إلى 15 أكتوبر 2026 نُشرت معلومات عن 4609 ثغرات جديدة فريدة بمختلف مستويات الخطورة في المكونات المفتوحة.
أثر الأتمتة والذكاء الاصطناعي
يربط خبراء CodeScoring هذه القفزة أساسًا بتكثيف البحث عن الأخطاء وتوسع تسجيلها. فالباحثون يستخدمون التحليل الآلي وأدوات الذكاء الاصطناعي، ويكشف مزيد من المطورين عن العيوب التي يجدونها بشكل منهجي. كما تتيح أساليب التدقيق الحديثة اكتشاف أخطاء في شيفرات قديمة الاستخدام، فقد تظهر ثغرات في مكتبات اعتمدتها الشركات منذ سنوات ولم تحدّثها.
ويقول أرتيوم ماكسيموف، المحلل في CodeScoring، إن على المؤسسات فحص مكونات برمجياتها بانتظام ومتابعة المعلومات الجديدة عن ثغرات ما تستخدمه، ليس على مستوى المنتج الجاهز من المورّد فحسب، بل على مستوى مكوناته أيضًا. وتأتي في المقدمة معالجة المشكلات التي تمس الخدمات الخارجية العاملة وتهدد استمرارية الأعمال. ويساعد في ذلك تحليل تركيب البرمجيات، الذي يتتبع محتوى التطبيقات تلقائيًا، ويكشف التبعيات المعرضة للخطر، ويحدد الإصدارات التي عولجت فيها المشكلات.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
SpiralAI تعتمد أسبوع عمل من أربعة أيام دون خفض الرواتب بفضل الذكاء الاصطناعي
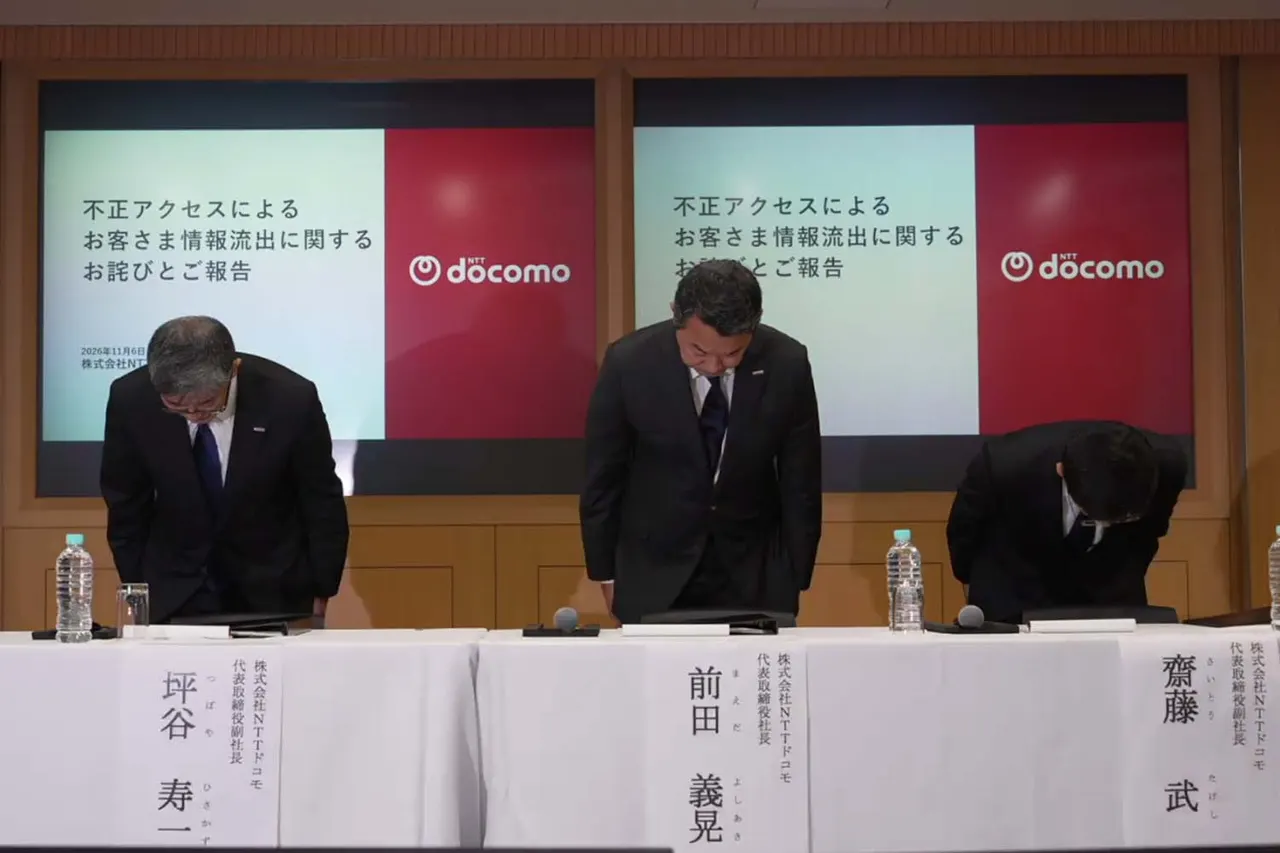
تسريب NTT Docomo يطال بيانات الباقات والحسابات المصرفية
إم تي إس لينك تدخل كازاخستان وفيتنام وإندونيسيا في 2027