تسريب بيانات نحو 7 ملايين عضو من متجر Nojima Online وإيقاف الموقع
أعلنت شركة Nojima اليابانية لبيع الإلكترونيات عن وصول غير مصرح به إلى نظام الأعضاء أدى إلى تسريب نحو 7 ملايين سجل، مع تعليق خدمتين.
أعلنت شركة Nojima اليابانية لتجزئة الإلكترونيات في 2 نوفمبر أن نظام إدارة الأعضاء في متجرها الإلكتروني Nojima Online تعرّض لوصول غير مصرح به من طرف ثالث، ما أدى إلى تسريب بيانات نحو 7 ملايين عضو. واكتشفت الشركة الاختراق في 1 نوفمبر، وأكدت في اليوم نفسه تسرب البيانات الشخصية إلى الخارج.
وتشمل الحادثة خدمتين هما متجر Nojima Online وموقع شراء الهواتف الذكية المستعملة، وقد جرى تعليق الخدمتين مؤقتًا.
البيانات المسرّبة
تشمل البيانات المسرّبة الاسم (بالكانجي والكانا) ومعرّف تسجيل الدخول وكلمة المرور المشفرة والبريد الإلكتروني والعنوان والرمز البريدي ورقم الهاتف وتاريخ الميلاد والجنس. ولا تشمل الحادثة بيانات من ألغوا عضويتهم. وبحسب الشركة، لا يحتفظ الموقعان ببيانات بطاقات الائتمان.
إجراءات الشركة
أعادت Nojima تعيين كلمات مرور الحسابات المتأثرة بشكل إجباري، وترسل للمستخدمين إرشادات لإعادة تعيينها. كما قطعت الوصول الخارجي، وعززت إجراءات الأمن ومنظومة المراقبة، وأبلغت مركز الشرطة المختص.
ولم يُحدد موعد لإعادة تشغيل الموقعين، وقالت الشركة إنها ستعلن ذلك فور التأكد من سلامة الأنظمة.
ويتمثل الخطر الرئيسي على المستخدمين في استغلال بيانات الاتصال المسرّبة في رسائل تصيّد عبر البريد أو الرسائل النصية. وينبغي الحذر من أي رسائل تنتحل اسم المتجر، وتغيير كلمة المرور في الخدمات الأخرى إذا كانت مطابقة.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
جهاز D·Vision SDR من CODE380 يكشف بث المسيّرات الروسية لأوكرانيا
EGG UP تطلق WEARLOG لتتبع الملابس المستأجرة لمصممي الأزياء التلفزيونيين
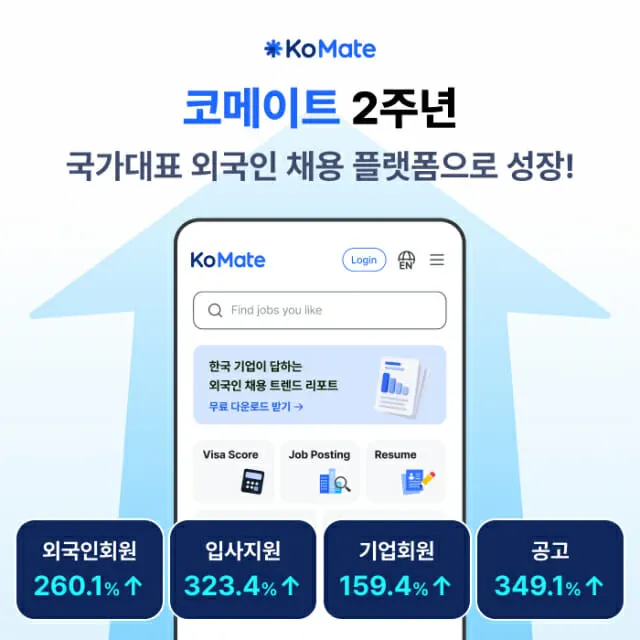
ساراميّن: أعضاء KoMate الأجانب ينمون بنحو 260% سنويًا في عامين
كوريا الجنوبية توظف 19 خبيرًا إضافيًا في وحدة الذكاء الاصطناعي
المزيد في: الأمن السيبراني
عرض الكل →
أندرويد: ثغرة SMS of Death تعطل الهواتف برسالة نصية واحدة

NASK تطلق برنامج مكافآت الثغرات الحكومي في بولندا بمليون زلوتي

Proton VPN يدعم سياسة عدم التسجيل بكود مفتوح و4 عمليات تدقيق
