تسريب بيانات نحو 3 ملايين عضو في @cosme بعد وصول غير مصرح به
أعلنت شركة Istyle المشغّلة لموقع التجميل @cosme تسرّب بيانات نحو 3 ملايين عضو، تشمل الأسماء والعناوين وتواريخ الميلاد، إثر وصول غير مصرح به.
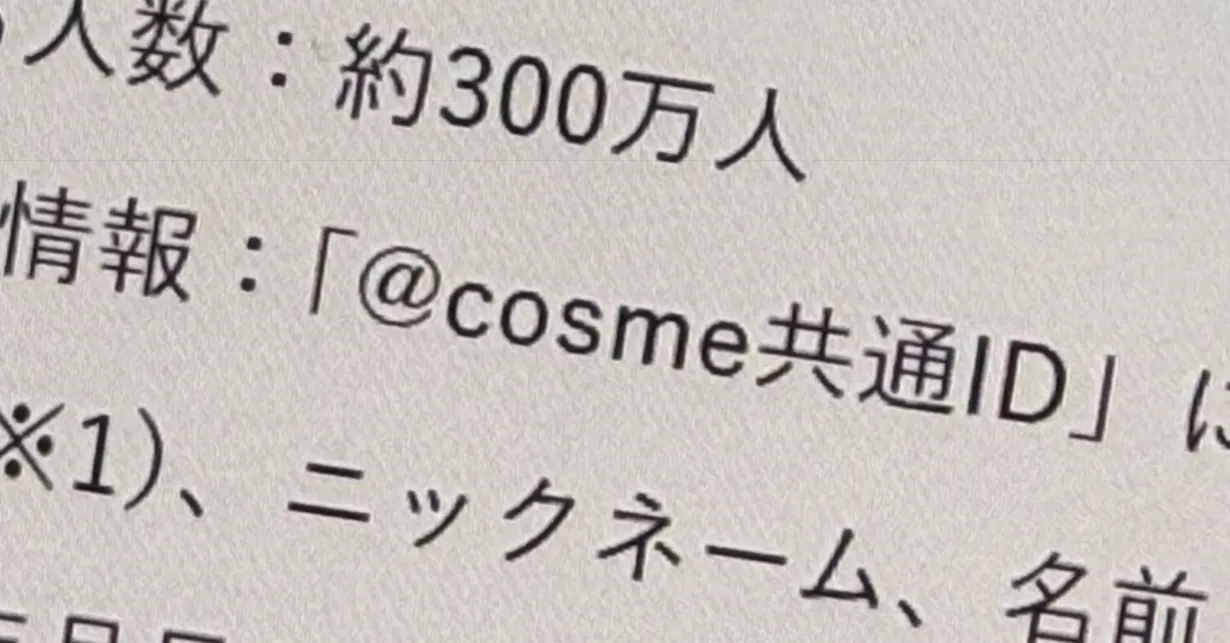
أعلنت شركة Istyle اليابانية، المشغّلة لموقع مستحضرات التجميل @cosme، في 2 نوفمبر، أن جهة خارجية نفذت وصولًا غير مصرح به إلى أنظمتها، ما أدى إلى تسرّب جزء من بيانات الأعضاء المسجلين عبر «@cosme Common ID»، ويبلغ عددهم نحو 3 ملايين شخص.
البيانات المسرّبة
تشمل المعلومات المسرّبة الاسم (بالكانجي والكانا)، والرمز البريدي، والعنوان، ورقم الهاتف، والبريد الإلكتروني، ومعرّف المستخدم المولّد تلقائيًا، والجنس، وتاريخ الميلاد، والاسم المستعار، ونوع البشرة ونوع الشعر.
وأكدت الشركة أنها لم تجد حتى الآن ما يشير إلى تسرّب كلمات مرور تسجيل الدخول أو بيانات بطاقات الائتمان.
من المتأثرون
رصدت Istyle التسرّب في 28 أكتوبر. ولم تكشف عن توقيت الوصول غير المصرح به ولا عن الأسلوب المستخدم. ويشمل الحادث أيضًا من ألغوا عضويتهم، إذا كانوا أعضاءً وقت وقوع الاختراق.
وتعمل الشركة مع جهة أمنية مستقلة لتحديد السبب ونطاق التأثير، وستدرس وتنفذ إجراءات لمنع تكرار الحادث بناءً على نتائج التحقيق.
وسيجري إبلاغ المتضررين فرديًا عبر وسائل الاتصال المتوفرة لدى الشركة، ومن المقرر إنهاء ذلك في 6 نوفمبر، على أن تُرسل رسائل البريد من النطاق «cosme.net». أما من ألغوا عضويتهم فسيجري التواصل معهم استنادًا إلى بيانات تحتفظ بها الشركة لفترة محددة بعد الإلغاء وفق سياسة الخصوصية.
وبالنسبة إلى المستخدمين، يعني ذلك أن أسماءهم وعناوينهم وأرقام هواتفهم وبريدهم قد تكون بيد جهات غير مخوّلة، لذا يُنصح بالحذر من الرسائل والمكالمات المشبوهة.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
كوهير تفتح جولة Series E بهدف جمع حتى 7 مليارات دولار كندي
قمة Digitalgipfel في برلين: وزير الرقمنة يدعو إلى الانفتاح على الذكاء الاصطناعي
هيئة BSI الألمانية تحذر سياسيين من برامج تجسس محتملة على iPhone