كانونيكال تسدّ ثغرة بدرجة 10.0 في LXD وMicroCloud
أعلنت كانونيكال إصلاح الثغرة CVE-2026-112816 في LXD وMicroCloud، وهي بدرجة 10.0 وتتيح انتحال هوية عميل موثوق من دون مفتاحه الخاص.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أعلنت شركة Canonical في 28 أكتوبر إصلاح الثغرة CVE-2026-112816 في مدير الحاويات والآلات الافتراضية LXD ومنصة السحابة الخاصة MicroCloud. وتصنّفها قاعدة معرفة CodeScoring ثغرة حرجة بدرجة 10.0 وفق معيار CVSS 4.0. وتتيح الثغرة انتحال هوية عميل موثوق من دون امتلاك مفتاحه الخاص، ويشترط الهجوم الوصول إلى واجهة HTTPS الإدارية والحصول على الشهادة العامة لذلك العميل.
كيف وقع الخلل
يكمن الخطأ في التحقق من سلسلة شهادات العميل. ففي اتصال TLS يثبت العميل امتلاكه المفتاح الخاص للشهادة الأولى في السلسلة فقط، بينما كان الخادم يقارن جميع الشهادات المرسلة بمخزن العملاء الموثوقين. وبذلك يضع المهاجم شهادته أولًا ثم يلحق بها الشهادة العامة للعميل الموثوق فيحصل على صلاحياته. فهو يجتاز التحقق من مفتاحه بصورة سليمة، لكن الخادم يحدد الهوية استنادًا إلى شهادة أخرى لم يُثبَت امتلاك مفتاحها.
وفي MicroCloud وُصف سيناريو إضافي: يعترض المهاجم الشهادة العامة لعقدة أثناء انضمامها إلى العنقود، ثم ينتحل هويتها. كما يمكن الحصول على شهادة الخادم نفسه عند اتصال TLS، وإضافتها إلى السلسلة تمنح وصولًا إلى بوابة قاعدة البيانات، بينما تمنح شهادة عقدة أخرى وصولًا داخليًا إلى العنقود.
ونبّه مطورو مشروع Incus، وهو نسخة مفتوحة المصدر متفرعة عن LXD، شركة Canonical إلى المشكلة. وصدر إصلاح Incus في الإصدار 7.6.0، وتُعدّ الإصدارات الأقدم عرضة للخطر. وبحسب CodeScoring كان الخلل موجودًا في Incus منذ الإصدار الأول، وأتاح الالتفاف نفسه تمديد سجلات الآخرين في مخزن الشهادات الموثوقة أو حذفها.
ما الذي ينبغي على المسؤولين فعله
يعمل LXD افتراضيًا عبر مقبس Unix المحلي ولا يقبل اتصالات الشبكة، ويُفعَّل الوصول الشبكي بالمعامل core.https_address. لذا ينبغي أولًا التحقق مما إذا كانت الواجهة الإدارية متاحة من شبكة غير موثوقة.
وتحمل حزم snap المصححة تاريخ 29 أكتوبر: الإصدارات 6.10.1 و5.21.9 و5.0.11 و4.0.15 لـ LXD، والإصداران 3.4.1 و2.1.5 لـ MicroCloud. وتوصي Canonical بتنفيذ الأمرين sudo snap refresh lxd وsudo snap refresh microcloud. ولأن الإصلاحات تُطرح على مراحل، يجب مطابقة الإصدار الذي تم تثبيته مع القائمة الخاصة بقناتك.
وإلى حين التحديث، يُنصح بحصر الاتصال بواجهة API في العقد الموثوقة، إذ يؤكد مطورو Incus أنه لا يوجد إعداد يعالج الخلل من دون تحديث. كما ينبغي إدراج LXD وMicroCloud وIncus في جرد البرمجيات على الخوادم التي تشغّل الحاويات والآلات الافتراضية.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →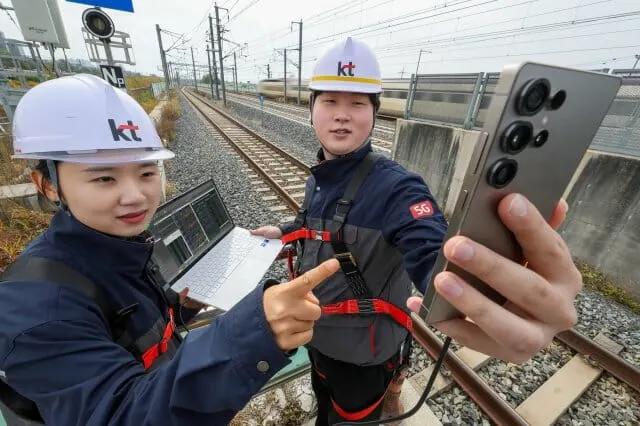
KT وسامسونغ تخفضان انقطاع الاتصال في القطارات السريعة 29% بالذكاء الاصطناعي
OPENREC تجمع 1.4 مليار ين لتوسيع منصة mellow-fan للمعجبين
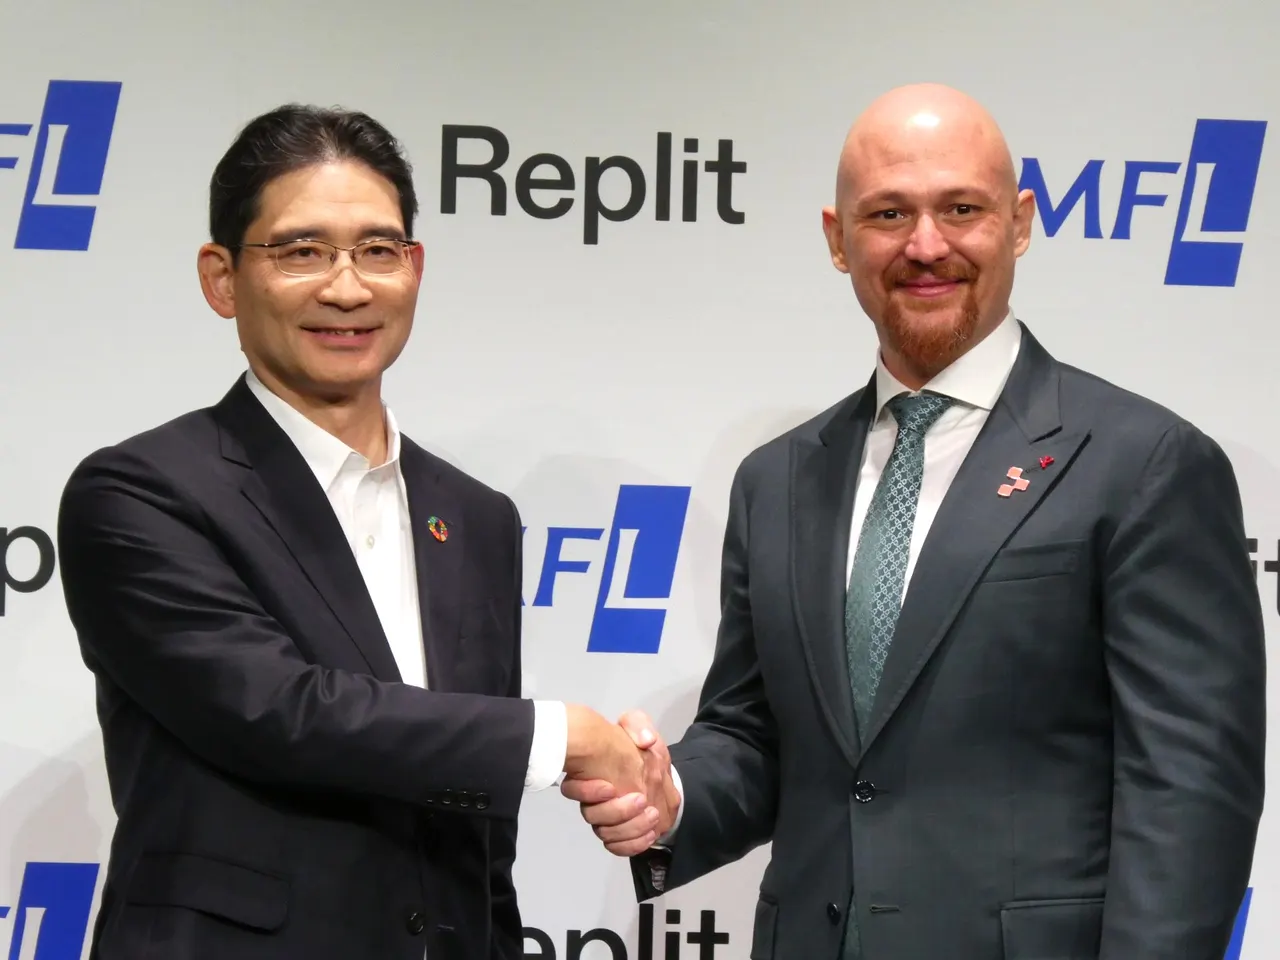
Replit تفتتح مكتبًا في اليابان وSMFL تطلق برمجة Vibe للشركات
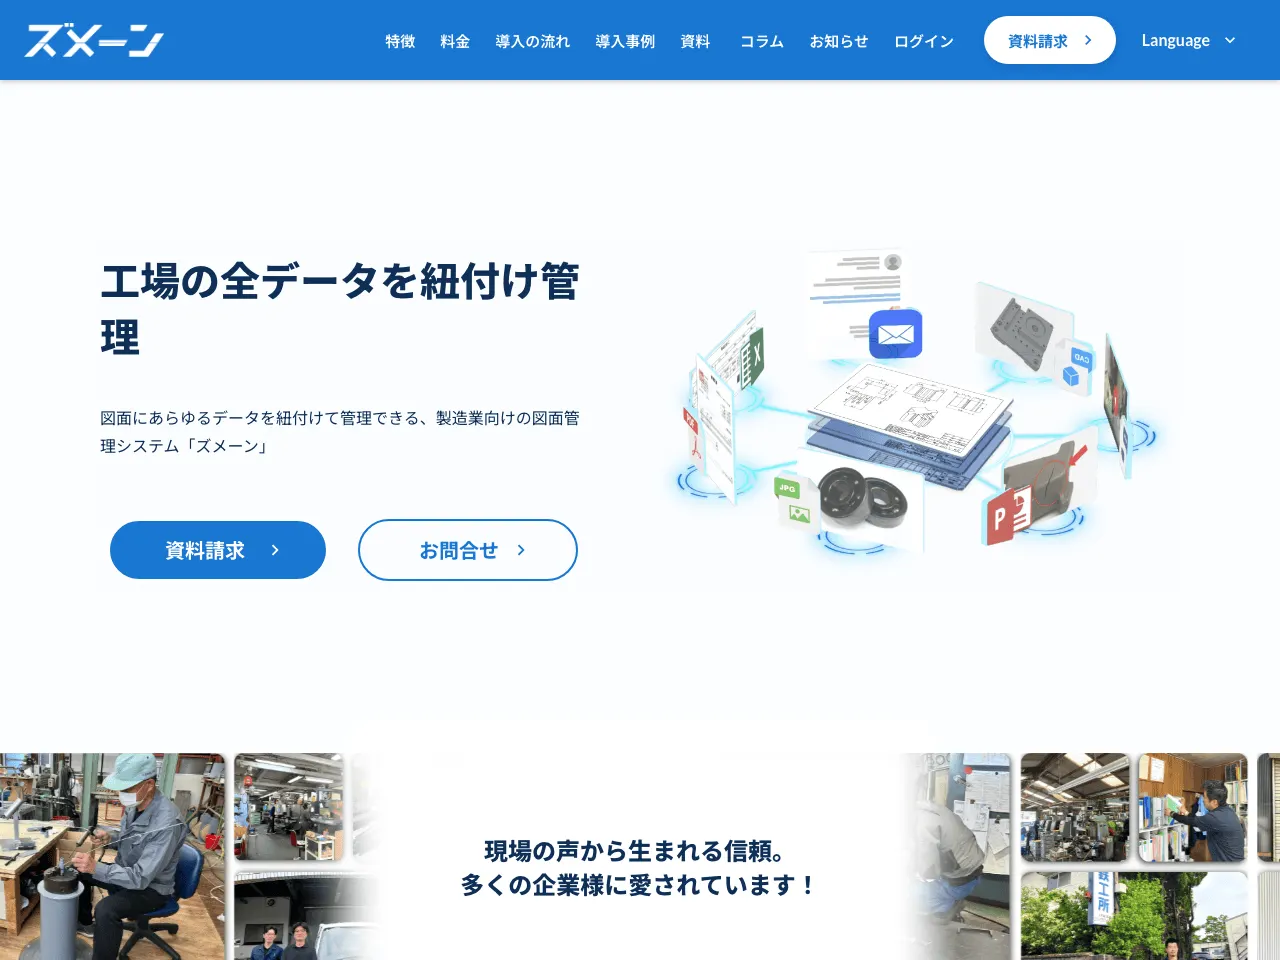
Fact Base تجمع 4.5 مليار ين في الجولة D لنظام Zumen
المزيد في: الأمن السيبراني
عرض الكل →
أبل ستفحص روابط iCloud المشتركة بحثًا عن «محتوى ضار» في iOS 27.3

Crédit Mutuel Arkéa يؤكد تعرضه لهجوم سيبراني وحجم الاختلاس مجهول

كوريا الجنوبية تضيف الأمن السيبراني إلى تقييم المستشفيات الكبرى
