كوريا الجنوبية تضيف الأمن السيبراني إلى تقييم المستشفيات الكبرى
تعتزم وزارة الصحة في كوريا الجنوبية اختبار مؤشرات أولية لكوادر الأمن ومراقبة التهديدات على مدار الساعة ضمن تقييم المستشفيات الكبرى لعام 2030.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
ستدرج الحكومة الكورية الجنوبية قدرات حماية المعلومات في تقييم تصنيف الجيل السابع من المستشفيات العامة الكبرى المقرر في عام 2030. ووفق مصادر حكومية وصناعية، أضافت وزارة الصحة والرعاية الاجتماعية إلى بنود التقييم الأولي بند «إنشاء وتشغيل نظام حماية المعلومات الطبية».
ما الذي سيُقيَّم
يتألف المؤشر من جزأين. الأول مستوى توافر كوادر متفرغة لحماية المعلومات. والثاني مستوى رصد معلومات الهجمات السيبرانية وتحليلها والتعامل معها في الوقت الفعلي. وفي هذا الجزء سيُقيَّم تشغيل نظام يتحقق على مدار 24 ساعة من أن استخدام أنظمة المعلومات والوصول إليها يجريان ضمن النطاق المسموح. ويُسمح كذلك بالتشغيل عبر جهات خارجية.
ويهدف التقييم الأولي إلى رصد الوضع الراهن قبل وضع معايير التصنيف المقبل. وتعلن الوزارة المؤشرات مسبقًا لقياس أثرها العملي وقدرتها على التمييز بين المستشفيات، ثم تستخدم النتائج أساسًا لاختيار المؤشرات الرئيسية.
حجم المشكلة
وبحسب بيانات قدّمتها الوزارة إلى النائبة جون جين سوك من الحزب الديمقراطي، وقعت 114 حادثة اختراق سيبراني في المؤسسات الطبية بين فبراير 2020 ومايو 2026. وشكّلت العيادات 49 حالة والمستشفيات 43 حالة، أي 80.7% من إجمالي الحوادث.
وتتضمن بيانات المرضى في كثير من الأحيان معلومات ذويهم، وتُعد البيانات الصحية من المعلومات الحساسة. كما قد يؤدي تعطل أنظمة المستشفى إلى اضطراب العلاج وتهديد حياة المرضى.
الخطوات المقبلة
وتعتزم الوزارة تقييم الأثر الفعلي للمؤشرات الأولية في النصف الأول من العام المقبل، ثم تقرر في النصف الثاني ما إذا كانت ستتحول إلى مؤشرات رئيسية. وستُجرى كذلك دراسة حول التصميم التفصيلي للمؤشرات.
ويرى القطاع ضرورة معالجة وضع المؤسسات الأصغر ذات القدرة المحدودة. وأشار البروفيسور بارك هونغ سوك من المركز الطبي بجامعة كوريا، استنادًا إلى تقرير لوكالة معلومات الضمان الاجتماعي الكورية، إلى أن متوسط ميزانية الأمن في المستشفيات الكبرى يبلغ 860 مليون وون مع 2.1 موظف متفرغ، مقابل 20 إلى 50 مليون وون و0.6 موظف بدوام جزئي في المستشفيات الصغيرة والمتوسطة. واعتبر أن الفجوة صارت مشكلة هيكلية مزمنة، واقترح نموذج مسؤولية مشتركة بين الدولة والمؤسسات الطبية، وترقية مركز Medical ISAC إلى مركز لتبادل معلومات التهديدات بسند قانوني.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
خطط SK hynix لاستثمار 45 مليار دولار في نيويورك تواجه عقبة تصديرية
صندوق EIC يكشف أكبر 10 استثمارات له في 2026 حتى الآن
مؤسسة التمويل الدولية تدعم 15 شركة زراعة تقنية أفريقية وتربطها بالبنوك
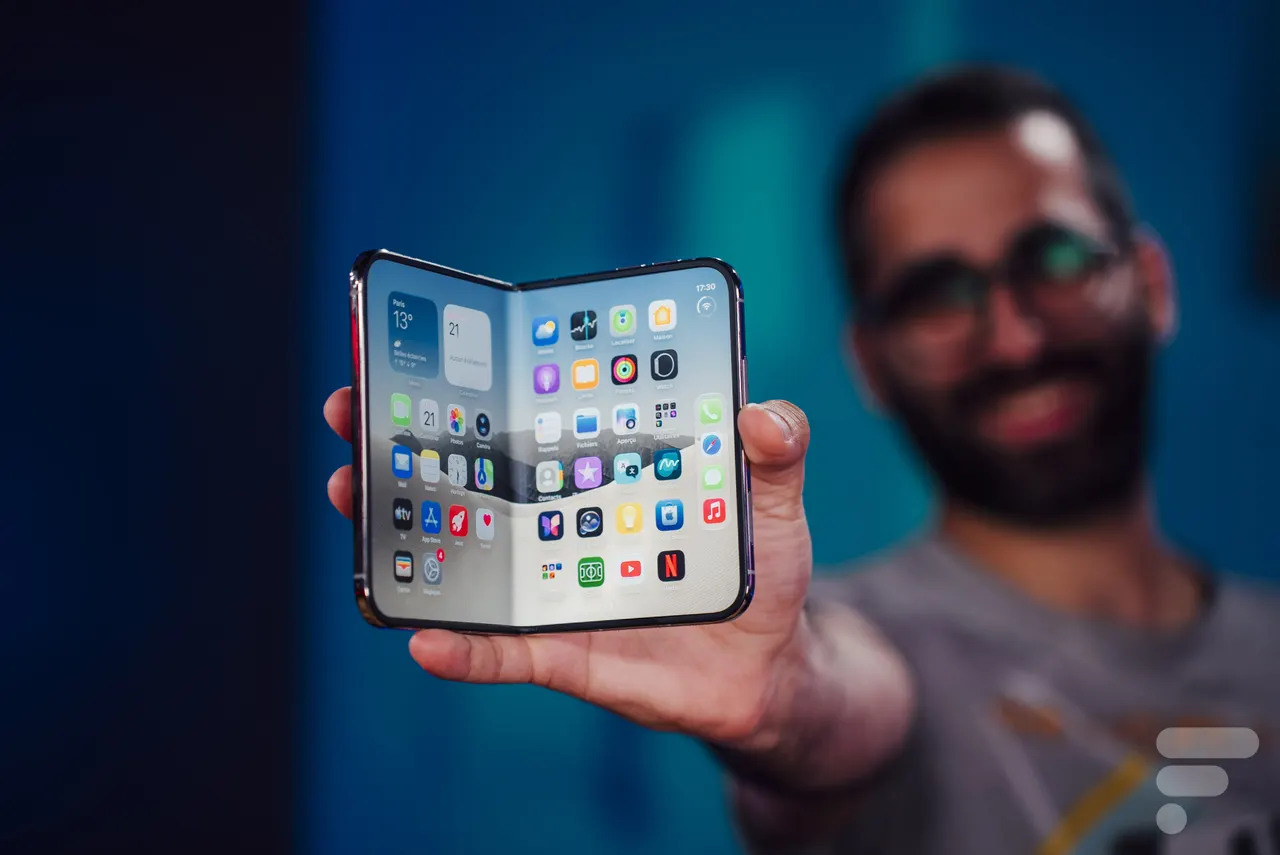
مراجعة iPhone Duo: أول آيفون قابل للطي مبهر لكنه مليء بالتنازلات
المزيد في: الأمن السيبراني
عرض الكل →
Crédit Mutuel Arkéa يؤكد تعرضه لهجوم سيبراني وحجم الاختلاس مجهول

جوجل تحظر Videostrong بسبب باب خلفي في 1.3 مليون جهاز أندرويد
سرقة قياسية في Binance: مقابلة عمل مزيفة كانت نقطة الاختراق
