سرقة قياسية في Binance: مقابلة عمل مزيفة كانت نقطة الاختراق
سرقة المليارات من Binance لم تقتصر على حاسوب محمول مخترق. المنفذون خططوا لها أشهرًا، وكانت مقابلة العمل المزيفة نقطة الدخول.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
تقف خلف السرقة القياسية التي تعرضت لها منصة العملات المشفرة Binance تحضيرات أطول بكثير مما بدا في الرواية الأولى. وبحسب المعلومات المتاحة، لم يكن حاسوب محمول مخترق وحده كافيًا لتنفيذ العملية، إذ عمل المسؤولون عنها على الهجوم أشهرًا.
مقابلة عمل مزيفة
استخدم المهاجمون مقابلة عمل مزيفة كي يصلوا إلى الأنظمة. ويُظهر هذا السيناريو أن الهدف لا يقتصر على الدفاعات التقنية، فالعنصر البشري قد يكون الحلقة التي تُفتح عبرها الثغرة حين يتواصل مع فخ أُعدّ مسبقًا.
وتجعل قيمة المسروقات، التي تُقاس بالمليارات، الحادثة من أكبر السرقات في قطاع العملات المشفرة. كما تشير التحضيرات الممتدة لأشهر إلى عملية مخططة لا إلى خطأ عابر أو اختراق عشوائي.
ماذا يعني ذلك للشركات
بالنسبة لشركات العملات المشفرة والتقنية عمومًا، تبدو الخلاصة واضحة: قد تتحول عمليات التوظيف إلى وسيلة هجوم. وتكتسب حماية أجهزة الموظفين والتحقق من هوية من يتواصل بصفة مرشح أو مسؤول توظيف أهمية تقارب أمن البنية التحتية التقليدي.
ولم تُؤكد هنا التفاصيل التقنية للهجوم، وقد توضح المعلومات اللاحقة مسار الحادثة بدقة أكبر.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
Xenon تطوّر ذكاءً اصطناعيًا يصحّح به الروبوت البشري أخطاءه ذاتيًا
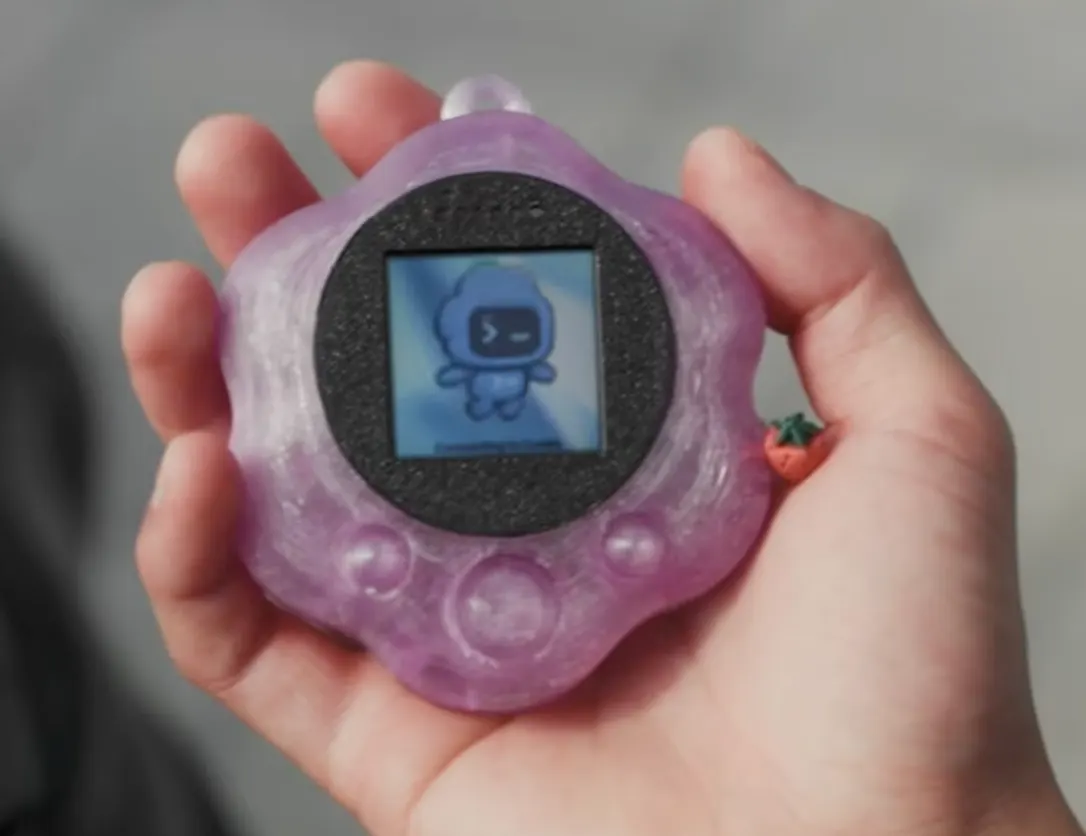
OpenAI تكشف TamaGPT: جهاز بحجم الكف للتحدث مع Codex
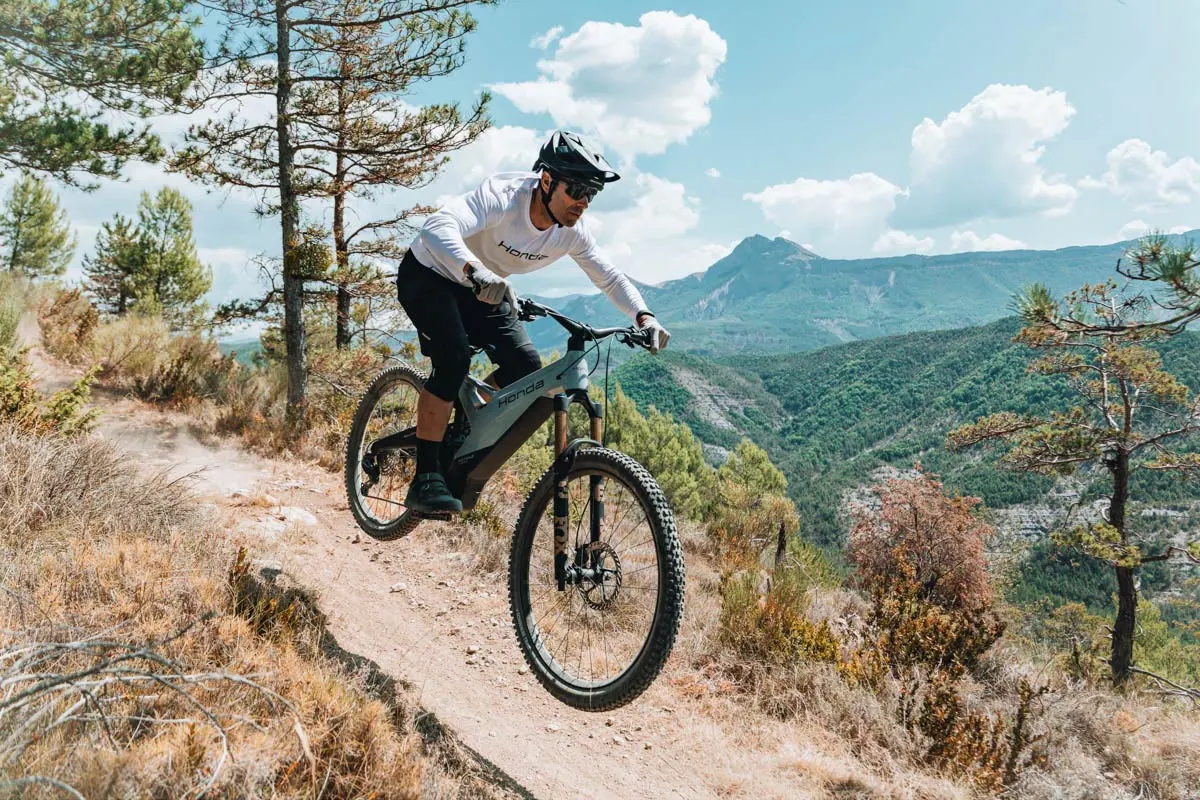
هوندا RN0: أول دراجة جبلية كهربائية فاخرة من الشركة بإطار كربوني



