Project Canopy تطلق مركز استخبارات الثغرات للبرمجيات مفتوحة المصدر
أطلقت مبادرة Project Canopy الكورية لأمن الذكاء الاصطناعي منصة تتيح للجهات الشريكة متابعة ثغرات المصادر المفتوحة ومؤشرات الخطورة والتصحيحات الرسمية لحظةً بلحظة.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أعلنت مبادرة Project Canopy، المعنية بأمن الذكاء الاصطناعي للصالح العام والتي تديرها جمعية Project Plasma، يوم 3 نوفمبر تشغيل منصة مخصصة باسم «Vulnerability Intelligence Hub» (مركز استخبارات الثغرات). تجمع المنصة في مكان واحد الثغرات التي تحقق منها فريق البحث، ومؤشرات الخطورة CVSS وEPSS وKEV، إضافةً إلى التصحيحات الرسمية والنشرات الأمنية (Advisory).
وتستطيع الجهات والشركات المشاركة عبر المركز متابعة ثغرات البرمجيات مفتوحة المصدر المرتبطة مباشرةً بأنظمتها، وحالة التصحيحات، في الوقت الفعلي، ما يتيح لها اتخاذ إجراءات دفاعية استباقية.
ردّ على هجمات مدعومة بالذكاء الاصطناعي
يشير القائمون على المشروع إلى أن المهاجمين يستخدمون تقنيات ذكاء اصطناعي متقدمة لاكتشاف الثغرات واختراق الأنظمة بسرعة متزايدة. ولذلك تطبّق Canopy تقنيات أمنية هجومية قائمة على الذكاء الاصطناعي لكشف الثغرات في المصادر المفتوحة والبنى التحتية التي تقوم عليها الشبكات الحكومية والخدمات العامة ومعالجتها قبل استغلالها.
وحلّل الفريق مشاريع عدة، بدءًا من eGovFRAME أساس الخدمات العامة في كوريا الجنوبية، ثم Spring Framework/Boot وDocker وLiteLLM وGrafana وIstio وlibdb وpython.org. وتوصل الباحثون إلى عدد كبير من الثغرات المحتملة وأنجزوا إثباتات المفهوم (PoC)، وأبلغوا القائمين على صيانة هذه المشاريع تباعًا، بما في ذلك الحالات عالية الخطورة. اكتملت بعض الإجراءات الأساسية، وسيُكشف عن بقية البنود وفق إرشادات الإفصاح المنسّق عن الثغرات (CVD) عند صدور التصحيحات الرسمية.
الشركاء يحددون أهداف التحليل
اعتمدت Canopy نموذجًا قائمًا على الطلب، إذ يقترح الشركاء بأنفسهم البرمجيات المراد فحصها. ويقيّم الفريق الطلبات وفق عدد المستخدمين ووجود نقاط عمياء (القدرة على التصحيح وسجل الحوادث) والحاجة المجتمعية، ثم يحدد الأولويات.
وتخطط المبادرة لتوسيع شبكة التعاون من الحكومات المحلية والمؤسسات العامة إلى قطاعات مثل الصحة والتعليم التي تفتقر نسبيًا إلى ميزانيات أمنية وكوادر متخصصة. ويمكن لأي جهة أو شركة راغبة الانضمام.
وقال رئيس المشروع بارك سي-جون إنه مع تحرك المهاجمين بسرعة الذكاء الاصطناعي، على المدافعين أيضًا توظيف الذكاء الاصطناعي استباقيًا للقضاء على التهديدات أولًا.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
شركة Rently تحصل على تسهيل ائتماني بقيمة 12 مليون دولار للتوسع في الإمارات
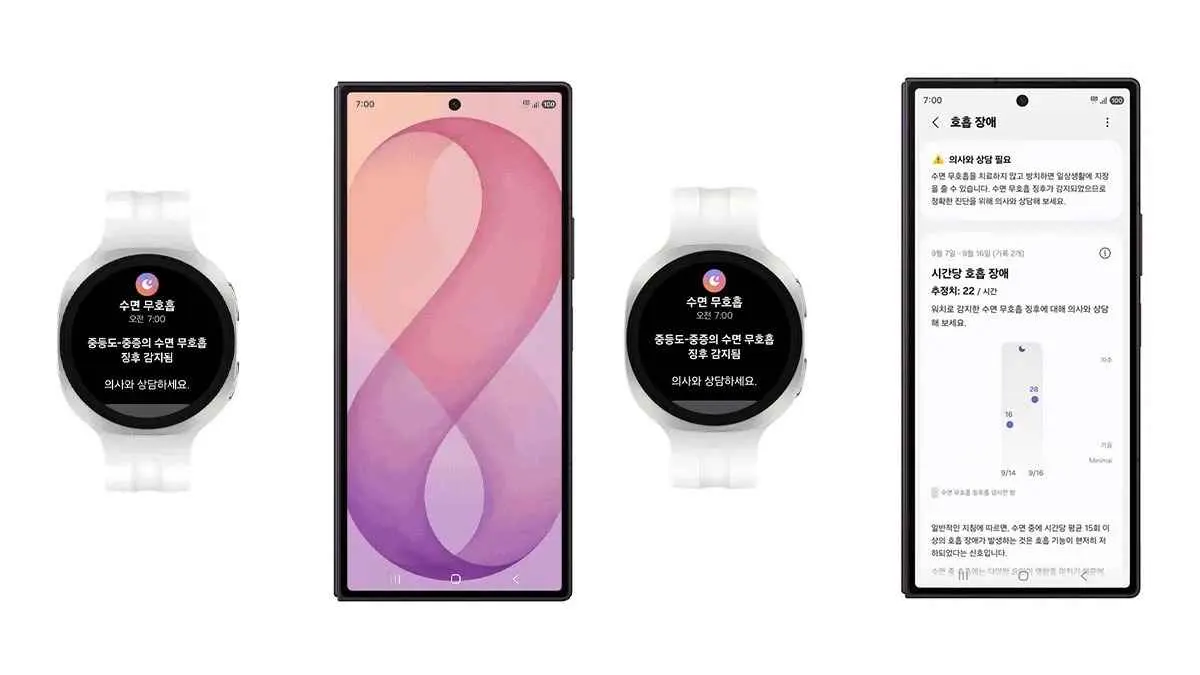
سامسونج تحصل على موافقة كورية لميزات المساعد السمعي في Galaxy Buds 4 Pro
مأمون العُمانية تجمع 3 ملايين دولار لتمويل التجارة بين الخليج وآسيا
المغنونات تعيش أطول مما ظُن وتعزز آمال الإلكترونيات السبينية
المزيد في: الأمن السيبراني
عرض الكل →
اختراق تطبيق Denny's Japan وتسريب محتمل لبيانات العملاء

تسريب بيانات أكثر من 160 ألف عميل في خدمة 7NOW من سفن إليفن

مركز I4C يحذّر البنوك وشركات التقنية المالية من احتيال بوكلاء الذكاء الاصطناعي
