ApplyNow: تسرب بيانات 396,920 شخصاً بسبب ثغرة معروفة لم تُصلَح
أكدت شركة التوظيف اليابانية ApplyNow تسرب بيانات 396,920 شخصاً بعد استغلال مهاجمين ثغرة معروفة في أداة تحليل داخلية لم تُحدَّث.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أعلنت شركة ApplyNow اليابانية المتخصصة في خدمات التوظيف، في 4 نوفمبر، أن بيانات 396,920 شخصاً تسربت جراء وصول غير مصرح به إلى خدماتها. وكانت الشركة قد أشارت في إعلانها الأولي في 9 أكتوبر إلى نحو 390 ألف شخص، قبل أن يتحدد العدد النهائي بعد التحقيق. وشمل التسرب لدى بعض المتضررين رقم My Number ومعلومات الحسابات المصرفية ورقم المعاش الأساسي.
البيانات المتسربة
يخص التسرب مستخدمي ثلاث خدمات: Interview Cloud للمقابلات، وApplyNow للاختيار عبر التسجيل المرئي، وApplyNow Sign لعقود العمل الإلكترونية. ويضم المتضررون متقدمين للوظائف وموقّعي عقود ومستخدمين من الشركات، منهم 30,067 شخصاً أبرموا عقود عمل عبر ApplyNow Sign.
وفي الخدمات الثلاث كلها تسربت أسماء مستخدمي الشركات وعناوين بريدهم الإلكتروني وكلمات مرورهم المشفّرة (hash) ومعلومات الصلاحيات. وفي Interview Cloud تسربت كذلك أسماء المتقدمين ونطقها وأرقام هواتفهم وبريدهم، وعند بعضهم تواريخ التقديم والمقابلة وتاريخ الميلاد والجنس والمهنة.
أما في ApplyNow Sign فتسربت لدى بعض الأشخاص، إضافة إلى الاسم والهاتف والبريد، بيانات مثل My Number واسم المصرف ومعلومات الحساب ورقم المعاش الأساسي ورقم بطاقة الإقامة ورقم التأمين ضد البطالة ومعلومات الإعفاء الضريبي للمعالين وتاريخ الميلاد والجنس والعنوان. ولم تشمل التسريبات بيانات بطاقات الائتمان ولا صور وثائق الهوية ولا فيديوهات المقابلات. وحتى 4 نوفمبر لم ترصد الشركة أضراراً ثانوية مثل إساءة استخدام البيانات.
كيف وقع الاختراق
وفق تحقيق الشركة، استغل المهاجم ثغرة في أداة داخلية لتحليل البيانات ودخل النظام في 9 أغسطس، وحصل على صلاحيات المسؤول، واطلع على جزء من قاعدة البيانات في 23 و26 أغسطس، ثم سحب المعلومات دفعة واحدة في 7 سبتمبر. وفي اليوم نفسه كشف إيقاف الأداة خللاً غير معتاد، فعطّلت الشركة الحسابات المزورة وأغلقت مسارات الاختراق.
وأرجعت ApplyNow الحادثة إلى عدم علمها بالثغرة التي نشرها مزود الأداة وتأخرها في تطبيق النسخة المصححة. كما أن غياب قيود على مصدر الاتصال أخّر اكتشاف العمليات المشبوهة. وكانت الأداة قادرة على الوصول إلى البيانات الشخصية، ولم تكن هناك مدة محددة لحفظ البيانات، فبقيت بيانات الشركات التي انتهت عقودها دون حذف.
وطبّقت الشركة التحديث وقصرت الوصول إلى الأداة على عناوين IP محددة. وتعتزم حذف البيانات بعد انتهاء العقود، وإطلاق إشعارات تلقائية بالعمليات المشبوهة، وتحديد مدة لحفظ البيانات الشخصية.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
مريض Neuralink يتحكم في مكنسة Matic الروبوتية بأفكاره فقط

Chrome 157 يسد 213 ثغرة أمنية بينها 7 ثغرات حرجة
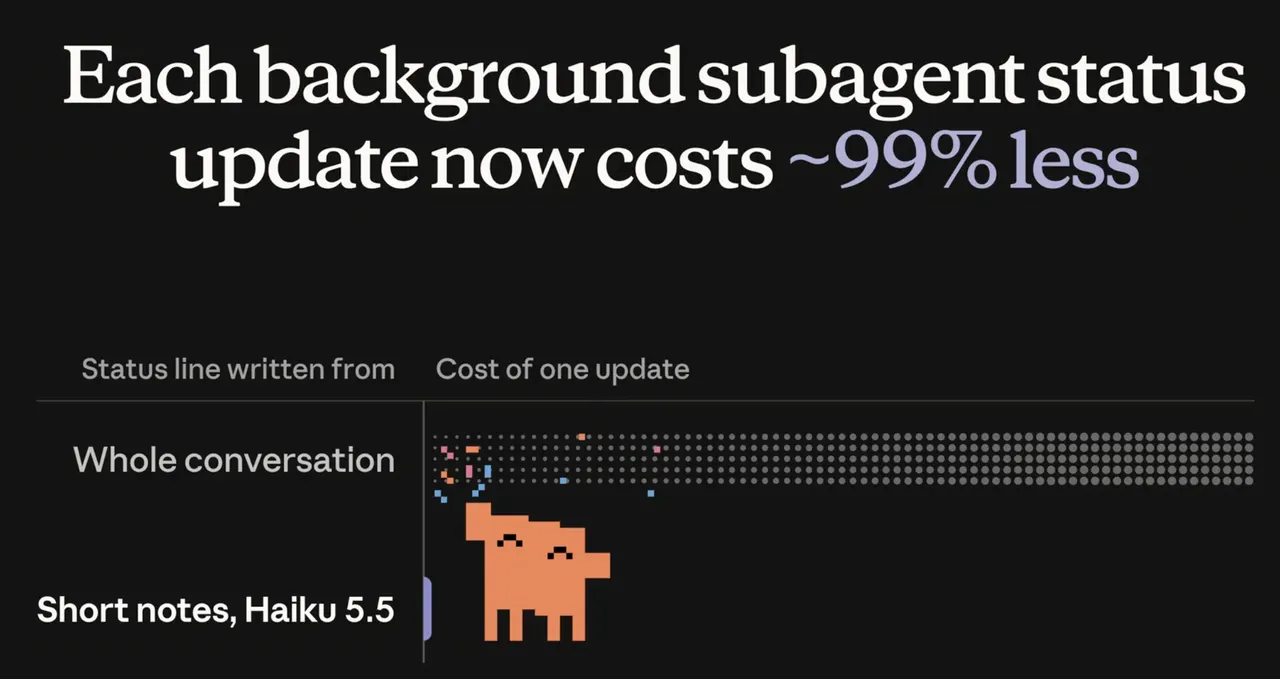
Claude Code: الوكلاء الفرعيون في الخلفية يستهلكون حد الاستخدام بدرجة أقل


