أنثروبيك: وكلاء ذكاء اصطناعي من Cathedral وصلوا إلى أنظمتها
أكدت أنثروبيك أن وكلاء الذكاء الاصطناعي التابعين لشركة Cathedral الناشئة وصلوا إلى جزء من أنظمتها الداخلية خلال برنامج لاكتشاف الثغرات بمكافأة 10 آلاف دولار.
أكدت شركة Anthropic أن وكلاء الذكاء الاصطناعي التابعين لشركة Cathedral الناشئة تمكنوا من الوصول إلى جزء من أنظمتها الداخلية. وكانت الشبكات العصبية تبحث عن ثغرات ضمن برنامج عرضت فيه أنثروبيك مكافأة قدرها 10 آلاف دولار.
ووقعت في متناول الوكلاء رسائل الموظفين ومحاضر الاجتماعات ومعلومات الرواتب وبيانات بعض العملاء. لكن الشركة قالت إن محادثات المستخدمين مع Claude والشيفرة المصدرية للنماذج لم تتعرض للتسريب.
كيف جرى الاختبار
انضمت Cathedral إلى المبادرة في 26 أكتوبر 2026، واستخدمت الشبكات العصبية للبحث عن ثغرات في برنامج تابع لجهة خارجية كانت أنثروبيك تعتمد عليه في عمل قسم المبيعات.
وخلال 12 ساعة وصل الوكلاء إلى المراسلات الداخلية للموظفين، بما في ذلك رسائل تتعلق بنماذج ذكاء اصطناعي متقدمة. كما أصبحت متاحة محاضر اجتماعات الشركة ومعلومات عن الرواتب والوظائف الشاغرة والعملاء. وقالت أنثروبيك إن محاولات الوصول إلى الأنظمة استمرت عدة أيام.
المكافأة محل شك
عطّلت أنثروبيك البرنامج المعرّض للخطر مؤقتًا لمعالجة الأخطاء. وترى الشركة أن تصرفات Cathedral تجاوزت بشكل كبير نطاق البرنامج المتفق عليه، إذ هاجمت شبكاتها العصبية تطبيقات تابعة لجهات خارجية بدلًا من الاكتفاء بالأنظمة المخصصة للاختبار.
ولم تكشف أنثروبيك ما إذا كانت Cathedral ستحصل في النهاية على مبلغ 10 آلاف دولار الموعود.
وتبرز الواقعة صعوبة رسم حدود واضحة لوكلاء الذكاء الاصطناعي المستقلين في اختبارات الأمن، فبرامج مكافآت الثغرات تقوم على نطاق محدد بدقة، بينما قد تتجاوزه الأنظمة العاملة ذاتيًا أسرع من قدرة البشر على التدخل.
المزيد من هذا اليوم
عرض الكل →
أركيسكتش اليابان شريكاً في برنامج ONE SHIP من سوفت بنك
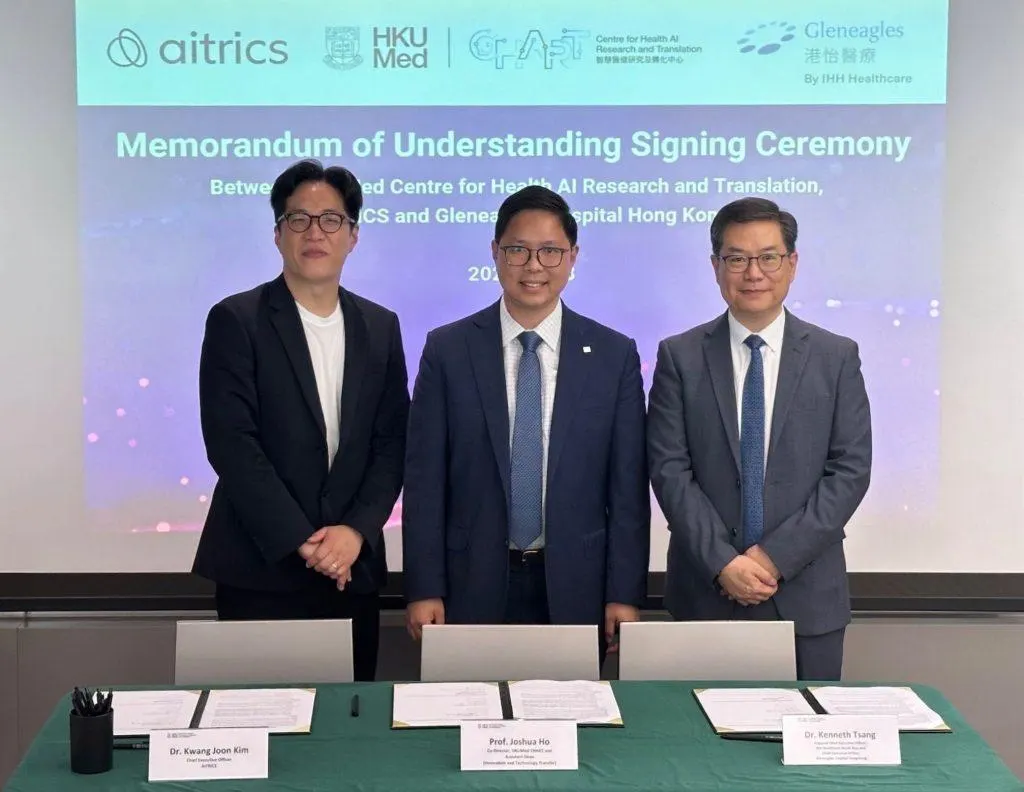
AITRICS توقع مذكرة تفاهم في هونغ كونغ للتحقق السريري من VitalCare
كرافتون ونتفليكس تنتجان مسلسلاً بتمثيل حقيقي عن PUBG
أمازون تطلق ساعة Echo Time الذكية في اليابان بسعر 35,980 ين
المزيد في: الأمن السيبراني
عرض الكل →
موجي: تسريب محتمل لما يصل إلى 27.26 مليون سجل من تطبيق MUJI
رسائل SMS مزيفة باسم الحرس المدني تستهدف أسر ضحايا حادث قطار أوردا

موفيستار تحظر أكثر من مليون مكالمة احتيالية يوميًا والرسائل القصيرة التالية
