Synology DSM'de 27 açığı kapattı: 10 üzerinden 9,8'lik kritik hata
Synology, 10 Kasım'da DSM'deki 27 açığı kapattı. İkisi şifresiz uzaktan dosya yazmaya izin veriyor; en ciddisi 10 üzerinden 9,8 puan aldı.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Synology, 10 Kasım Salı günü Synology-SA-26:19 referanslı bir güvenlik bülteni yayımlayarak NAS cihazlarında çalışan DSM işletim sistemi için yamalar sundu. Şirket toplam 27 açığı kapattı; bunların ikisi şifre gerektirmeden uzaktan dosya yazılmasına imkân tanıyor. En ciddi olanı CVSS ölçeğinde 10 üzerinden 9,8 puan aldı.
İki ciddi açık
CVE-2026-76954, kullanıcı girişlerini yöneten DSM modülü Auth API'de bulunuyor. Bir SQL enjeksiyonu söz konusu: giriş alanına yerleştirilen komutlar sistemin veri tabanı tarafından çalıştırılıyor. Saldırı ne kimlik bilgisi ne de kurbanın bir işlem yapmasını gerektiriyor. Herhangi bir dosyanın okunmasına veya yazılmasına, hatta NAS'ın çökmesine yol açabiliyor. Synology bunu «kritik» olarak sınıflandırıyor.
İkinci açık CVE-2026-76954'ten daha düşük puanlı: CVE-2026-85101, iki makine arasında dosya eşitleme ve yedekleme yapan rsync hizmetini etkiliyor. Kimlik doğrulamayı dolaylı bir yolla aşıyor; herhangi bir dosya yazılabiliyor ama yalnızca bazı dosyalar okunabiliyor. 8,6 puanla «önemli» seviyesinde.
Hangi sürümler etkileniyor
Bülten model değil DSM sürümü belirtiyor: 7.4, 7.3, 7.2.2 ve 7.2.1. Sistem tüm ürün gamında kullanıldığı için bu sürümleri son yama olmadan çalıştıran her Synology NAS risk altında. Şirket, geçici bir çözüm bulunmadığını, tek korumanın güncelleme olduğunu belirtiyor. Bu açıkların istismar edildiğine dair şu an bir bildirim yok.
Bu, iki ayda gelen ikinci kritik uyarı. Synology 18 Eylül'de de uzaktan dosya okuma ve yazmaya izin veren, 9,8 puanlı iki DSM açığını kapatmıştı.
NAS nasıl güncellenir
DSM'yi açın, Denetim Masası'ndan «Güncelleme ve Geri Yükleme» bölümüne girin. Kurulu sürümü görüp güncellemeyi başlatabilirsiniz. En az şu sürümlere ulaşmalısınız:
- DSM 7.4: 7.4.1-90080-1 veya üstü
- DSM 7.3: 7.3.2-86009-5 veya üstü
- DSM 7.2.2: 7.2.2-72806-10 veya üstü
- DSM 7.2.1: 7.2.1-69057-13 veya üstü
Hemen güncelleyemiyorsanız, bunu yapana kadar NAS'ın internetten erişimini kapatın.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Windows Auto SR önizlemeyi bitirdi, ROG Xbox Ally'ye geldi
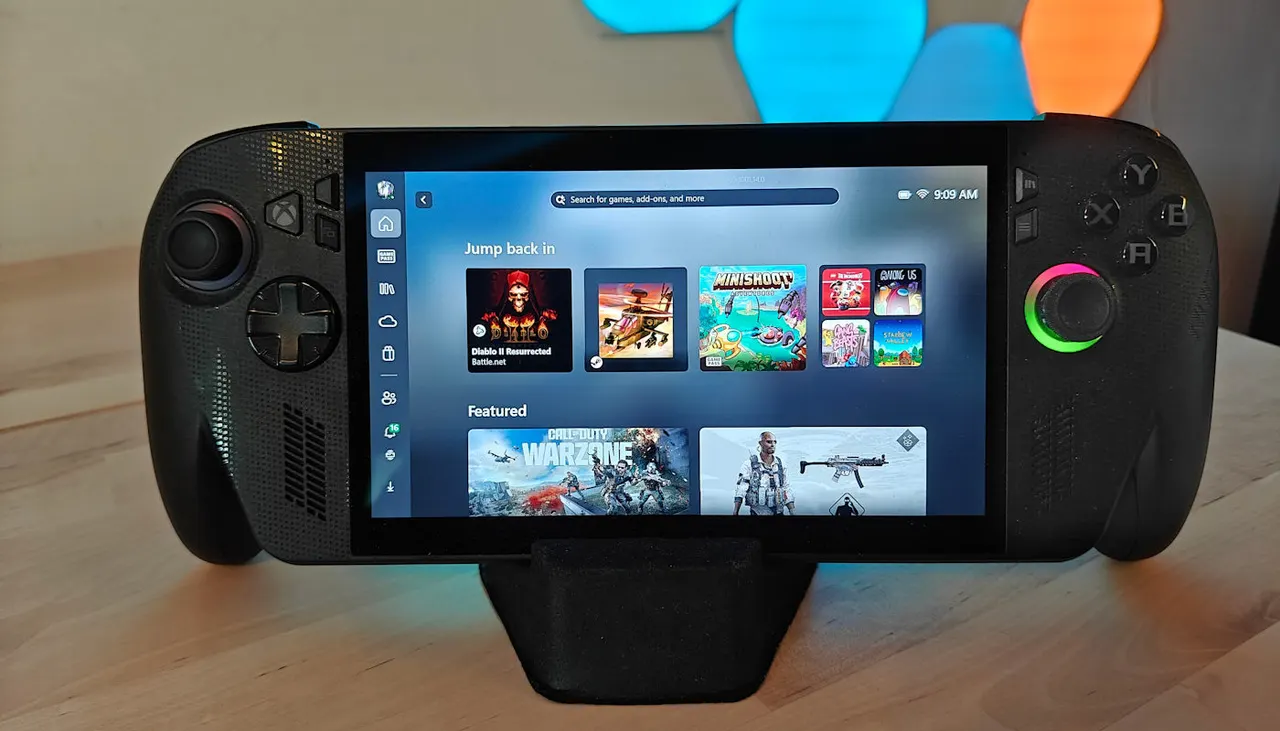
Windows 11'e Auto SR geldi: yapay zekâ ile 120 FPS'e kadar
IBM Nighthawk r3: 2027 için 520 kubitlik kuantum çipi