Sahte iş teklifi ZIP'i, git status ile zararlı yazılım çalıştırıyor
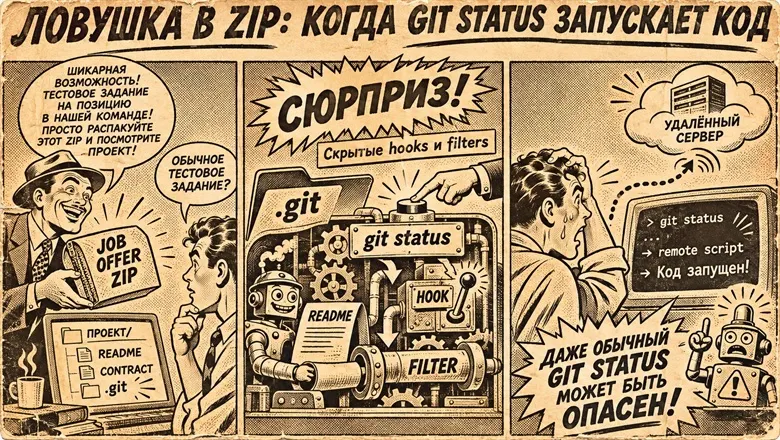
Cryptic Heaven adlı şirketin sözde işe alımcısı, geliştiriciye hazırlanmış bir .git klasörü olan ZIP gönderdi. Sıradan bir git status bile gizli indirmeyi tetikleyebiliyor.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Sıradan bir git status komutu, bilgisayarınızda yabancı kod çalıştırabilir. Bir geliştirici bunu LinkedIn'de gelen iş teklifiyle öğrendi. Cryptic Heaven adlı şirketin işe alımcısı, kripto kredi kartı kullanıcıları için finansal sistem geliştirdiklerini söyleyip iş birliği önerdi.
Teklif gayet normal görünüyordu: deneyimi beğenilmiş, görüşmek istiyorlardı. Geliştirici proje, pozisyon ve çalışma koşullarını sordu. Karşılığında sözleşme, iş tanımı ve proje için bir bağlantı geldi; ayrıca adının yazıldığı doldurulmuş sözleşmenin geri gönderilmesi istendi.
Bağlantıdan Contract-2026.zip indi. İçinde README.md, contract.docx ve geçmişi, birkaç dalı ve yerel ayarları olan tam bir .git klasörü vardı. Sözleşme boş bir şablondu: tüzel kişi, ücret ve yetki alanı yoktu. Smart Contract Developer ilanında da çok sayıda alan boştu.
git status zararlı kodu nasıl çalıştırır?
Git, dış programları çalıştırabilir. İlk yol hook'lar, yani dal değiştirme gibi olaylarda tetiklenen betiklerdir. core.hooksPath ayarı bunların yerini değiştirir ve burada post-checkout dosyası bulunuyordu. İkinci yol, ltr adlı bir clean filtresi. Attributes dosyasındaki yıldız işareti onu tüm dosyalara atıyordu.
Git, içeriğin değişip değişmediğine bakarken dosyaları bu filtreden geçirebilir. Yani git status, .git/ltr betiğini çalıştırabilir. README'nin dallar arasında geçiş yapmayı önermesi de post-checkout'u tetiklemek içindi. Yazar bunu, yalnızca günlüğe kayıt düşen zararsız bir betikle test deposunda denedi. İki mekanizma da çalıştı.
ltr betiği ne yapıyor?
Bu bir kabuk betiği. Son çağrının zamanını kaydediyor ve mkdir ile kilit klasörü oluşturarak birden fazla süreç başlamasını önlüyor. Filtrenin son kullanımından iki saniye sonra işletim sistemini belirliyor, uzak sunucudan kod indirip hemen çalıştırıyor: Linux ve macOS'ta sh, Windows'ta PowerShell ile. Sunucu vercelscript.vercel.app alt alan adındaydı.
İndirilen kodun tam olarak ne yaptığı yalnızca ZIP'e bakarak anlaşılamıyor. Her şey arka planda çalışıyor, çıktı ve hatalar /dev/null'a gidiyor; kullanıcı hiçbir şey fark etmeyebilir. Sonraki aşama mı, veri hırsızlığı mı, başka bir şey mi olduğu bilinmiyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
AMD Adrenalin 26.11.1, Radeon'un SSD'ye aşırı yazma hatasını düzeltiyor

Apple Support Community 28 yıl sonra kapanıyor: 20 Kasım son

Nāpōwawāʻenakaulua: Çok erken doğan iki devasa kuasar

Linky sayacı reddedilebilir mi? AB mahkemesi yanıtladı
Daha fazla: Güvenlik
Tümünü gör →
Cyber Security Cloud GitHub sızıntısı: tek bir çalışan hesabı yetti

wfx-loot saldırısı 61 bin GitHub deposunu hedef aldı

SignDrop Windows açığı, sıradan kullanıcıya System yetkisi veriyor
