Optimizely saldırısı: IKEA ve Zoom dahil 178 siteye zararlı yazılım bulaştı
Ele geçirilen Optimizely aracı, 16 Kasım'da yaklaşık 15 saat boyunca IKEA, ASOS, HSBC ve Zoom dahil 178 siteye kart çalan zararlı yazılım dağıttı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Pazartesi günü IKEA, ASOS ya da Zoom sitesine girmeniz, farkında olmadan zararlı bir script yüklemeniz için yeterliydi. Optimizely platformuna yapılan saldırı yüzünden 178 şirket ve kuruluşun sitesi yaklaşık 15 saat boyunca ziyaretçilere ödeme bilgisi çalabilen bir zararlı yazılım sundu.
Olayı siber güvenlik şirketi Report URI duyurdu. Saldırı 16 Kasım 2026'da, Paris saatiyle sabah 05.21 ile yaklaşık 22.00 arasında sürdü. Etkilenen siteler arasında GitLab, Transavia, Air France-KLM, HSBC, CNN, Peacock ve Levi's Japan da var. Siteler doğrudan hacklenmedi. Sorun, şirketlerin sayfalarının farklı sürümlerini test etmek için kullandığı harici araçtaydı. Saldırganlar Optimizely üzerinden müşterilerin projelerine kötü amaçlı JavaScript kodları yerleştirdi.
Optimizely'deki zararlı yazılım ne yapabiliyordu?
Report URI onu « çok işlevli bir kit » olarak tanımlıyor. Çerezleri ve ödeme formlarına girilen kart numaralarını ele geçirebiliyordu. Kripto cüzdan adreslerini saldırganın adresleriyle değiştirebiliyordu. Ayrıca güncellenmemiş iPhone ve iPad'lere exploit kitleri, yani güvenlik açıklarını kullanan araçlar kurabiliyordu.
Tek rahatlatıcı ayrıntı şu: Zararlı yazılım, Stripe veya Adyen gibi harici modüllerle yapılan ödemelere erişemiyordu.
Bu sitelere girdiysem risk altında mıyım?
Optimizely olayı doğruladı. Şirket, açığın kapatıldığını ve zararlı kodun kaldırıldığını söylüyor. Yani kuramsal olarak bu siteleri bugün ziyaret etmek risk taşımıyor.
Bu sitelerden birine 16 Kasım'da girdiyseniz Report URI hesap ekstrelerinizi kontrol etmenizi, şüpheli bir işlem görürseniz hemen bankanızla iletişime geçmenizi öneriyor. iPhone veya iPad'inizi de güncelleyin. Şirket, kendi site listesinin muhtemelen eksik olduğunu, gerçek sayının daha yüksek olabileceğini de belirtiyor.
Sağlam korunan bir site bile kullandığı üçüncü taraf bir araç yüzünden savunmasız kalabiliyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Amazon Family Fransa'da: Prime'ı bir yetişkinle ücretsiz paylaşın
Jensen Huang Nvidia CEO'luğuna dönmek istiyor, yönetim kurulu hayır dedi
Sam Altman, Artificial filmi için: En garip 10 şeyde bile yok
Çad'da kartallar 26 kiloluk babunları avlıyor, bilim insanları şaşkın
Daha fazla: Güvenlik
Tümünü gör →
ABD'deki kesintiler AI'ın bulduğu açıklara mı bağlı? NSA'nın PHP yaması
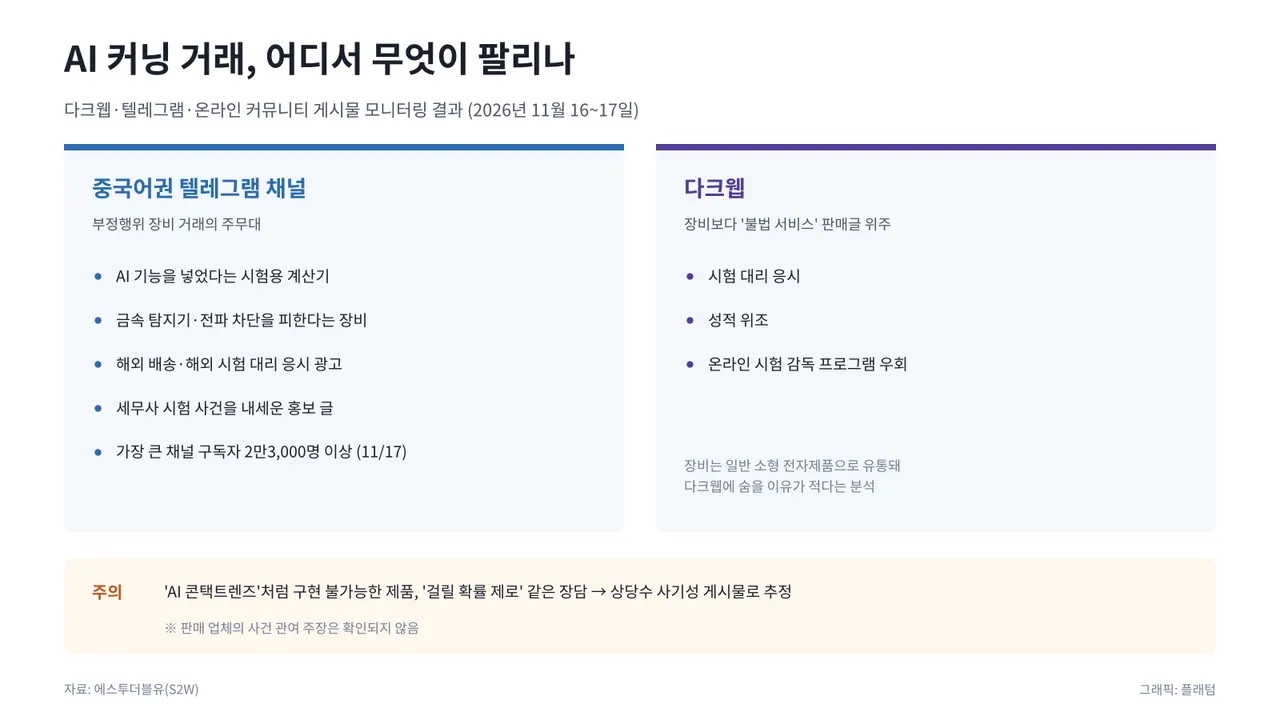
Telegram'da AI kopya cihazı satışı: satıcılar Kore vergi sınavı skandalını kullandı

KARTE veri sızıntısı: JINS, Shimamura ve MUFG tek platformdan etkilendi
