KARTE veri sızıntısı: JINS, Shimamura ve MUFG tek platformdan etkilendi
Japon pazarlama platformu KARTE'ye yapılan tek bir saldırı onlarca müşteri şirketine yayıldı. Yalnızca JINS, 18,29 milyona kadar üye kaydının etkilenmiş olabileceğini söylüyor.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Tek bir saldırı, onlarca etkilenen şirket. Japon Plaid'in sunduğu KARTE platformundaki veri sızıntısı gözlük zinciri JINS'i, giyim zinciri Shimamura'yı, MUFG Bank'ı ve çok sayıda şirketi vurdu. JINS, 18,29 milyona kadar üye kaydının sızmış olabileceğini açıkladı.
KARTE nedir, ne oldu?
KARTE, web siteleri ve uygulamalarda müşteri analizi, bildirim ve pazarlama için kullanılan bir platform. Şirketler müşteri verilerini buraya bağlayıp kişiye göre içerik gösteriyor ya da e-posta gönderiyor.
Plaid'e göre saldırı 13 Kasım sabaha karşı yaşandı. Üçüncü bir taraf sunucudaki bir açığı kullanarak kimlik bilgilerini çaldı ve veri tabanlarından bilgi çekti. Hesaplar ele geçirildi, yönetim paneline de izinsiz girildi. Şirket saldırıyı 08.59'da fark etti, 15.23 civarında kontrol altına aldı. Sonrasında yeni bir erişim görülmedi.
Sızan veriler arasında KARTE'ye kayıtlı 79.249 hesabın e-posta adresi, müşteri şirketlerin aktardığı verilerin bir kısmı ve dış hizmetlerle bağlantı için kullanılan kimlik bilgileri var. Plaid, müşterilerinden bu bilgileri geçersiz kılmasını istedi.
Kimler etkilendi?
Shimamura yaklaşık 7 milyon üye kaydının sızdığını doğruladı. MUFG Bank 6,5 milyon kayıt (cinsiyet, yaş, bölge) bildirdi. CAMPFIRE, RIZAP, Golf Digest Online, Ain Holdings, World, TSI Holdings, Sanyo Shokai ve Goldwin de etkilendiğini duyurdu. Finans tarafında Wealthnavi, MUFG Trust Bank ve MUFG eSMART Securities, telekomda ise Optage'ın mineo'su ile Docomo Finance var.
Rakamlar kesin değil: şirketlerin açıkladığı sayılar doğrulanmış sızıntılarla olası sızıntıları karışık içeriyor. Toplam boyut bilinmiyor.
Eski müşteriler de etkilendi. KARTE sözleşmesini Ocak 2025 sonunda bitiren Kaitech, verilerin Plaid sistemlerinde kaldığını ve 27.530 e-posta adresinin sızdığını söyledi.
KARTE ne zaman geri gelecek?
18 Kasım saat 16.00 itibarıyla hizmetin ne zaman açılacağı belli değildi. Kesinti şirketleri de etkiliyor: RIZAP, chocoZAP'in bazı duyuru e-postalarını durdurdu, Golf Digest Online'da uygulama push bildirimleri gibi işlevler çalışmıyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →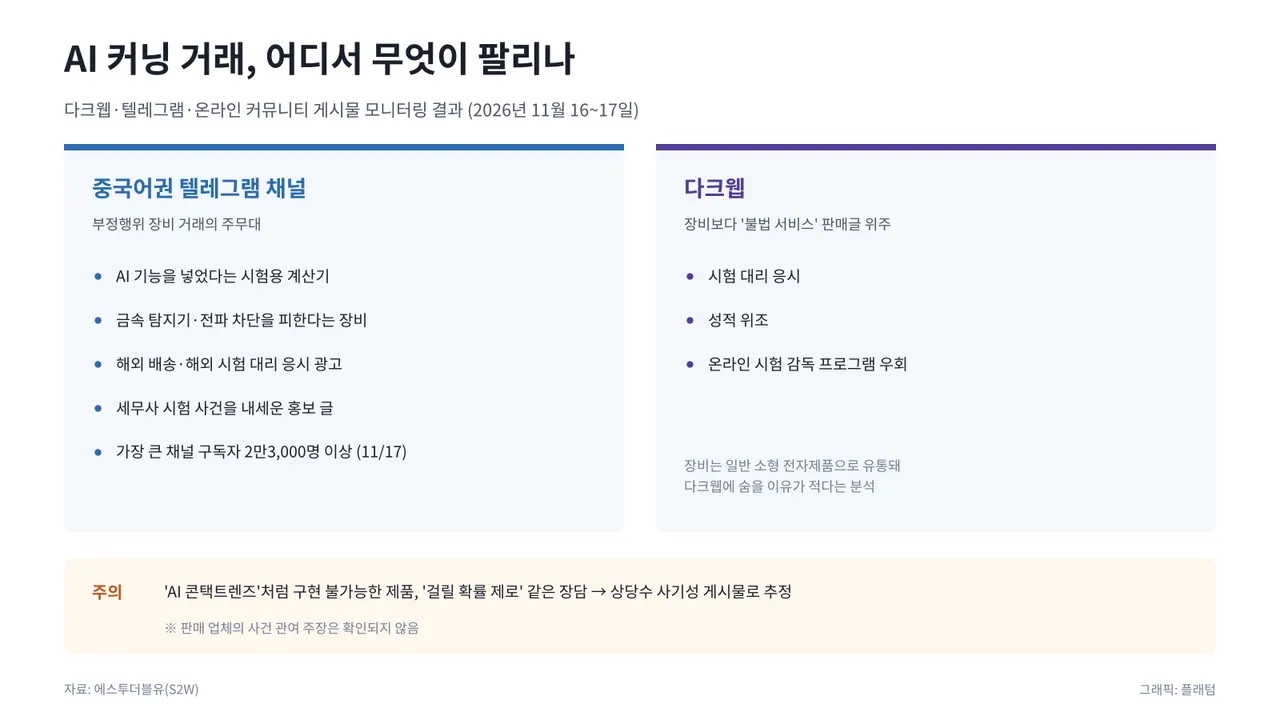
Telegram'da AI kopya cihazı satışı: satıcılar Kore vergi sınavı skandalını kullandı
Suica'nın yeni maskotu mor bir tavşan, ama henüz adı yok

Safe Exam Browser atlatıldı: normal Chrome SEB gibi geçiyor

