nginx HTTP/2 açıkları: giriş yapmadan uzaktan kod çalıştırma
nginx'te iki kritik açık, saldırganın giriş yapmadan sunucuda kod çalıştırmasına izin veriyor. Biri 2015'ten beri kodda duruyor, yama yayında.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
nginx kullanıyor ve HTTP/2'yi açık tutuyorsanız, güncellemeye bakmanın zamanı geldi. F5, 18 Kasım'da nginx'te kimlik doğrulaması olmadan uzaktan rastgele kod çalıştırmaya izin veren iki kritik açık bulunduğunu duyurdu. CVSS v4.0 puanı 9,2.
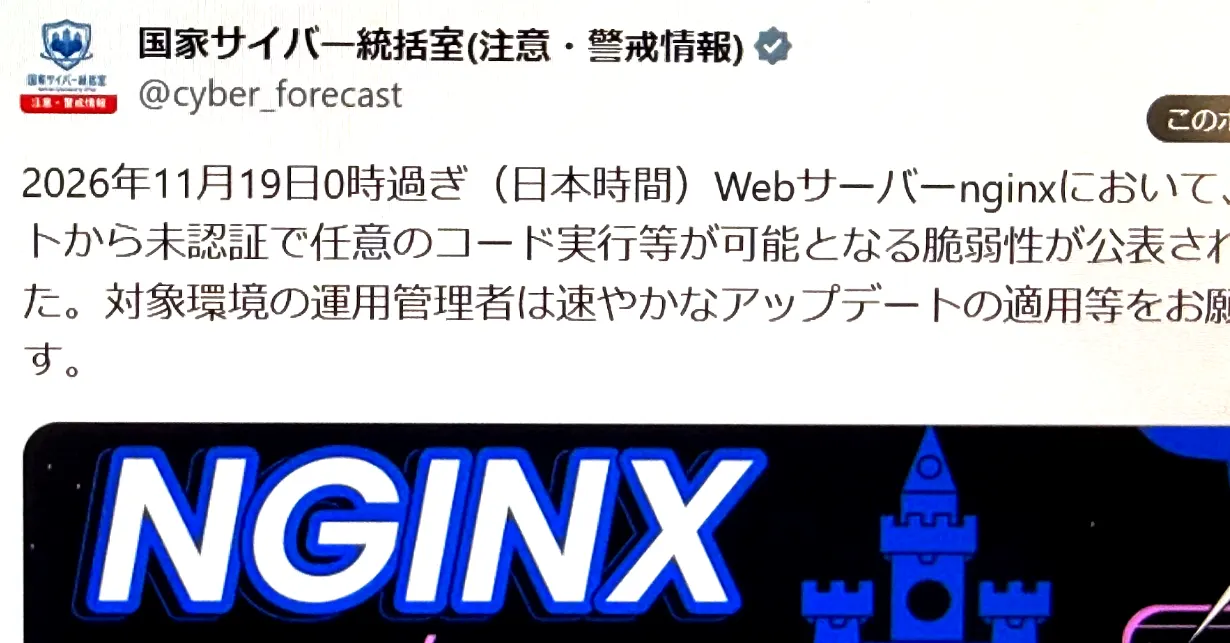
F5 düzeltilmiş sürümleri yayınladı ve güncelleme öneriyor. Japonya'nın ulusal siber güvenlik ofisi de 19 Kasım'da uyarı yayınlayarak güncellemelerin hızla uygulanmasını istedi.
nginx nedir, kimleri etkiliyor?
nginx (okunuşu “engine-x”), dünyada en yaygın kullanılan açık kaynak web sunucu yazılımı. Genellikle web sisteminin ön kapısında durur, HTTPS trafiğini işler ve istekleri uygulamalara ve API'lere dağıtır. Açıklar HTTP/2'nin açık olduğu sunucuları kapsıyor, etki sürüme ve yapılandırmaya göre değişiyor. Kötüye kullanılırsa saldırgan komut çalıştırabilir, hassas veri çalabilir, siteyi değiştirebilir veya hizmeti durdurabilir.
CVE-2026-123633 ve CVE-2026-123007 ne yapıyor?
CVE-2026-123633, kullanımdaki belleğin yanlışlıkla serbest bırakılıp sonradan yine kullanıldığı “use-after-free” türünde bir açık. nginx, HTTP/2 ile aldığı istekleri başka bir sunucuya iletirken işleyebildiği bağlantı sayısı sınıra yaklaştığında, özel hazırlanmış trafik sunucuyu durdurabilir ya da rastgele kod çalıştırabilir.
CVE-2026-123007 ise 2015'te yayınlanan nginx 1.9.5'ten beri kodda. HTTP/2 trafiğini dengeleyen akış kontrolü hesabındaki bir sorun, bellek sınırları dışına erişime yol açabiliyor. Wiz'e göre HTTP/2 açıksa, yalnızca statik dosya sunan bir sunucuda bile saldırının işe yaradığı doğrulandı.
İki açığı Wiz ve başka güvenlik şirketleri birbirinden bağımsız bulup F5'e bildirdi. Wiz, yapay zekâ destekli kod tarama ürünü Wiz Atlas ile açıkları buldu, etkiyi doğrulamak için Gemini 4 Carbon ve ChatGPT 5.6 Sol'u kullandı.
Düzeltilmiş sürüme hemen geçemiyorsanız Wiz geçici önlem olarak HTTP/2'yi kapatmayı öneriyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →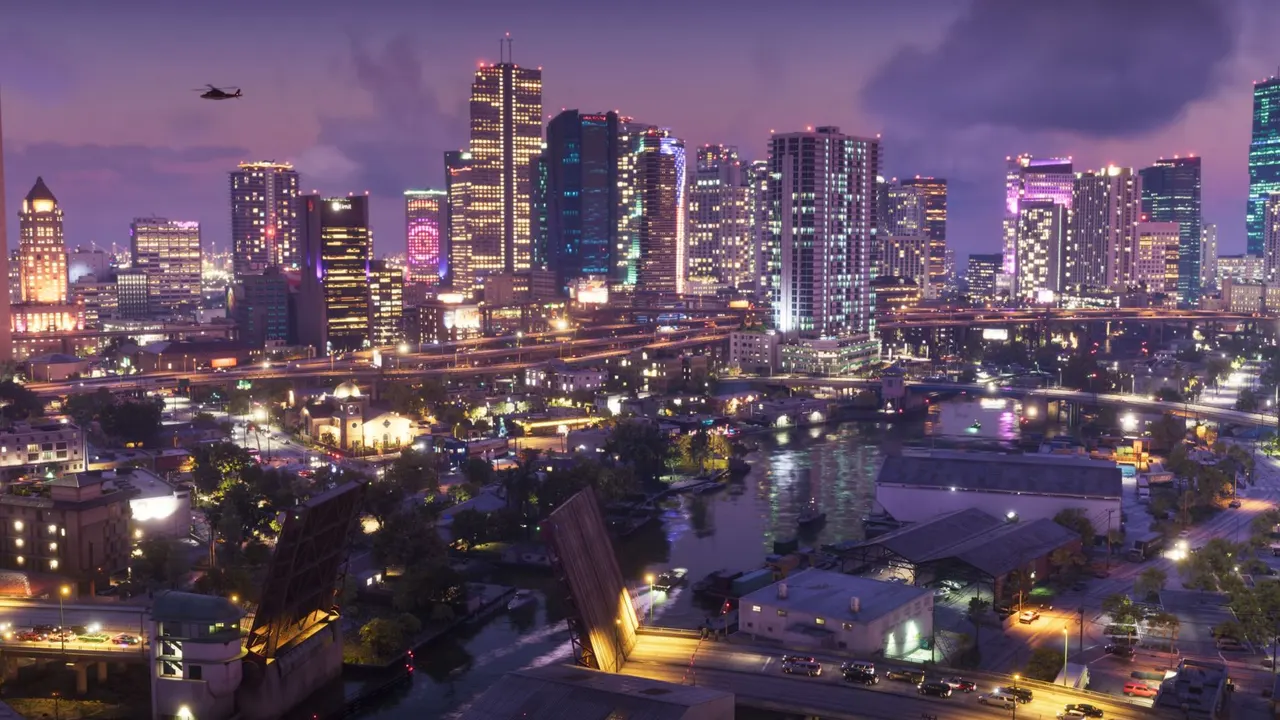
Los Santos sel baskını: Bilim insanları GTA 5 şehrini suya gömdü
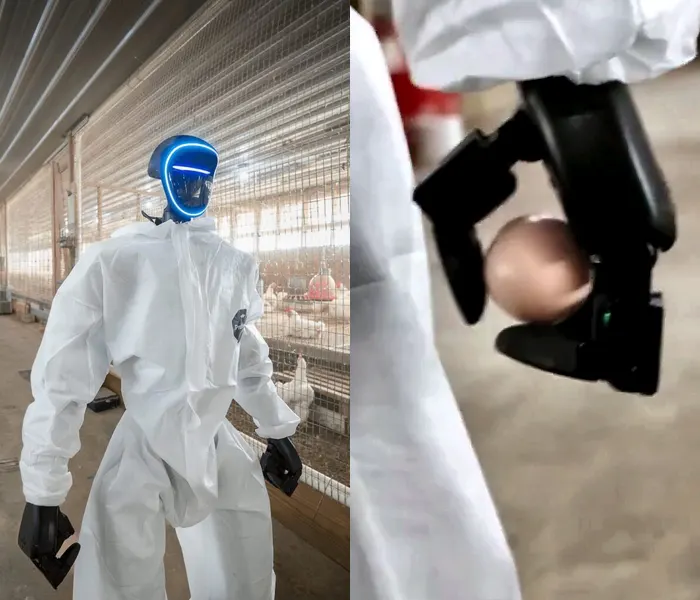
Howl insansı robotu kümeste yerdeki yumurtaları toplamayı öğreniyor
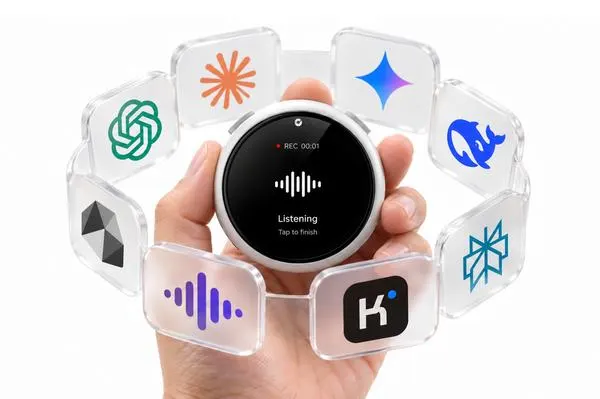
Taco AI: kronometre boyutunda, hava faresi de olan sesli kumanda
.zr alan adı: ölü ülke kodu kimin ve .su neden yaşıyor
Daha fazla: Güvenlik
Tümünü gör →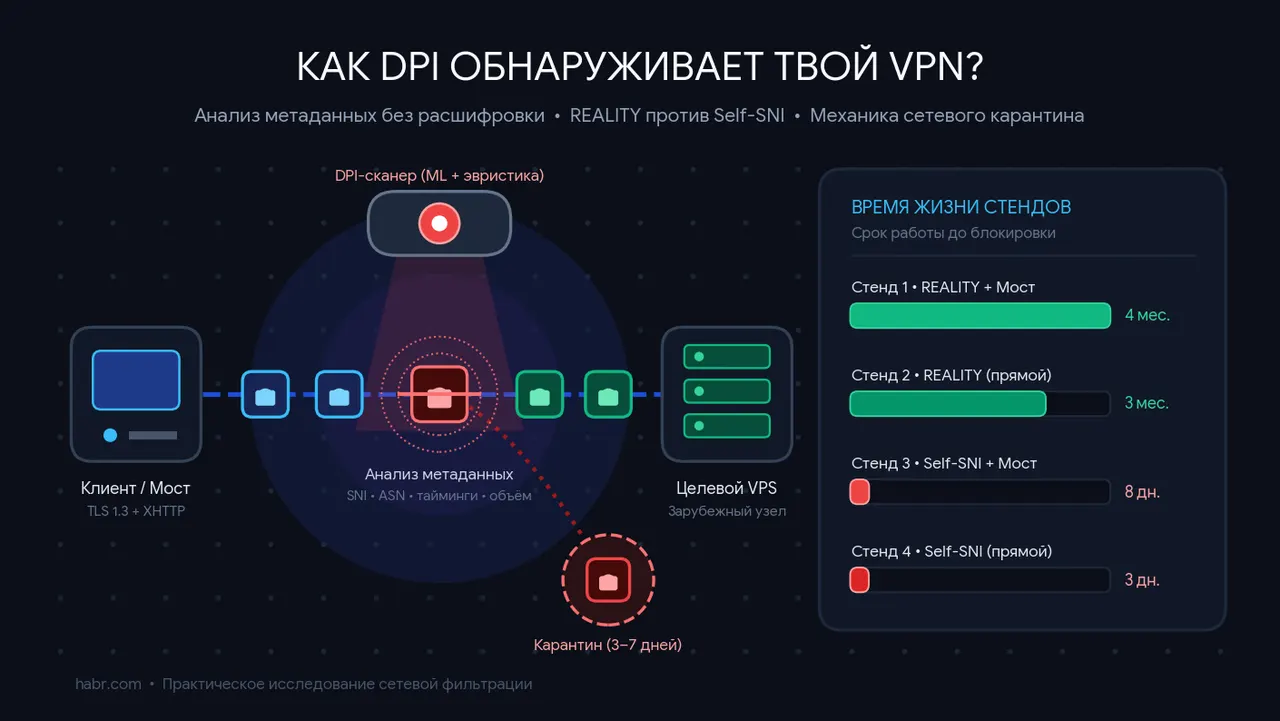
DPI VPN'i nasıl tespit ediyor: dört ev yapımı sunucu, ikisi günler içinde engellendi

Windows 11 Emerging Risks, riskli uygulama ve sürücüleri bildirecek

Optimizely saldırısı: BBC, Ikea ve Zoom sitelerine zararlı kod bulaştı
