DPI VPN'i nasıl tespit ediyor: dört ev yapımı sunucu, ikisi günler içinde engellendi
Bir hobi meraklısı kendi kurduğu dört VPN sunucusunu çalıştırıp DPI'ın onları nasıl engellediğini izledi. İkisi aylarca yaşadı, ikisi 3 ve 8 günde gitti.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
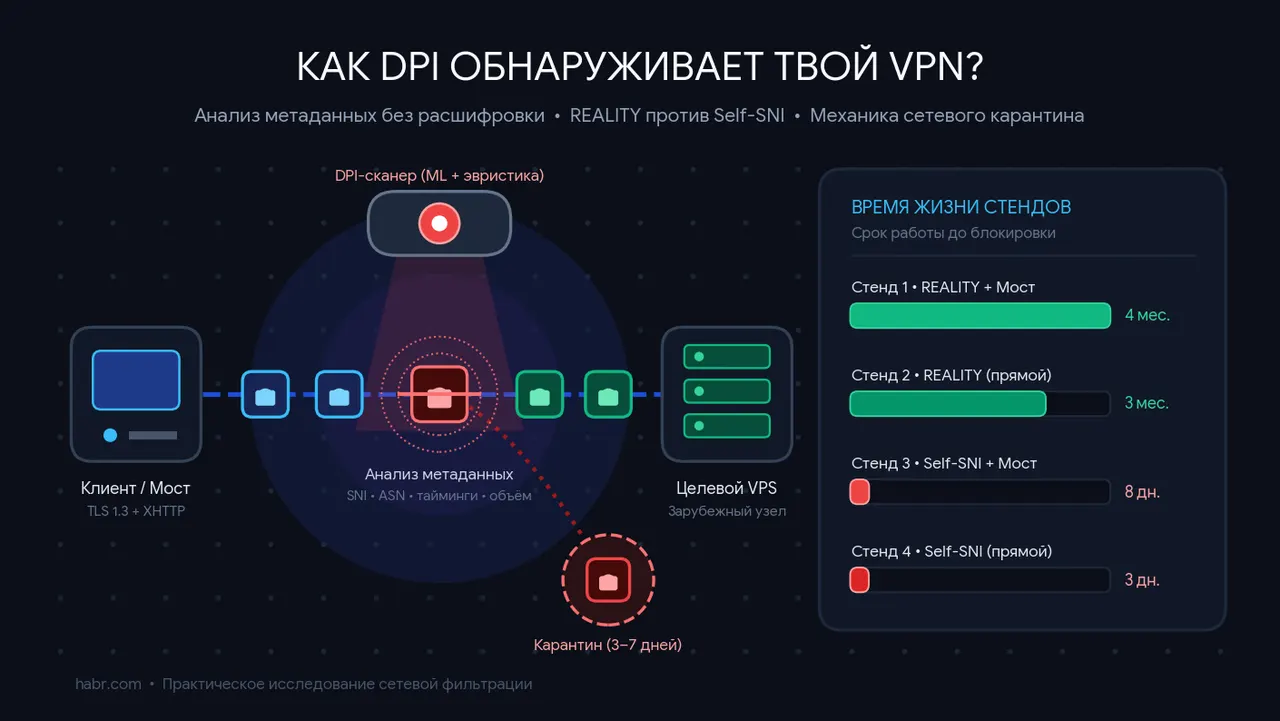
Dört ev yapımı VPN sunucusu, tek bir DPI sistemi ve çok eşitsiz bir sonuç: ikisi aylarca ayakta kaldı, ikisi 3 ve 8 gün sonra engellendi. Deneyi yapan kişi DPI'ın VPN'i nasıl tespit ettiğini anlattı ve amacının engelleri aşmak değil, merak olduğunu söylüyor.
DPI (deep packet inspection, yani derin paket denetimi), ağdan gerçekte ne geçtiğine bakan bir filtreleme sistemi. Yazara göre son aylarda kişisel ve kurumsal VPN'lere yönelik engeller çok arttı. Sunucuların 3 güne kadar yaşadığı, DPI'a şifreli trafikte bile VLESS'i tanıyan bir makine öğrenmesi modeli eklendiği konuşuluyor. Yazarın barındırma sağlayıcısı çok sayıda IP adresinin kaybından yakınıp REALITY'den Self-SNI'a geçilmesini istemiş.
Neler test edildi?
Dört düzeneğin hepsi çoğunlukla XHTTP üzerinden VLESS kullandı. Yalnızca iki şey değişti: topoloji (doğrudan bağlantı ya da Rusya'daki bir ara sunucu üzerinden) ve gizleme yöntemi (REALITY ya da Self-SNI). REALITY trafiği popüler bir sitenin trafiği arasına saklıyor, Self-SNI ise sunucuyu kendi sitesi ya da API'si gibi gösteriyor.
Sonuçlar: biri 4 ay yaşadı, yazar kasım başında kendisi kapattı. Biri 3 ay sonra, ekimin sonunda engellendi. Biri 8 gün sonra, 16 Kasım'da, sonuncusu 3 gün sonra, 10 Kasım'da.
REALITY, Self-SNI'dan kötü mü?
Hayır, tersi çıktı. REALITY'li düzenekler 3–4 ay yaşadı, Self-SNI'lılar birkaç günde düştü. Trafiği büyük bir sitenin arasına gizlemek, tek bir VPS'i özel API gibi göstermekten daha güvenilir çıktı. Ara sunuculu düzenekler de kat kat uzun yaşadı, ancak yazar başka etkenlerin de rol oynamış olabileceğini belirtiyor.
Engel kalıcı mı?
Her zaman değil. 4 numaralı düzenek engellendikten sonra yazar, alt ağdaki bir komşunun IP'sini herkese açık engel listelerinde buldu, kendi adresi ise bir hafta sonra tamamen açıldı. Bu, alt ağ engeline benziyor. 3 numarada ping gelip gidiyordu ama SSH ve HTTP çalışmıyordu. Yazar bunu 3–7 günlük bir tür karantinaya benzetiyor ve IP'yi değiştirmeden önce 5–7 gün beklemeyi öneriyor. İkinci kez yakalanırsanız yasak büyük olasılıkla kalıcı olur. 3 numarada da böyle oldu, çünkü yazar engel kalktıktan sonra yeniden VLESS paketi göndermeyi denemişti.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
.zr alan adı: ölü ülke kodu kimin ve .su neden yaşıyor

Windows 11 Emerging Risks, riskli uygulama ve sürücüleri bildirecek

Optimizely saldırısı: BBC, Ikea ve Zoom sitelerine zararlı kod bulaştı