Monex Securities veri ihlali: 1,13 milyon e-posta etkilenmiş olabilir
Monex Securities, dış hizmet sağlayıcısının hesap açma sistemine saldırı olduğunu duyurdu. 1,13 milyona kadar e-posta ve 1.592 kimlik görseli sızmış olabilir.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Japon aracı kurum Monex Securities, dış hizmet sağlayıcısının işlettiği hesap açma sistemine yetkisiz erişim yaşandığını açıkladı. En fazla 1,13 milyon e-posta adresi ve 1.592 kimlik belgesi görseli sızmış olabilir. Şirket duyuruyu 13 Kasım'da yaptı.
Monex Securities veri ihlalinde ne oldu?
Hesap açma sistemlerinin bir bölümünü yöneten dış firma, 18 Ekim'de sisteme yönelik yetkisiz erişim denemelerini fark etti. Firmadan haber alan Monex, 19 Ekim'de sistemin dış erişimini kesti. Bazı hesap açma işlemleri şu anda durdurulmuş durumda. İnceleme, sistemdeki kişisel verilerin bir kısmının dışarı sızmış olabileceğini gösterdi.
Sızmış olabilecek e-postalar, 16 Ekim 2019'dan itibaren çevrimiçi hesap başvurusunun ilk adımında kaydedilen adresler. Tekrar eden kayıtlar ve hesabını hiç tamamlamayanların adresleri de listede var.
Hangi veriler risk altında?
1.592 kimlik görseli, fotoğraf çekmeyi gerektiren yöntemle başvuranlara ait. Şirket, etkilenen verileri henüz tek tek belirleyemedi. Görseller arasında My Number kartının ön yüzü, ehliyetin ön ve arka yüzü ve selfie fotoğrafları var. My Number'ın (Japonya'daki kişisel kimlik numarası) sızdığı doğrulanmadı. Başvurusunu My Number kartıyla kimlik doğrulama (kamusal bireysel doğrulama) yöntemiyle yapanlar kapsam dışında.
Hesap numaraları, giriş şifreleri ve işlem şifreleri aynı veri tabanında değildi.
Mevcut hesaplar güvende mi?
Saldırıya uğrayan sistem, hesap bilgilerini, bakiyeleri ve işlemleri yöneten ana sistemden ayrı çalışıyor. Bu yüzden mevcut müşterilerin girişi ve olağan alım satım işlemleri etkilenmedi. Şirket şu ana dek kötüye kullanım ya da oltalama bildirimi almadığını söylüyor.
Sızıntısı doğrulanan kişilerle Monex tek tek iletişime geçecek. Monex veya başka bir finans kuruluşu adına gelen şüpheli e-posta ve SMS'lerdeki bağlantılara girmemek, şifre yazmamak ve yanıt vermemek gerekiyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Güney Kore'de Google Haritalar: koordinatlar kalktı, veri yurt dışına gidiyor
NTT Docomo Business veri merkezi atık ısısıyla karides yetiştirecek
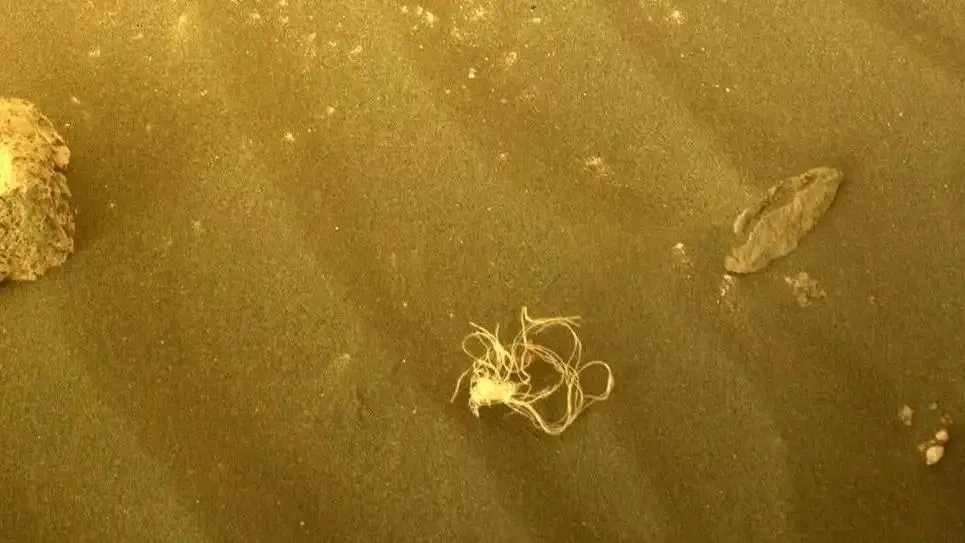
Mars'ta makarna mı? Perseverance'ın görüntülediği garip iplik
Roborock Qrevo 2 Pro Black Friday öncesi 600 dolara düştü
Daha fazla: Güvenlik
Tümünü gör →
Birleşik Krallık'ta hasta dosyası merakı: ICO 200 NHS yöneticisine yazdı

Turla'nın Cereal casus yazılımı hükümet e-postalarını kopyaladı

Europol 6 milyon çalıntı kullanıcı verisine el koydu: nasıl kontrol edilir
