Turla'nın Cereal casus yazılımı hükümet e-postalarını kopyaladı
ESET, Romanya ve Kazakistan'daki Microsoft Exchange sunucularına gizlenen Cereal'i buldu. Yazılım NATO ve AB ile yazışan yetkililerin e-postalarını kopyalıyordu.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Bir devlet memuru NATO'dan birine e-posta gönderiyor. Mesaj alıcıya ulaşıyor, ortada şüpheli bir şey yok. Oysa sunucuya gizlenmiş bir program içeriği tarıyor, ilgi çekici belgeyi tanıyor ve Rus casuslar için bir kopya hazırlıyor. Güvenlik firması ESET'in araştırmacıları, Cereal adını verdikleri bu düzeneği anlattı.
Operasyonun arkasında, yıllardır Rusya'nın FSB'siyle anılan Turla grubunun olduğu belirtiliyor. Saldırganlar Romanya ve Kazakistan'daki devlet kurumlarının Microsoft Exchange sunucularını ele geçirdi. Araştırmacılar önce Kazakistan'da bir devlet kurumunun sunucusunda bilinmeyen bir yazılım buldu. Tespit yöntemlerini geliştirince ikinci kurbana ulaştılar: 23 Aralık 2025'te aynı araç seti, hem NATO hem AB üyesi Romanya'daki bir kuruma karşı kullanıldı.
Cereal nasıl çalışıyor, neyi kopyalıyor?
Başlıca modül CerealBox, Exchange'in posta akışını yöneten sürece gizleniyor. Yeni bir servis kurmuyor, mevcut mekanizmalara bağlanıyor. Orijinal e-posta alıcısına ulaşmaya devam ediyor. Her mesajı kopyalamıyor: DOC, DOCX veya PDF eki olan e-postaları seçiyor, ardından gönderen, alıcı, konu ve dosya adlarına bakıyor. Kriterlere uyanlar paketlenip şifreleniyor ve operatörlerin almasına hazırlanıyor.
Romanya'daki yapılandırma, NATO ve AB kurumlarıyla bağlantılı adreslerle yazışmaları arıyordu. Bu, saldırganların NATO'nun ya da Avrupa Komisyonu'nun sunucularına girdiği anlamına gelmiyor. Girdikleri, bu kurumlarla yazışan bir kuruluşun postası. ESET kurumun adını, mesaj içeriğini veya çalınan veri miktarını açıklamadı.
Kendi komuta sunucusu yok
Zararlı yazılımlar normalde saldırganların sunucusuyla iletişim kurar ve bu, varlıklarını ele verebilir. Burada CerealNeuron modülü kurbanın Exchange sunucusunda bekliyor, özel hazırlanmış web isteklerini dinliyordu. Dışarıdan bunlar sıradan kurumsal posta trafiği gibi görünüyordu. Yazılım ayrıca bellekten yararlanarak diskte az iz bırakıyor, ek modüller hesapları, ağ yapısını ve kayıtlı kimlik bilgilerini inceliyordu. ESET, .NET teknolojisinin ileri düzeyde kullanıldığına dikkat çekiyor.
Turla kim?
Secret Blizzard olarak da bilinen grup en az 2004'ten beri faaliyette ve devlet kurumlarını, diplomatik temsilcilikleri ve savunma kuruluşlarını hedefliyor. FBI 2023'te Medusa operasyonuyla gruba bağlı Snake yazılımını etkisiz hale getirmişti. Cereal'in Turla'ya atfı, grubun daha önce bilinen araçlarına ve teknik benzerliklere dayanıyor; operatörlerin kimliği ortaya konmuş değil. ESET'e göre 2022'den beri grubun hedef aldığı ülkelerin yaklaşık yüzde 70'i eski Sovyet cumhuriyetleri veya tarihsel olarak SSCB'ye bağlı Avrupa ülkeleri. İlk erişimin nasıl sağlandığı bilinmiyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Uydu kill switch'i: Mittal, Hindistan'ın elinde olmalı diyor
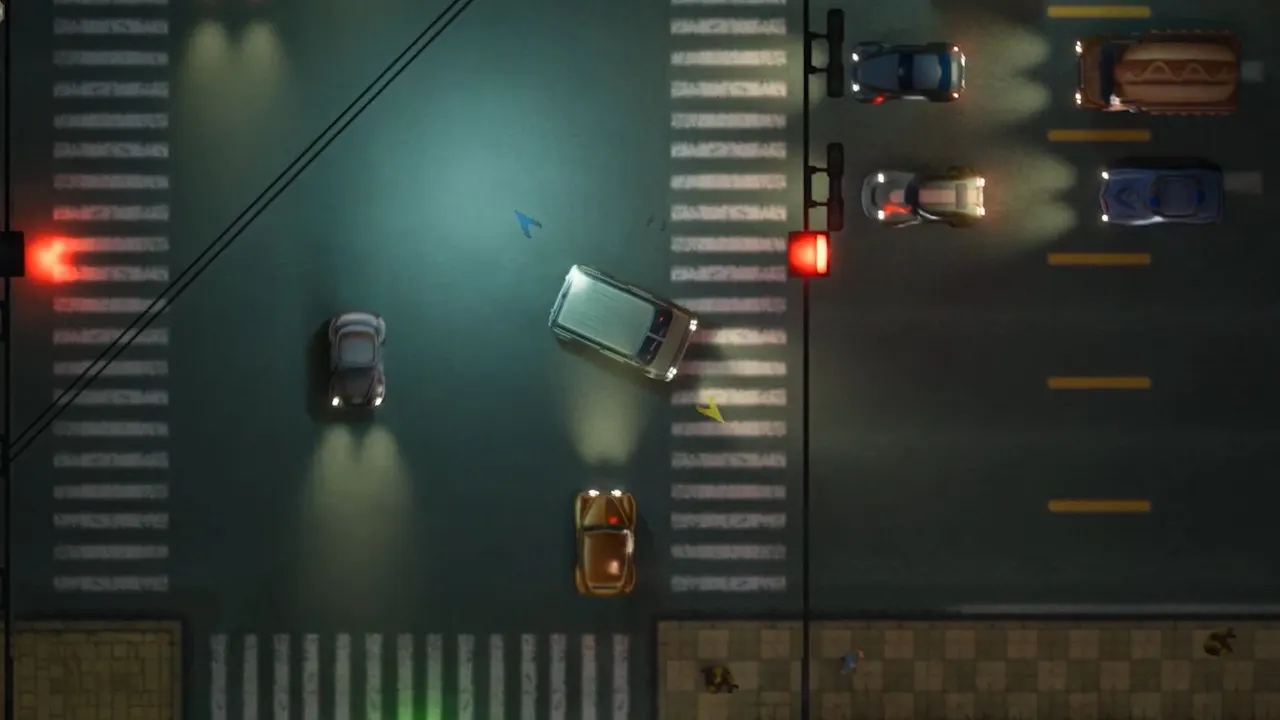
GTA2 RTX Upgraded: 1999 yapımı GTA 2'ye path tracing geldi
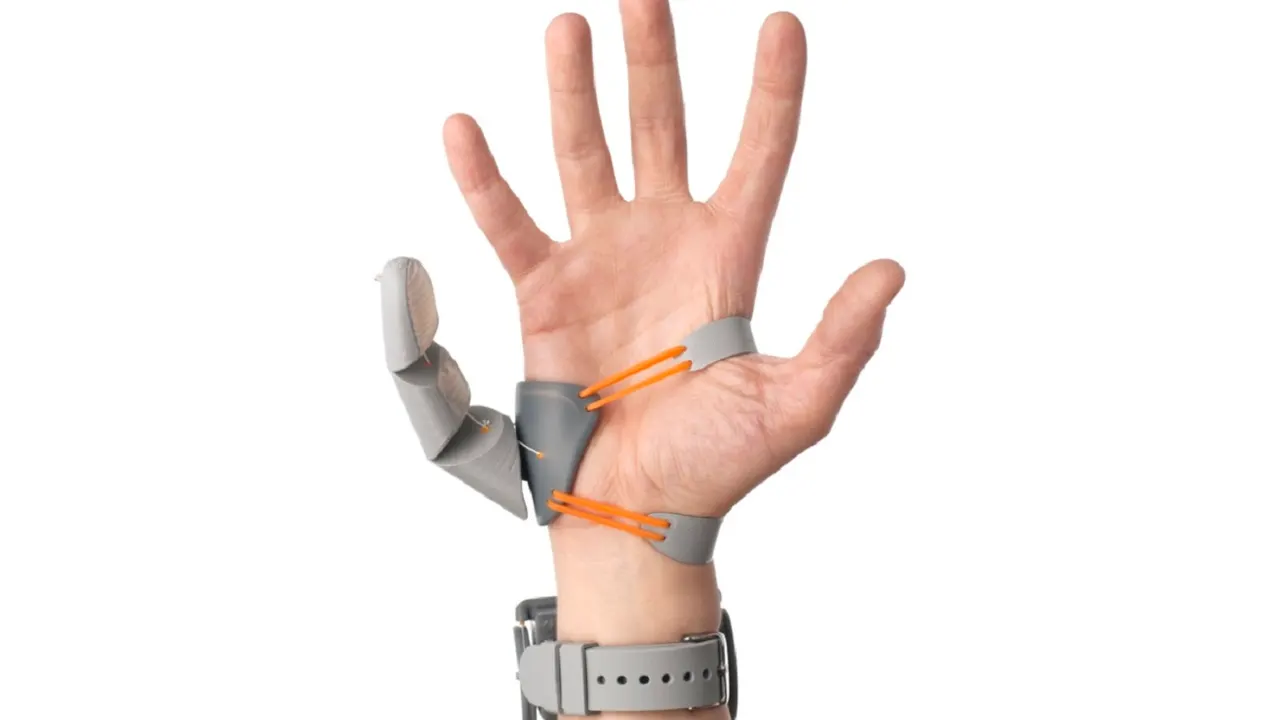
EgoThumb: Kendiliğinden yardım eden robotik altıncı parmak
Claude çöktü mü? Claude.ai ve Claude Code'da giriş sorunu
Daha fazla: Güvenlik
Tümünü gör →
Europol 6 milyon çalıntı kullanıcı verisine el koydu: nasıl kontrol edilir

KB Capital veri sızıntısı: 1.811 kişinin bilgileri çalındı

Onamae.com Desktop Cloud saldırısı: GMO'ya yaklaşık 3 milyar yen talep