Linux TCP/IP yığınında kritik açık: uzaktan kod çalıştırma mümkün
Linux çekirdeğinin TCP/IP yığınındaki kritik açık uzaktan kod çalıştırmaya izin veriyor. On bir yıllık hatayı Anthropic'in Claude'u buldu, güncellemeler hazırlanıyor.

Linux çekirdeğinin TCP/IP yığınında yeni bir kritik güvenlik açığı ortaya çıktı. Açık, saldırganların hedef sistemde uzaktan kod çalıştırmasına (Remote Code Execution) imkân tanıyor. Güncellemeler üzerinde çalışmalar sürüyor.
On bir yıllık hata
Açığı Anthropic'in yapay zekâ modeli Claude buldu. Hata, yaklaşık on bir yıldır çekirdek kodunda bulunuyordu ve bu süre boyunca fark edilmemişti. Haberde “yeniden” vurgusu yapılması, Linux'un temel bileşenlerinde kısa süre içinde ciddi bir güvenlik sorununun daha gün yüzüne çıktığını gösteriyor.
TCP/IP yığını, işletim sisteminde ağ trafiğinin işlenmesinden sorumlu. Bu katmandaki bir açık özellikle riskli, çünkü ağdan gelen verilerle doğrudan ilgileniyor. Kod çekirdek düzeyinde çalıştığı için başarılı bir saldırı, saldırgana geniş yetkiler verebilir.
Yöneticiler için anlamı
Linux; sunucularda, yönlendiricilerde, gömülü cihazlarda ve bulut altyapılarında yaygın olarak kullanılıyor. Bu nedenle etkilenebilecek sistemlerin kapsamı geniş. Hangi çekirdek sürümlerinin ve dağıtımların etkilendiğine dair ayrıntılar eldeki bilgilerde yer almıyor.
Bildirilene göre yamalar hazırlanma aşamasında. Sistem yöneticilerinin kullandıkları dağıtımların güvenlik duyurularını takip etmesi ve çekirdek güncellemeleri yayımlanır yayımlanmaz kurması gerekiyor. Olay, yapay zekâ destekli araçların yıllardır incelenen olgun kod tabanlarında bile ciddi hataları bulabildiğini de gösteriyor.
Aynı günden diğer haberler
Tümünü gör →
Google Cloud geliri yüzde 103 artarak 30,7 milyar dolara çıktı
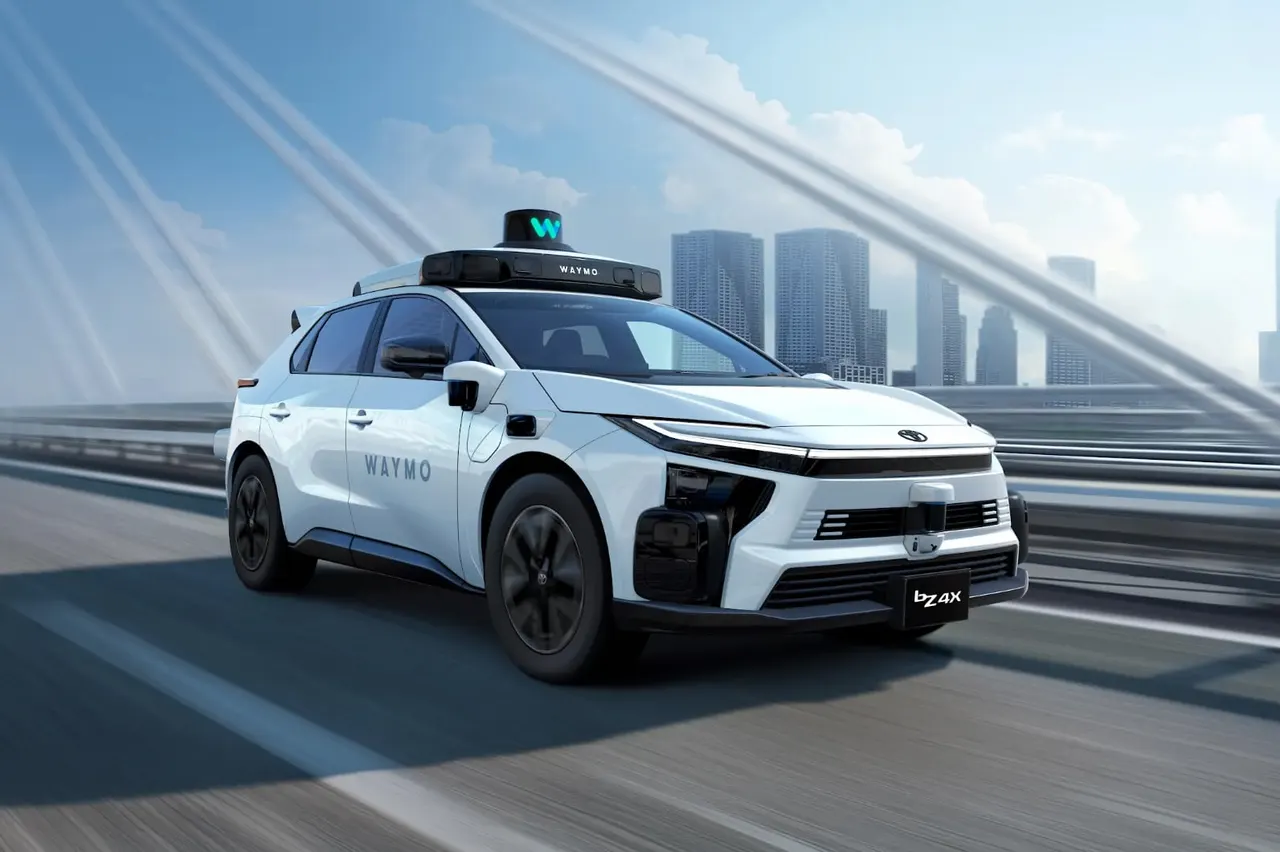
Waymo, Toyota bZ4X robotaksilerini 2027'de Japonya yollarına çıkaracak
Kanadalı yapay zekâ şirketi Cohere, E Serisi'nde 5 milyar dolar hedefliyor
Spotify, abonelere özel ücretli yapay zekâ remix aracı hazırlıyor
Daha fazla: Güvenlik
Tümünü gör →
Binance hacklendi: 6,36 milyar dolarlık hırsızlığın izi Kuzey Kore'ye çıkıyor
Samsung TV soundbar mikrofonuyla ev içi konuşmaları dinleyebilir
Muji uygulamasında veri sızıntısı: 27,26 milyon kayıt etkilenebilir
