Muji uygulamasında veri sızıntısı: 27,26 milyon kayıt etkilenebilir
Muji'nin işletmecisi Ryohin Keikaku, MUJI uygulamasından veri sızmış olabileceğini duyurdu. Etkilenen kayıt sayısı, eski üyeler dahil en fazla yaklaşık 27,26 milyon.
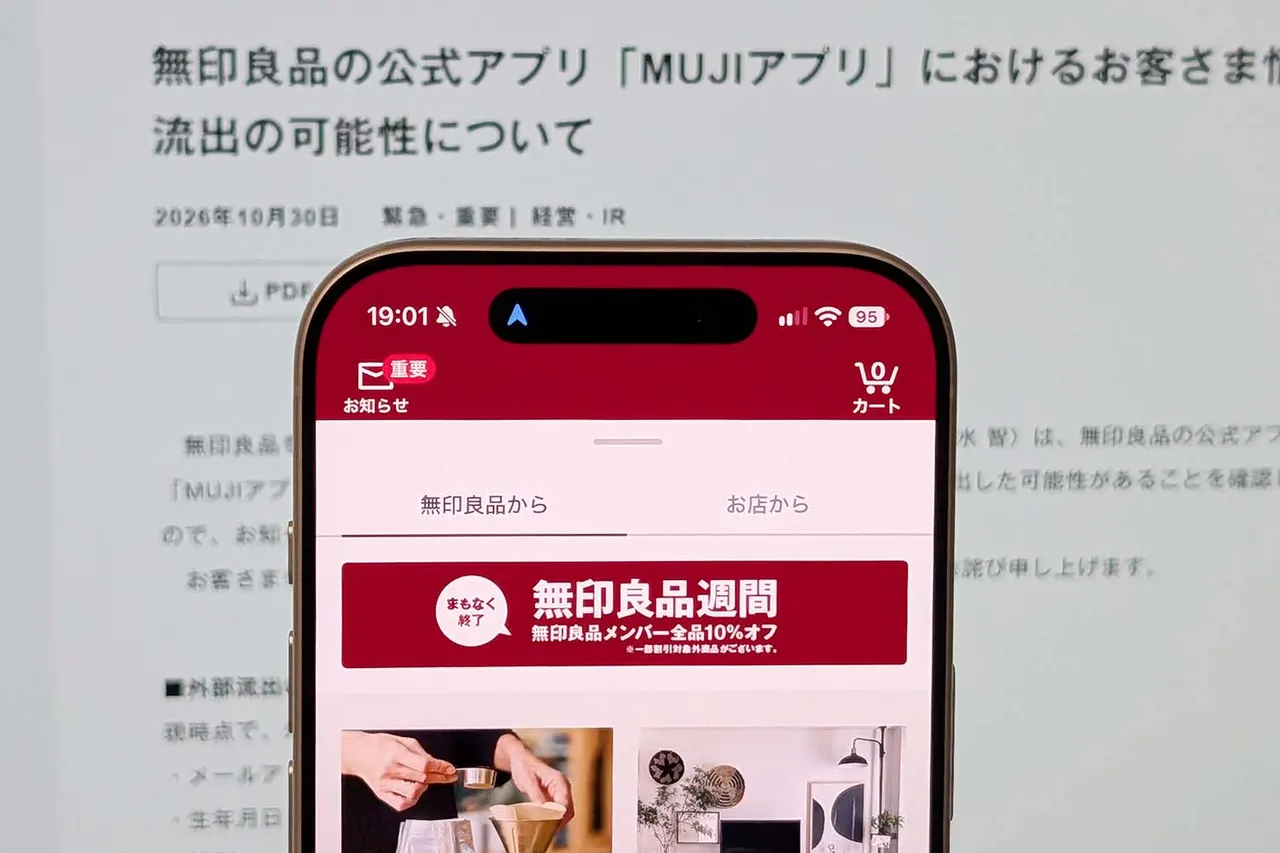
Muji markasını işleten Japon şirketi Ryohin Keikaku, 30 Ekim'de resmi MUJI uygulamasındaki kullanıcı bilgilerinin bir kısmının dışarı sızmış olabileceğini açıkladı. Etkilenen kayıt sayısı en fazla yaklaşık 27,26 milyon olarak belirtildi.
Hangi bilgiler risk altında
Şirketin açıklamasına göre sızmış olabilecek bilgiler e-posta adresi, doğum tarihi ve cinsiyetten oluşuyor. Kredi kartı bilgileri, ad-soyad, adres ve telefon numarası olay kapsamında değil. Rakama, üyeliğinden ayrılan kullanıcıların bilgileri de dahil.
Şirketin aldığı önlemler
Ryohin Keikaku, dışarıdan gelen yetkisiz erişimi tespit ettiğini, ilgili bölüme erişimi kapattığını ve düzeltme uyguladığını bildirdi. Şu ana kadar bilgilerin dark web gibi ortamlara sızdığı veya kötüye kullanılarak zarar verildiği doğrulanmadı.
Bilgilerinin sızmış olma ihtimali bulunan kullanıcılarla sırayla iletişime geçilecek. Şirket ayrıca, bu bilgilerin kullanıldığı kimlik avı niteliğinde sahte e-postaların gelebileceği konusunda uyarıyor.
Sırada ne var
MUJI uygulaması ve Muji çevrimiçi mağazası şu anda normal şekilde kullanılabiliyor. Şirket, yazılım geliştirici firma ve bağlı kuruluşlarla birlikte güvenlik önlemlerini ve izleme altyapısını güçlendireceğini söyledi.
Kullanıcılar için asıl risk, e-posta adresi, doğum tarihi ve cinsiyet bilgilerinin birleştirilerek daha inandırıcı oltalama mesajları hazırlanması. Bu nedenle Muji adına gelen şüpheli e-postalardaki bağlantılara ve eklere karşı dikkatli olmak gerekiyor. Saldırının ayrıntılarına dair başka bilgi paylaşılmadı.
Aynı günden diğer haberler
Tümünü gör →
Polonya'da elektrik, alım gücüne göre AB'nin en pahalı ikincisi
Startup'ta equity: kurucular hisseyi nasıl paylaşmalı?
Polonya startup ekosisteminin kabusları: PFR Ventures'tan TechPL'ye
Ukrayna, Starlink'e karşı OBRIA NANO uydusuyla yedek plan kurdu
Daha fazla: Güvenlik
Tümünü gör →
PHP açığı: Japonya'da 31 belediyenin sitesi hâlâ kapalı

Japonya, GMO saldırganlarının sitesinin engellenmesini istedi

Japonya'da 2026 mali yılında veri sızıntıları 260 milyonu aştı
