KARTE veri sızıntısı: JINS'te 18,29 milyona kadar hesap risk altında
Pazarlama aracı KARTE'ye yapılan saldırı JINS, RIZAP ve Shimamura'ya sıçradı. JINS'te 18,29 milyona kadar hesap etkilenmiş olabilir, şifre ve kart bilgisi yok.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Tek bir pazarlama aracına yapılan saldırı, Japonya'da müşteri verisi sızıntılarının zincirine dönüştü. KARTE hizmetine yönelik saldırının ardından gözlük devi JINS, spor salonu zinciri RIZAP ve giyim zinciri Shimamura müşteri verilerinin sızdığını ya da sızmış olabileceğini açıkladı. JINS'te rakam 18,29 milyon hesaba kadar çıkıyor.
KARTE, Plaid şirketinin sunduğu bir hizmet. Şirketler web sitesi ve uygulama kullanıcılarının davranışını analiz ediyor, ardından onlara uygun e-posta veya LINE (Japonya'da yaygın mesajlaşma uygulaması) mesajları gönderiyor. Yetkisiz erişim 13 Kasım'da yaşandı, Plaid sızıntıyı 16 Kasım'da duyurdu.
JINS, RIZAP ve Shimamura'dan hangi veriler sızdı?
JINS, online mağaza, uygulama ve resmi LINE hesabı üzerinden üye olan en fazla 18,29 milyon hesabın etkilenmiş olabileceğini bildirdi. Üye kimliği, e-posta adresi, ad soyadın yalnızca soyadı, doğum tarihi, yaş, cinsiyet, posta kodu ve sadece il bilgisi bu kapsamda. Giriş şifreleri ve kredi kartı bilgileri yok.
RIZAP, chocoZAP ve RIZAP'ın online mağazası gibi hizmetlerde kullanılan ZAP ID sahiplerinden en fazla 4,32 milyon e-posta adresinin sızmış olabileceğini açıkladı. Üye kimliği, cinsiyet, yaş grubu, il ve LINE hesabı bağlantı numarası da var. İsim içeren kayıtlar en fazla 60 bin civarında. Ödeme bilgisi, şifre, adres, telefon ve doğum tarihi etkilenmedi.
Shimamura ise 17 Kasım'da uygulama ve online mağazadaki yaklaşık 7 milyon üyenin doğum tarihi, cinsiyet, il ve posta kodunun sızdığını duyurdu. Üyelerin kaydettiği aile bilgilerinden yaklaşık 50 bin kayıt da var, bunlar arasında çocukların doğum ayı bulunuyor. Şirkete göre 17 Kasım saat 15.00 itibarıyla isim, e-posta, üye numarası ve LINE kimliği sızıntısı saptanmadı. Ad, telefon, ayrıntılı adres, kart ve şifre bilgileri KARTE'de zaten tutulmuyor.
Kullanıcılar için ne anlama geliyor?
Şifreler ve kartlar güvende görünüyor, ama e-posta, doğum tarihi ve posta kodu gibi veriler inandırıcı oltalama mesajları için işe yarayabilir. Daha önce Morisawa ve mineo da KARTE kaynaklı sızıntı bildirmişti. Listenin uzaması mümkün.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Kaliforniya OpenAI'a dava açtı: yapay zeka ajanları 80 kez kontrolden çıktı
GTA 6 çıkış günü: İngiltere'de 83 bin gün izin talebi
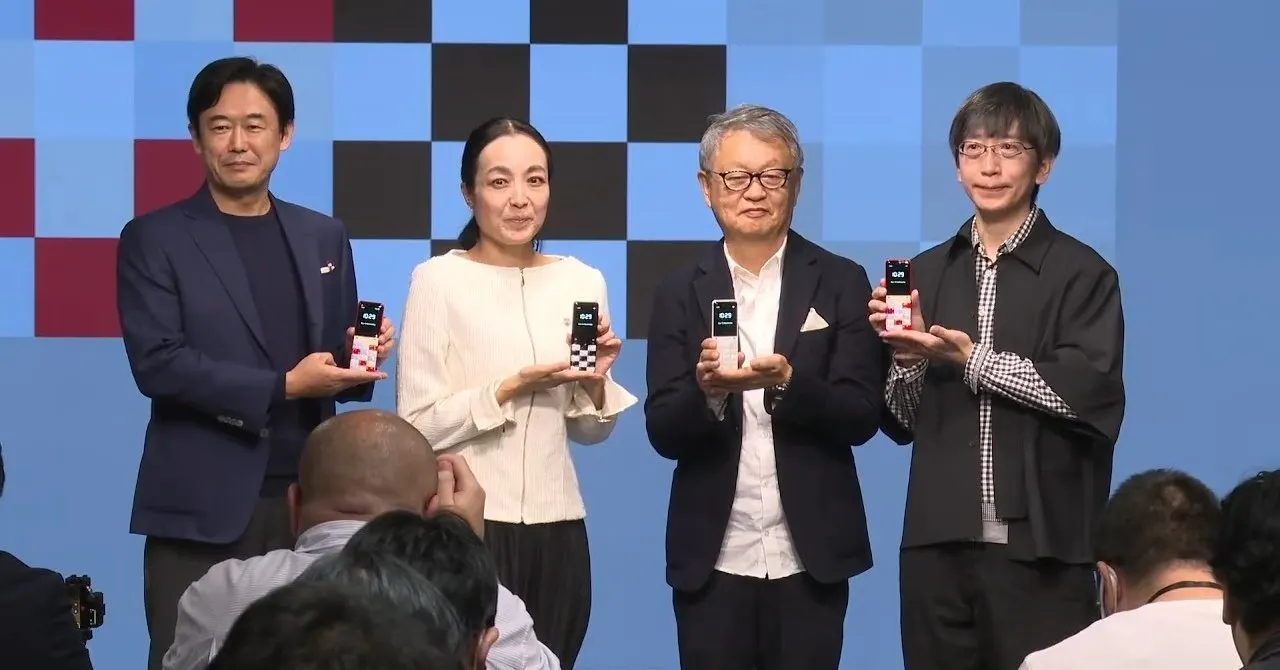
INFOBAR ZERO: KDDI'nin internetsiz telefonu 25 Aralık'ta
Black Mesa Anomalous Improvements güncellemesi: yeni ışık ve Xen
Daha fazla: Güvenlik
Tümünü gör →
Java4Shell: Java'daki açık bazı işlemcilerde uzaktan kod çalıştırıyor

Amazon SSD iadesi: bozuk disk, sahibinin verileriyle satıldı

macOS 27.3 tam disk erişimi: Apple, yapay zekâ ajanlarını uyaracak