Java4Shell: Java'daki açık bazı işlemcilerde uzaktan kod çalıştırıyor
Java4Shell adlı Java açığı uzaktan kod çalıştırmaya izin veriyor, ama yalnızca belirli işlemcilerde. Sadece sunucular değil, istemci yazılımlar da etkileniyor.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Java4Shell, Java'da bulunan yeni bir güvenlik açığının adı. Saldırganlar bu açıkla başka bir bilgisayarda uzaktan kod çalıştırabiliyor (RCE). Ama bir koşul var: açık yalnızca belirli işlemcilerde işe yarıyor.
İsim, birkaç yıl önceki ünlü Log4Shell açığını akla getiriyor. Yine de elimizdeki bilgilere göre belirleyici olan, Java'nın üzerinde çalıştığı donanım.
Java4Shell Java istemcilerini de etkiliyor mu?
Evet. Açık yalnızca sunucularla sınırlı değil. Java ile yazılmış istemci programlar da etkilenebiliyor, yani sıradan bilgisayarlarda çalışan uygulamalar da risk altında olabilir.
Elimizdeki bilgilerde hangi işlemcilerin ve hangi Java sürümlerinin etkilendiğine dair bir liste yok. Bu yüzden kendi cihazınızın risk altında olup olmadığını söylemek mümkün değil. Sistem yöneticilerinin Java geliştiricilerinin ve kullandıkları dağıtımların duyurularını takip etmesi, yama çıktığında da hemen uygulaması gerekiyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
GTA VI tüm konsollarda 30 FPS, PS5 Pro da dahil
CachyOS Package Installer 2.0 yeni gelenleri terminalden uzak tutmak istiyor
YouTube izlenme sayıları arttı: TV izlemeleri daha fazla sayılıyor
BGMI 4.7 güncellemesi: Jormungandr yılanı üç haritaya geliyor
Daha fazla: Güvenlik
Tümünü gör →
Amazon SSD iadesi: bozuk disk, sahibinin verileriyle satıldı

macOS 27.3 tam disk erişimi: Apple, yapay zekâ ajanlarını uyaracak
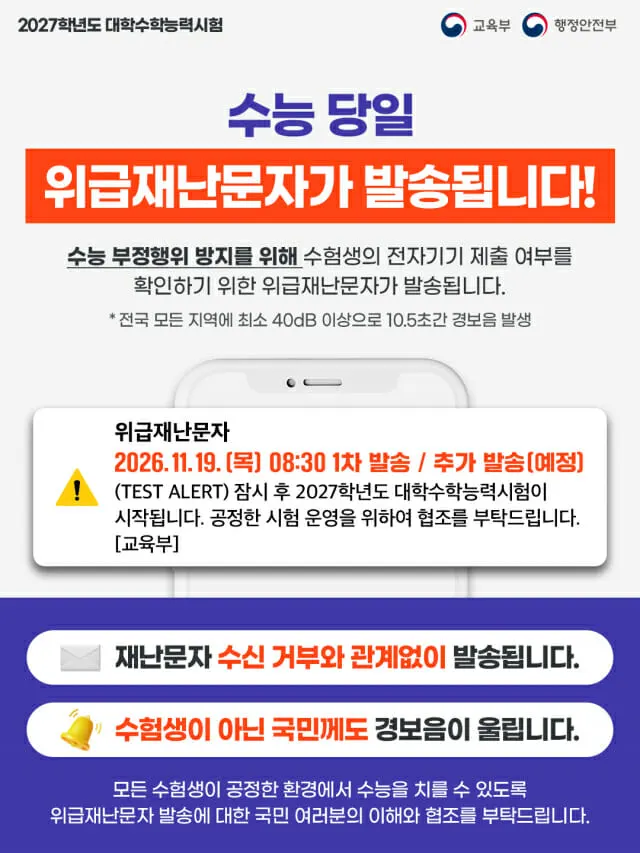
Güney Kore'de CSAT alarmı sessiz telefonlarda bile çalacak