Artex yapay zekâ aracı: FBI, saldırıların 3 saatten kısa sürdüğünü söyledi
FBI, hackerların açık kaynaklı yapay zekâ güvenlik test aracı Artex ile hedef seçmekten derin erişime üç saatten kısa sürede ulaştığını söylüyor.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Güvenlik açıklarını bulmak için yazılmış bir araç, şimdi saldırganların işine yarıyor. FBI'a göre hackerlar, yapay zekâ destekli güvenlik test aracı Artex'i dünya genelinde kurumlara sızmak için kullanıyor. Ajansın cuma günü yayımladığı uyarıya göre bazı saldırılarda hedef seçiminden sistemlere üst düzey erişim elde etmeye kadar geçen süre 3 saatin altında kaldı.
Saldırganlar Artex'i en az ağustostan beri kullanıyor. Hedefler arasında bankalar, devlet kurumları, teknoloji şirketleri ve sağlık hizmeti sağlayıcıları var.
Artex nedir, nasıl çalışıyor?
Artex, kurumların zayıf noktalarını bulmak için yaptığı güvenlik testlerini otomatikleştiriyor. Microsoft'un analizine göre araçtaki yapay zekâ ajanları savunmaları inceleyebiliyor, açıkları istismar edebiliyor ve veri çekebiliyor. Saldırganlar bu otomasyonla bir ağa aynı anda birkaç yoldan girmeyi deneyebiliyor. Saldırılar güvenlik uyarılarını tetikleyebiliyordu ama hız, savunmacılara tepki vermek için çok az zaman bıraktı.
FBI, Güney Kore'deki finans kuruluşlarına yönelik ve yaklaşık 67 bin kişinin kişisel bilgisini açığa çıkaran saldırıları örnek gösterdi. Microsoft ise ayrı bir kampanyada 2.250'den fazla kurumun Microsoft 365 sistemlerine, çalınmış ConnectWise yedekleme kimlik bilgileri ve Artex birlikte kullanılarak girildiğini belirtiyor. Müşteriler yedekleme yazılımına zaten yetki verdiği için saldırganlar, tek tek kullanıcı olarak giriş yapmadan bu erişimi kullanabildi. Microsoft, başarılı bir girişin verilere erişildiği ya da veri çalındığı anlamına gelmeyebileceğini de söylüyor.
Amazon Web Services'in 13 Kasım tarihli araştırması başka bir yöntemi anlattı: yapay zekâ hizmetlerinin kimlik bilgilerini çalıp bu erişimle başkasının hesabına yazılan maliyetle yeni kimlik bilgileri aramak. Amazon, kampanyaları Artex'e orta düzey güvenle bağladı, ancak ajanların kendi izleme alanı dışındaki sistemlerde bildirdiği sonuçları bağımsız olarak doğrulayamadı. Saldırılar varsayılan parolalara, açıkta kalan giriş bilgilerine ve güncellenmemiş yazılımlara dayanıyordu.
Microsoft ve FAA kesintileriyle bağlantısı var mı?
Uyarı, iletişim sorunları nedeniyle ABD'de Federal Havacılık İdaresi'nin (FAA) ülke çapında uçuş durdurması başlattığı gün, büyük Microsoft 365 kesintisinin ise ertesi gününde yayımlandı. Microsoft teknik sorunları, FAA ise siber saldırı belirtisi bulunmadığını söylüyor. Bir FBI yetkilisi ABC News'e Artex'in bu olaylarla ya da JPMorgan Chase'i etkileyen bankacılık kesintileriyle bağlantılı görünmediğini aktardı.
Artex'in geliştiricisi, kötüye kullanım bildirimleri üzerine orijinal GitHub deposunu ekimde kaldırdı, ancak kopyalar hâlâ erişilebilir. FBI, hassas sistemlere erişimin sınırlanmasını, yazılım izinlerinin gözden geçirilmesini, açığa çıkan kimlik bilgilerinin değiştirilmesini ve olağan dışı hesap hareketleriyle büyük veri aktarımlarının izlenmesini öneriyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Google Wallet iPhone'a geldi, ama temassız ödeme desteği yok
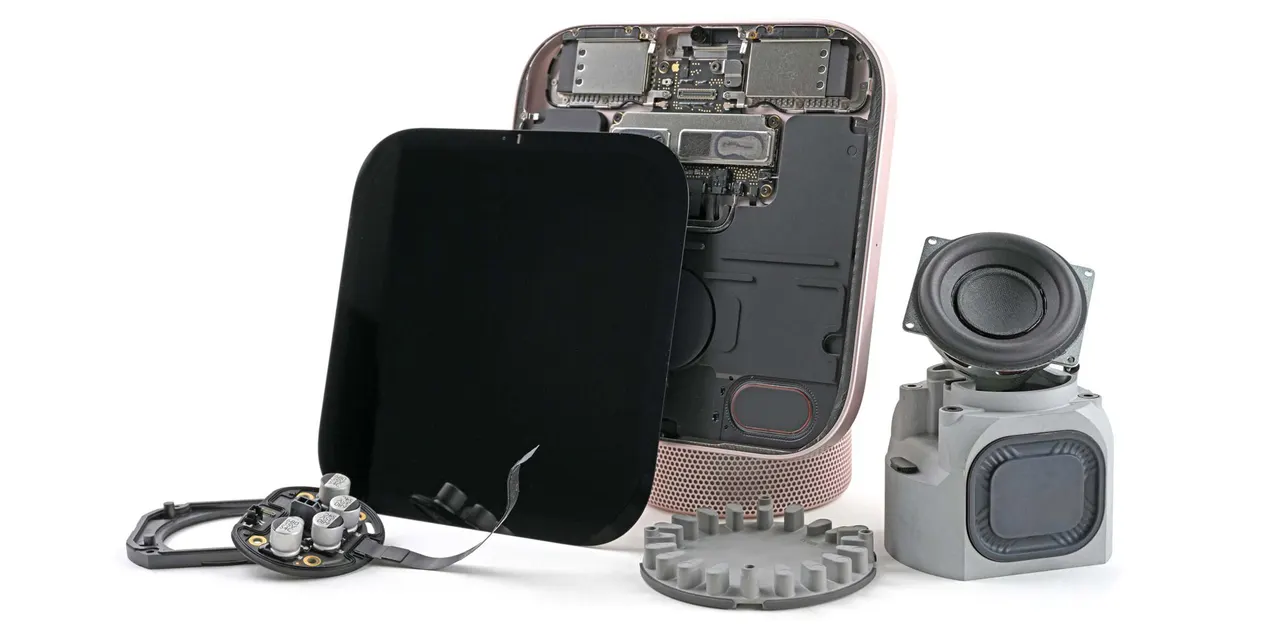
Apple HomeView iFixit testinde: ekran ve kart yapıştırılmış
Trezor veri ihlali: 27.000 siparişin müşteri bilgileri sızdı
Başarısız süpernova kara delikleri: LIGO verisinde 10 güneşlik ipucu
Daha fazla: Güvenlik
Tümünü gör →
San Diego, Flock kameraları ve akıllı sokak lambalarını kaldırıyor
eMudhra emBridge açığı: CERT-In, dosya adlarının sızabileceğini duyurdu
Google'ın bulduğu yapay zekâ hacker ajanları Fransız sitelerini hedef aldı
