eMudhra emBridge açığı: CERT-In, dosya adlarının sızabileceğini duyurdu
CERT-In, eMudhra'nın emBridge imza aracında düşük önem dereceli bir açık tespit etti. Aynı ağdaki biri dosya ve klasör adlarını listeleyebiliyordu. Düzeltme yayında.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
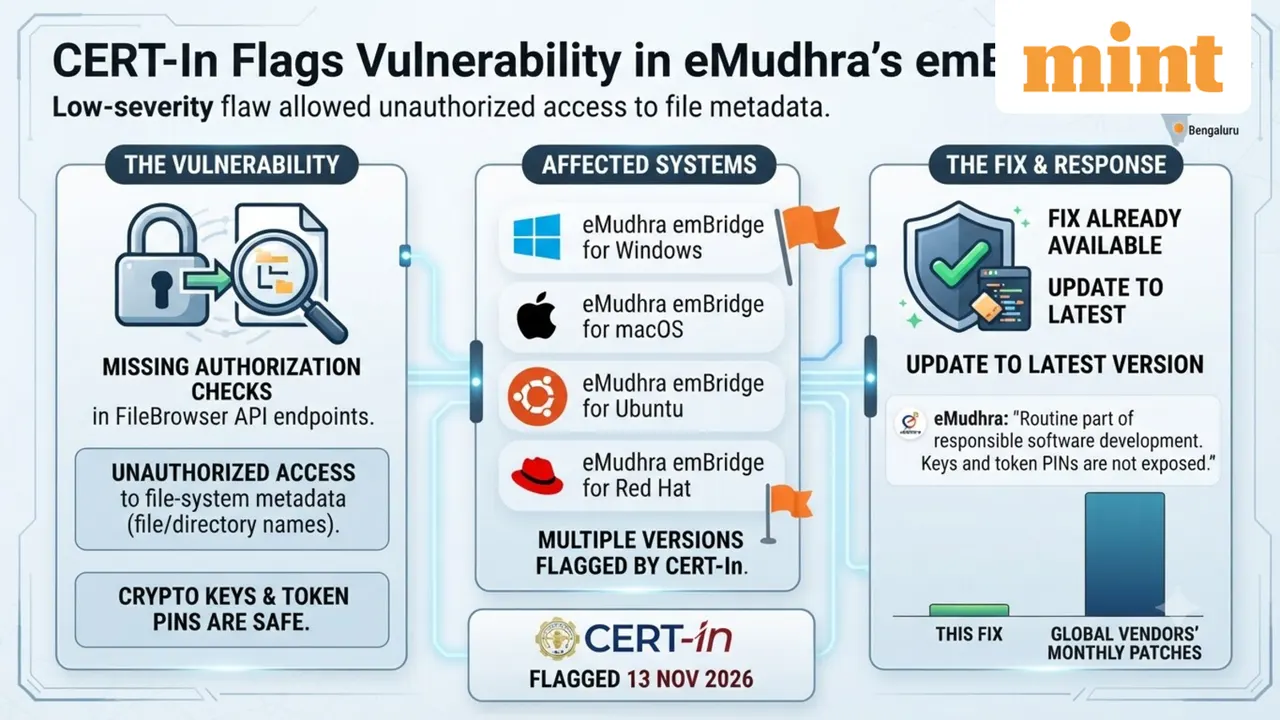
eMudhra'nın dijital imza aracı emBridge'de, aynı yerel ağdaki birinin başkasının bilgisayarındaki dosya ve klasör adlarını görmesine izin veren bir açık bulundu. Dosyaların içeriği ise görülemiyor. Hindistan'ın siber olaylara müdahale ekibi CERT-In, açığı düşük önemli olarak değerlendirdi ve uyarısını 13 Kasım 2026'da yayımladı.
emBridge nedir?
emBridge, Bengaluru merkezli dijital imza şirketi eMudhra'nın geliştirdiği bir araç. Devlet hizmetlerinin ve web uygulamalarının, kullanıcının bilgisayarındaki donanım tokenları ve dijital imza sertifikalarıyla konuşmasını sağlıyor.
emBridge açığı nasıl çalışıyor?
CERT-In'e göre FileBrowser API uç noktalarında yetki denetimi yok. Bu uç noktalar dosya sistemini LocalSystem hesabıyla listeliyor, ama isteği yapanın yetkisini yeterince doğrulamıyor. Aynı yerel ağdaki kimliği doğrulanmamış bir saldırgan, yerel HTTPS web API'sine kötü amaçlı bir web sayfası göndererek dosya ve dizin adlarını ve dizin yapısını öğrenebilir.
Zararın sınırı net. CERT-In'in raporuna göre açık dosya içeriğine erişim vermiyor, dosyaları değiştirmeye ya da silmeye izin vermiyor, kod çalıştırmaya yol açmıyor ve kriptografik anahtarlara ya da token PIN'lerine ulaştırmıyor.
Etkilenen sürümler şöyle:
- Windows için emBridge 5.9.1.x ile 5.9.3.x arası
- macOS (x64) için emBridge 3.2.4.x ile 3.2.6.x arası
- Ubuntu (x64) için emBridge 3.2.0.x ile 3.3.0.x arası
- Red Hat (x64) için emBridge 3.2.0.x ile 3.3.0.x arası
emBridge güncellenmeli mi?
eMudhra düzeltmenin hazır olduğunu söylüyor ve tüm kullanıcılara en son sürüme geçmelerini öneriyor. Şirket, her dijital imza sertifikasının kullanılmadan önce token PIN doğrulaması istediğini, CERT-In notunun da anahtarların ve PIN'lerin açığa çıkmadığını doğruladığını belirtti.
İndia Today Tech'e yaptığı açıklamada eMudhra, açık kapatmanın yazılım geliştirmenin olağan parçası olduğunu da ekledi. Örnek olarak Microsoft'un Kasım Patch Tuesday'inde 1.000'den fazla, Oracle'ın Ekim güncellemesinde 1.283, Google'ın Android'de 200'den fazla ve Adobe'nin yaklaşık 110 açığı kapattığını sıraladı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Daha fazla: Güvenlik
Tümünü gör →
Google'ın bulduğu yapay zekâ hacker ajanları Fransız sitelerini hedef aldı

AI ile sınavda kopya: Vietnam, Türkiye ve Hindistan'da polis devrede
Rakuten Securities veri ihlali: 11,25 milyon hesap risk altında
