Google, 1,3 milyon Android TV kutusundaki XCPE arka kapısını kapattı
Google, Japonya Ulusal Polis Teşkilatı ve güvenlik firmalarıyla 1,3 milyondan fazla set-top box'taki XCPE arka kapısını etkisiz hale getirdi ve Videostrong ile yollarını ayırdı.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Google, 3 Kasım'da (ABD saatiyle) Japonya Ulusal Polis Teşkilatı ile birlikte 1,3 milyondan fazla set-top box'a yerleştirilmiş XCPE arka kapısını etkisiz hale getirdiğini duyurdu. Şirket ayrıca cihaz üreticisi Videostrong Technology ile ortaklığını sonlandırdı.
XCPE ne yapıyordu?
XCPE (x.cpe), Android cihazlar için OEM/ODM üretimi yapan Videostrong'un cihazlarına gömülen bir kötü amaçlı yazılımdı. Google Play korumalarını devre dışı bırakabiliyor, cihazların uzaktan kontrolüne, reklam sahtekârlığına, kullanıcının internet hattının yerleşik proxy olarak kullanılmasına ve başka zararlıların kurulmasına olanak tanıyordu. Arka kapı doğrudan cihazın yazılımına (firmware) işlenmişti; özel bir altyapı ve tespitten kaçınmak için dinamik yapılandırma ile yönetiliyordu. Google'a göre Videostrong bu arka kapıya erişimi satarak gelir elde ediyordu.
Enfekte cihazların çoğu Android TV set-top box'larıydı. Ancak uzaktan sağlık terminalleri, karaoke cihazları ve dijital tabelalar gibi Android tabanlı IoT ürünleri de etkilendi. Cihazlar Kuzey ve Güney Amerika, Avustralya, Rusya, Güneydoğu Asya, Avrupa'nın ve Afrika'nın bazı ülkelerinde botnet oluşturuyordu.
Ortak operasyon
Google, Japon polisinin yanı sıra Lumen, HUMAN Security, Plume, Synthient ve TrendAI ile çalıştı. Botnet dağıtıldı, hukuki adımlar atıldı ve arka kapı üzerinden dağıtılan zararlıların C2 alan adları kapatıldı. Google, XCPE dışındaki yollar da dahil 10 milyondan fazla cihaza erişimin engellendiğini tahmin ediyor.
Şirket, arka kapı operatörlerinin, yerleşik proxy sağlayıcılarının ve reklam sahtekârlığı gruplarının karmaşık bir tedarik zinciri oluşturduğunu, bu yüzden altyapının sürekli izlenmesi gerektiğini belirtiyor.
Videostrong'a kalıcı yasak
Google, Videostrong'un, iştiraklerinin ve bağlı şirketlerinin sertifikalı Android cihaz üretmesini, satmasını ve diğer üreticilere yazılım sağlamasını kalıcı olarak yasakladı. Şirket ayrıca mevcut inceleme süreçlerini güçlendirecek ve Android TV cihazlarında firmware bütünlüğünü doğrulayan süreçleri gözden geçirecek.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Elsevier, LG AI Research'ün görüntü modelini Reaxys'e entegre etti
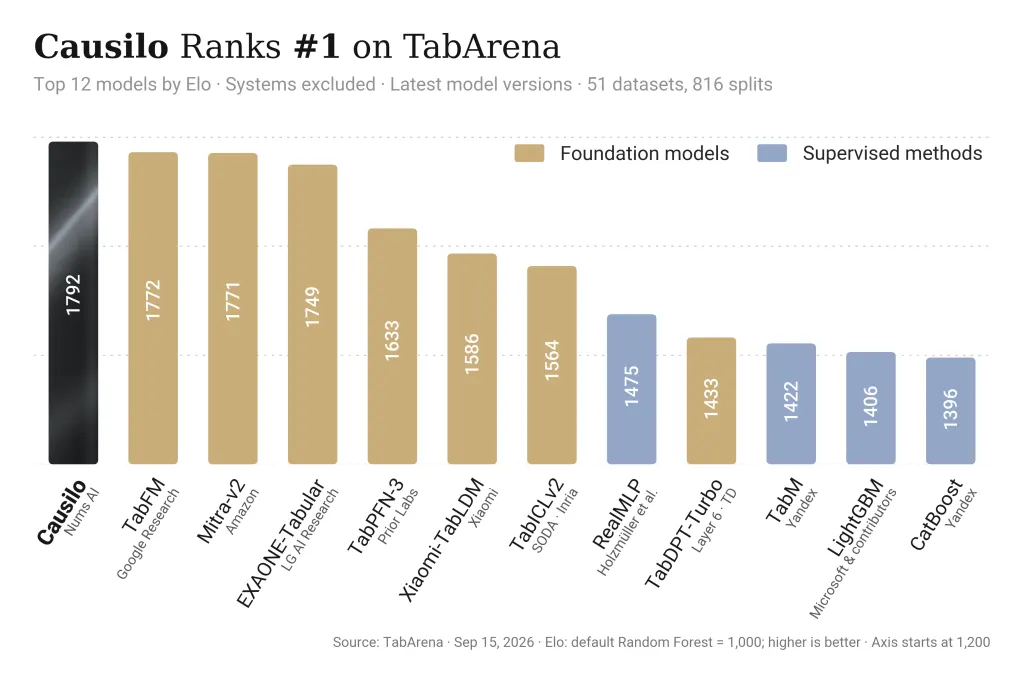
Numz AI, 2 milyar won daha topladı: toplam fon 6 milyar won
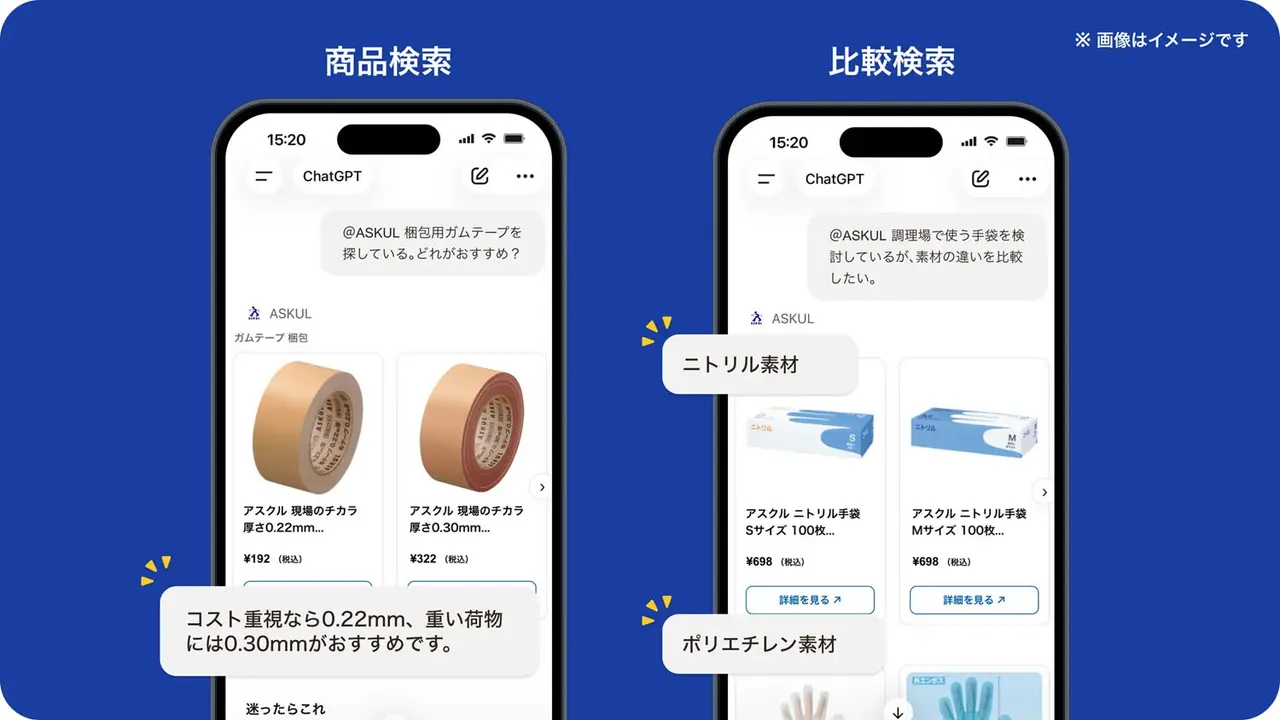
ASKUL, ChatGPT eklentisiyle B2B ürünleri sohbetle aratıyor