Fransa'da kan depolama dondurucularına siber saldırı düzenlendi
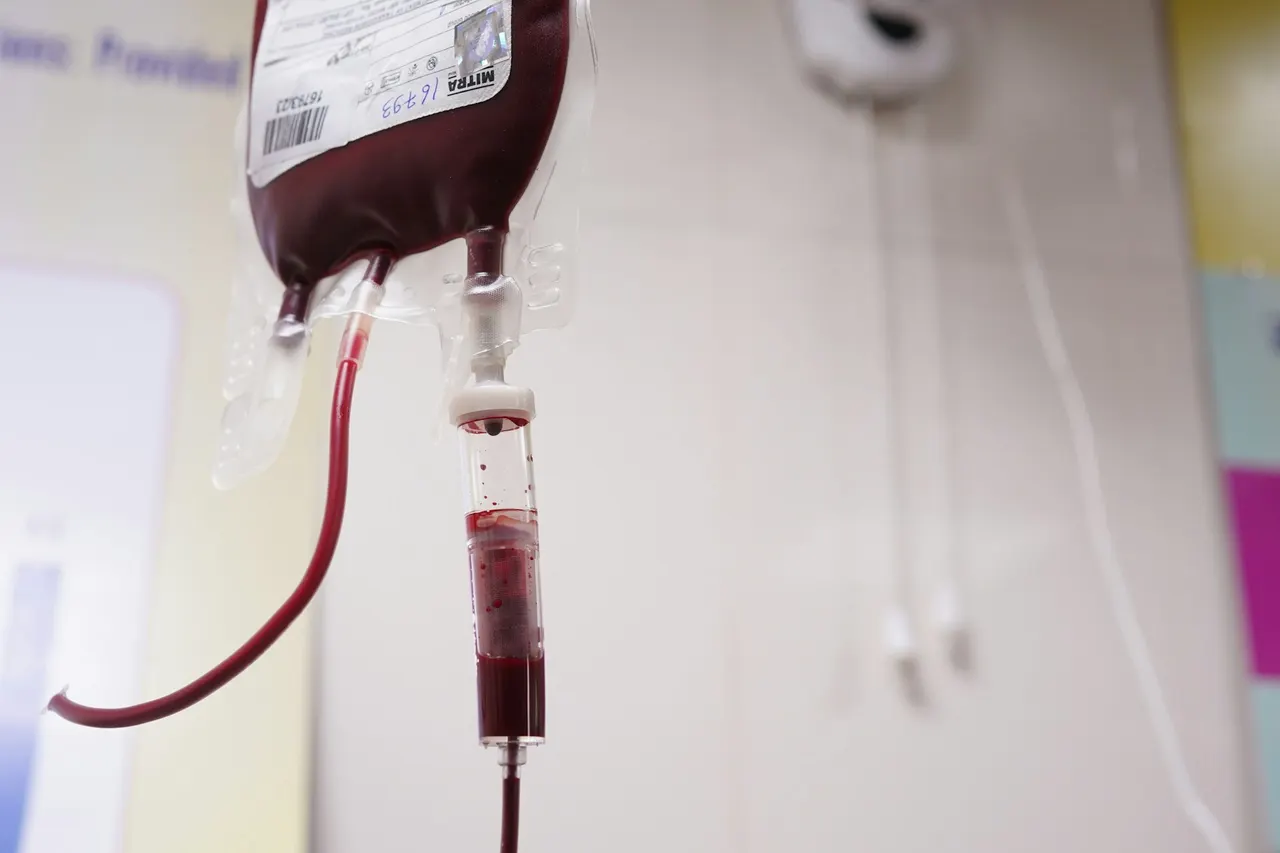
Hackerlar 2 Kasım'da Fransa'daki üç kan depolama tesisinin soğutma ünitelerinin sıcaklık ayarlarını değiştirdi. EFS, ürün kaybı ve sağlık riski olmadığını söyledi.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Fransa Ulusal Kan Servisi Établissement Français du Sang (EFS), 2 Kasım'da kan depolamada kullanılan soğutma sistemlerine siber saldırı düzenlendiğini doğruladı. Saldırganlar üç tesiste sıcaklık ve çözdürme (buz çözme) parametrelerini değiştirdi.
EFS, Fransa'da kanın toplanması, işlenmesi ve dağıtılmasından sorumlu. Etkilenen merkezler hastanelere gidecek kan stoklarını ve kontrollü koşullarda tutulması gereken biyolojik örnekleri barındırıyor. Kurum, herhangi bir ürün kaybı ya da sağlık riski olmadığını açıkladı.
Hedef tedarikçiydi
EFS'ye göre saldırı kurumun kendisini değil, soğutma ekipmanı tedarikçilerinden birini hedef aldı. Kurum tedarikçinin adını vermedi; ancak Avrupalı şirket Coolworld Rentals saldırıya uğradığını doğruladı. Kısa bir açıklama yapan şirket, hackerların üçüncü taraf bir bileşendeki açığı kullanarak soğutma ünitelerine sızdığını belirtti. Şirket kan ve plazma kaybı yaşanmadığını, toplama ve dağıtım operasyonlarının kesintisiz sürdüğünü ekledi.
Olay, yüzlerce Fransız süpermarketinin ve Hollanda'daki mağazaların hacklenmesinden birkaç gün sonra yaşandı. O saldırılarda tonlarca gıda bozulmuştu.
Eski denetleyiciler risk altında
Avrupa'daki soğutma sistemlerine yönelik saldırıları şu ana dek hiçbir grup üstlenmedi. Fransa'da ANSSI, İsveç Ulusal Siber Güvenlik Merkezi ve Belçika Federal Savcılığı olayları inceliyor, ancak arkasındakiler belirlenmedi.
Saldırganlar çoğunlukla eski uzaktan denetleyicilerdeki ve modüllerdeki açıkları, özellikle Danfoss, Copeland ve Dixell markalı cihazları hedefliyor. Bu cihazlar internete bağlıydı ve gerekli yazılım güncellemelerinden yoksundu. Zayıf giriş bilgileri ve artık yama almayan sistemlere uzaktan erişim riski artırıyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) 2025'te Danfoss denetleyicilerinde uzaktan komut çalıştırmaya ve kimlik doğrulamayı atlatmaya izin verebilecek iki açık duyurmuştu. Şirket açıkları giderip en son firmware'e güncelleme yapılmasını önerdi; ancak son saldırılara kurban giden birçok soğutma firması bunu yapmadı. Yapay zekâ açıkları şirketler yama yayımlamadan önce bulmaya yardımcı olurken, sıradaki hedefleri kestirmek zor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Google, 1,3 milyon Android TV kutusundaki XCPE arka kapısını kapattı

Bic Camera Grubu: 14,9 milyon e-posta adresi sızmış olabilir

Beget siber saldırı sonrası sunucuların %35'ini yeniden açtı