ENISA başkanı uyardı: Market buzdolaplarından sonra sıra ev aletlerinde
Avrupa'da süpermarket soğutma sistemleri ele geçirildi. AB siber güvenlik ajansı ENISA'nın başkanı, sıradaki hedefin router'lar ve ev aletleri olabileceğini söylüyor.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Önce marketlerin buzdolapları, sonra router'lar, ardından evdeki beyaz eşyalar. AB siber güvenlik ajansı ENISA'nın başkanı Juhan Lepassaar, 10 Kasım'da Brüksel'de tam olarak bu sıralamayı uyardı: «Bugün buzdolabıydı, yarın router, öbür gün ev aletleri olabilir.»
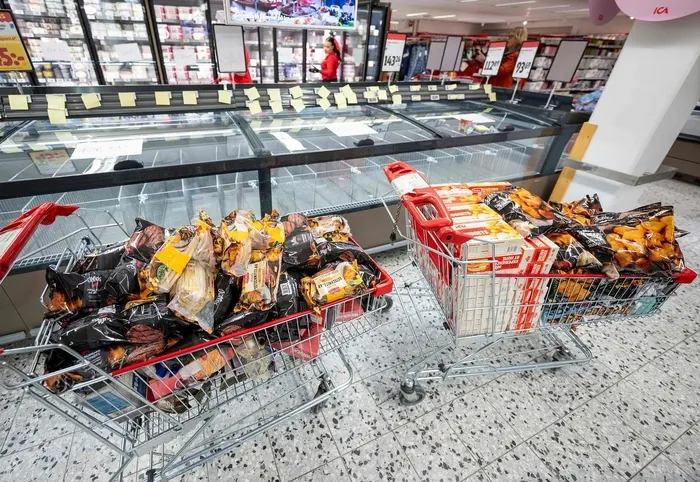
Uyarının arkasında Avrupa'ya yayılan soğutma sistemi saldırıları var. 11-12 Ekim gecesi aralarında Fransa'daki süpermarketlerin de bulunduğu yaklaşık 700 perakende noktasında soğutma kontrolcüleri uzaktan ele geçirildi. Sıcaklıklar fırladı ve en az 15 yangın çıktı. Kasım başında Belçika, İsveç ve İrlanda dahil en az 12 ülke saldırıdan etkilenmişti. Saldırganlar, internete açık bırakılmış uzaktan yönetim cihazlarından ve güvenlik yaması yüklenmemiş eski ekipmandan girdi.
Lepassaar'a göre vatandaşların güvendiği her hizmetin dijital bir bileşeni var, korunmazsa hacklenebilir. En kötü ihtimalde polis, itfaiye, hastane ve ulaşım gibi temel hizmetler durabilir. Çin, İran ve Kuzey Kore bağlantılı grupların Avrupalı şirketleri hedef aldığını da ekledi. ENISA'nın raporuna göre yapay zekâ, açık aramayı hızlandıran bir «güç çarpanı» haline geldi. Lepassaar üreticilere ürünleri en baştan güvenli tasarlamaları çağrısı yaptı. Her olay önlenebilir, ama güvenlik ucuz değil; asıl soru şirketlerin buna ne kadar yatırım yapmaya hazır olduğu, diyor.
Üreticileri AB kuralları nasıl bağlıyor?
AB Siber Dayanıklılık Yasası (CRA) uyarınca eylül ayından beri üreticiler, fiilen istismar edilen bir güvenlik açığını ya da ciddi bir olayı öğrendikten sonra 24 saat içinde bildirmek zorunda. Kural satılmış ürünleri de kapsıyor. İhlalin cezası 15 milyon euroya ya da küresel yıllık cirronun yüzde 2,5'ine kadar çıkabiliyor; hangisi yüksekse o uygulanıyor. Tasarım aşamasında güvenlik şartları ise gelecek yıl aralıkta tam olarak yürürlüğe girecek.
Baskı Avrupa'ya bağlantılı cihaz satan Güney Koreli üreticilere de yansıyor. Güney Kore Bilim ve BİT Bakanlığı 11 Kasım'da soğuk zincir şirketlerinin güvenlik yöneticileriyle toplandı; uzaktan erişimde VPN kullanımı ve varsayılan şifrelerin değiştirilmesi gibi acil önlemleri önerdi.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Nāpōwawāʻenakaulua: Webb'in Bulduğu En Eski Kuasar Çifti

United Airlines yapay zeka ajanlarını kısıtlıyor: check-in'i bot yapamaz

Jensen Huang Nvidia CEO'luğundan istifa etti, yerine Colette Kress geçti

Windows WinSxS klasörü: tek DISM komutuyla 10 GB'a kadar yer açın
Daha fazla: Güvenlik
Tümünü gör →
ScreenConnect RMM+ eklentisi açığı 288 bilgisayarı vurdu
Akıllı TV sizi dinliyor mu? Televizyon üreticilerinin topladığı veriler

Krakow saldırganının iPhone'u: Savcılar Apple'dan yardım isteyebilir
