CTS Strazburg veri sızıntısı: 230 bin müşteri hesabı etkilendi
Strazburg toplu taşıma şirketi CTS, savunmasız bir API üzerinden yaklaşık 230 bin müşteri hesabının verilerinin çalındığını duyurdu. Banka bilgileri ve şifreler etkilenmedi.
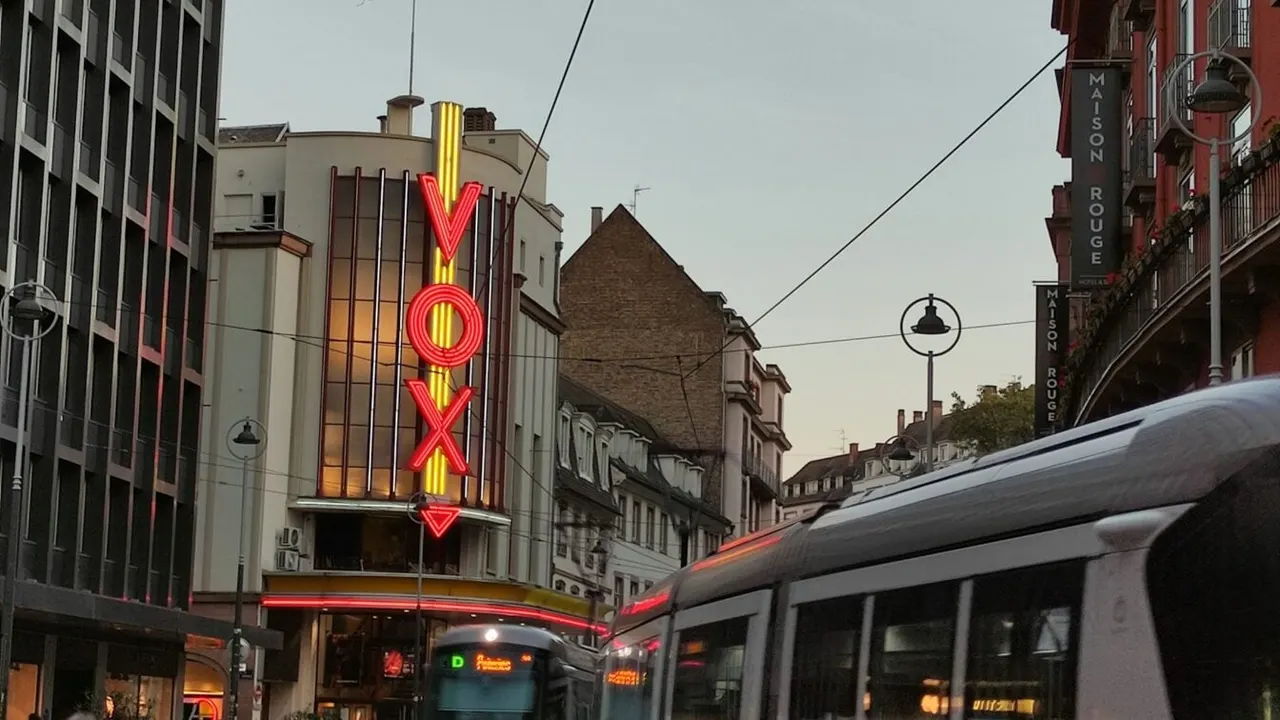
Strazburg'da otobüs ve tramvay hatlarını işleten Compagnie des transports strasbourgeois (CTS), bir siber saldırıya uğradığını açıkladı. Şirketin duyurusuna göre yaklaşık 230 bin müşteri hesabının verileri, yani kullanıcıların yaklaşık yüzde 40'ı, dışarı sızdırıldı. CTS, olayın internet sitesinin yasa dışı kullanımıyla gerçekleştiğini belirtiyor.
Çalınan bilgiler arasında ad, soyad, doğum tarihi, posta adresi ve müşteri kimliği yer alıyor. Şirket, banka bilgilerinin ve şifrelerin sızıntıdan etkilenmediğini vurguluyor.
Saldırı nasıl yapıldı
Saldırı 18 Ekim Pazar'ı 19 Ekim Pazartesi'ye bağlayan gece gerçekleşti. CTS Genel Müdürü Emmanuel Auneau, ekiplerin veri tabanında olağandışı yüksek bir istek yoğunluğu fark ettiğini söyledi. Şirkete göre sunucular zarar görmedi ve bilgisayar korsanları sisteme sızmadı. Saldırganlar, yazılımların CTS sitesiyle iletişim kurmasını sağlayan ve güvenlik açığı bulunan bir uygulama programlama arayüzünden (API) yararlandı.
Sızıntı tespit edildikten sonra durduruldu ve site çevresindeki güvenlik önlemleri artırıldı. Fransa'nın veri koruma kurumu CNIL bilgilendirildi, Strazburg mahkemesine de suç duyurusunda bulunulacak. CTS 2024'te de bazı müşteri hesaplarına yetkisiz erişim yaşamıştı.
Kullanıcılar neye dikkat etmeli
Etkilenen 230 bin müşteriye bu hafta e-posta ile bilgi verildi. Şirkete göre başlıca risk kimlik avı (phishing): ele geçirilen veriler sahte mesajları daha inandırıcı kılabilir. CTS, müşterilerinden e-postayla ödeme yapmasını ya da banka bilgisi paylaşmasını asla istemediğini hatırlatıyor. Şüphe durumunda bağlantılara tıklamamak, doğrudan resmi siteye veya mobil uygulamaya girmek öneriliyor.
Olay, Fransa'da vergi dairesi, çeşitli operatörler ve onlarca spor federasyonunu kapsayan uzun veri sızıntısı listesine eklendi. Fransa'nın siber güvenlik platformu Cybermalveillance'ın bir çalışmasına göre, bu yıl Fransızların yaklaşık yarısı veri ihlaline maruz kaldı.
Aynı günden diğer haberler
Tümünü gör →VUSE XR, karma gerçeklik eğitimi için 1,2 milyon avro topladı
Braid, markalı mobil bağlantı için 34,13 milyon euro topladı
Amazon, Alexa'ya 100'den fazla alışveriş özelliği ekledi
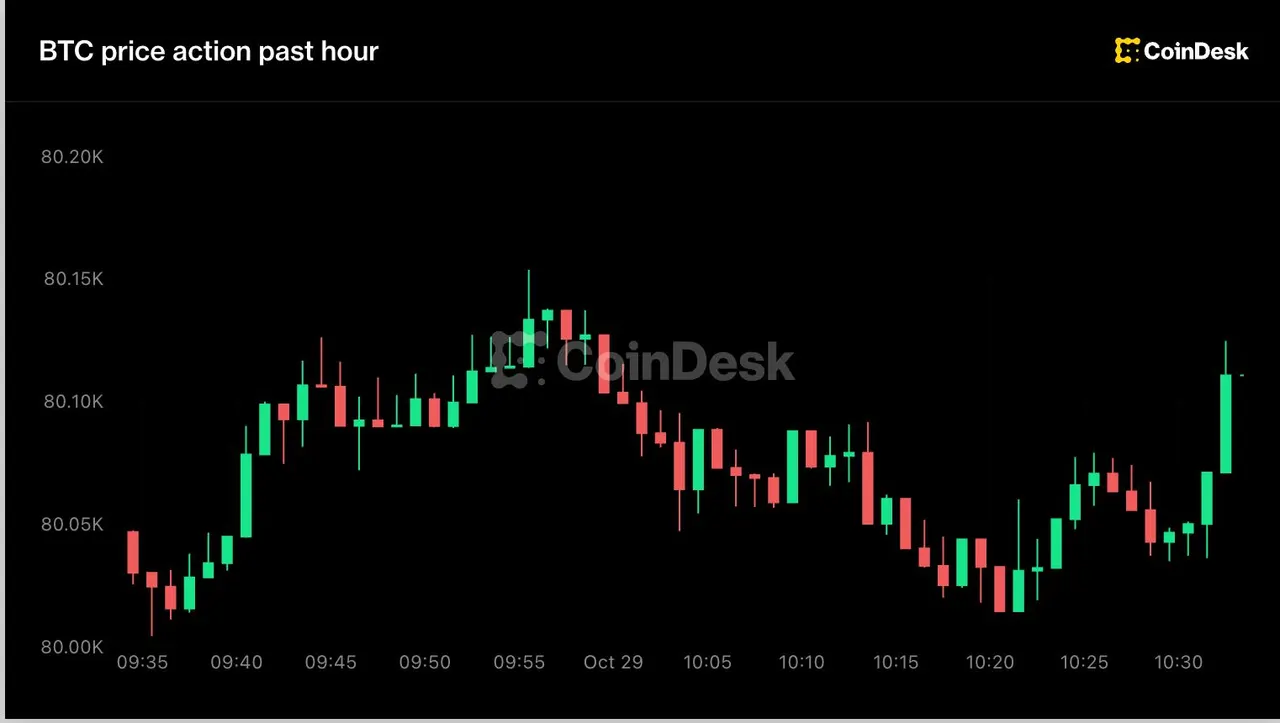
Bitcoin 80.000 dolar civarında: Enflasyon verisi ve Strategy bekleniyor
Daha fazla: Güvenlik
Tümünü gör →
Fehmarnbelt Tüneli şirketine siber saldırı: Çete para talep ediyor
SK Planet Gifticon'da veri sızıntısı: isim, telefon, iade hesabı
Japonya'da yetkisiz erişim kaynaklı veri sızıntısı 260 milyon kişiye ulaştı