CodeScoring: Açık kaynakta kritik açıklar 2026'da 4,9 kat arttı
CodeScoring, 2026'nın ocak-eylül döneminde açık kaynak yazılımlarda 3.566 kritik açık saptadı. Rakam bir önceki yılın 4,9 katı; en sert artış npm ve Go'da.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Güvenli yazılım geliştirme platformu CodeScoring'in analistleri, açık kaynak yazılımlardaki kritik açıklara (CVSS 9,0 ve üzeri) ilişkin ocak-eylül 2026 dönemini kapsayan araştırmanın sonuçlarını paylaştı. Şirketin veri tabanına göre dokuz ayda 3.566 kritik açığa dair bilgi yayımlandı. Bu sayı, geçen yılın aynı dönemindeki 723'ün 4,9 katı.
npm ve Go'da çok katlı artış
Bazı programlama dili ekosistemlerinde artış çok daha belirgin. JavaScript bileşen kataloğu npm'de kayıtlı kritik açık sayısı 6,3 kat artarak 89'dan 562'ye çıktı. Bu açıklar, bir yıl önceki 3.844 yerine 39.127 kararlı paket sürümünü etkiliyor; yani artış 10,2 kat.
Go'da kritik açık sayısı 5,1 kat artışla 78'den 396'ya yükseldi. Etkilenen kararlı modül sürümü 5.995'ten 12.443'e çıktı, bu da 2,1 katlık artış demek.
2026'daki kritik açıkların üçte ikisinden fazlasında CVSS puanlaması, önceden yetki gerektirmeyen ve kullanıcı etkileşimi istemeyen bir ağ saldırısına işaret ediyor. Bu senaryoda saldırganın çalışanların kimlik bilgilerini ele geçirmesi ya da kötü amaçlı bir dosyayı açtırması gerekmiyor; doğrudan ağdan erişilebilen yazılım hedef alınıyor. Dolayısıyla altyapının ele geçirilme riski sürüyor ve şirketlerin bu tür varlıklar konusunda dikkatini artırması gerekiyor. Veri tabanları da hızla dolmaya devam ediyor: 15 Eylül-15 Ekim 2026 arasında açık bileşenlerde tüm kritiklik düzeylerinden 4.609 yeni benzersiz açık duyuruldu.
Otomasyon ve yapay zekânın etkisi
CodeScoring uzmanları artışı öncelikle daha yoğun açık taramasına ve kayıtların genişlemesine bağlıyor. Araştırmacılar otomatik analiz ve yapay zekâ tabanlı araçları yoğun kullanıyor, geliştiriciler de buldukları kusurları giderek daha düzenli biçimde açıklıyor. Modern denetim yöntemleri yıllardır kullanılan kodlardaki hataları da etkili biçimde ortaya çıkarabildiğinden, şirketlerin yıllar önce kurup güncellemediği kütüphaneler için de açık bilgisi çıkabiliyor.
CodeScoring ürün analisti Artyom Maksimov, kurumların yazılım bileşimini düzenli denetlemesi ve kullandıkları bileşenlerdeki yeni açıkları izlemesi gerektiğini vurguluyor. Kontrolün yalnızca satıcıların hazır yazılımında değil, içindeki bileşenlerde de yapılması gerekiyor. Öncelik, dışarıya açık çalışan hizmetleri etkileyen ve iş sürekliliğini doğrudan tehdit eden sorunlarda olmalı. Yazılım bileşim analizi bu kontrolü destekliyor: uygulamaların içeriğini otomatik izliyor, savunmasız bağımlılıkları buluyor ve sorunların giderildiği sürümleri belirliyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Japonya'daki veri merkezleri çevreyi ısıtmadı, araştırma gösterdi
SpiralAI, maaşları düşürmeden yapay zekâyla 4 günlük çalışma haftasına geçti
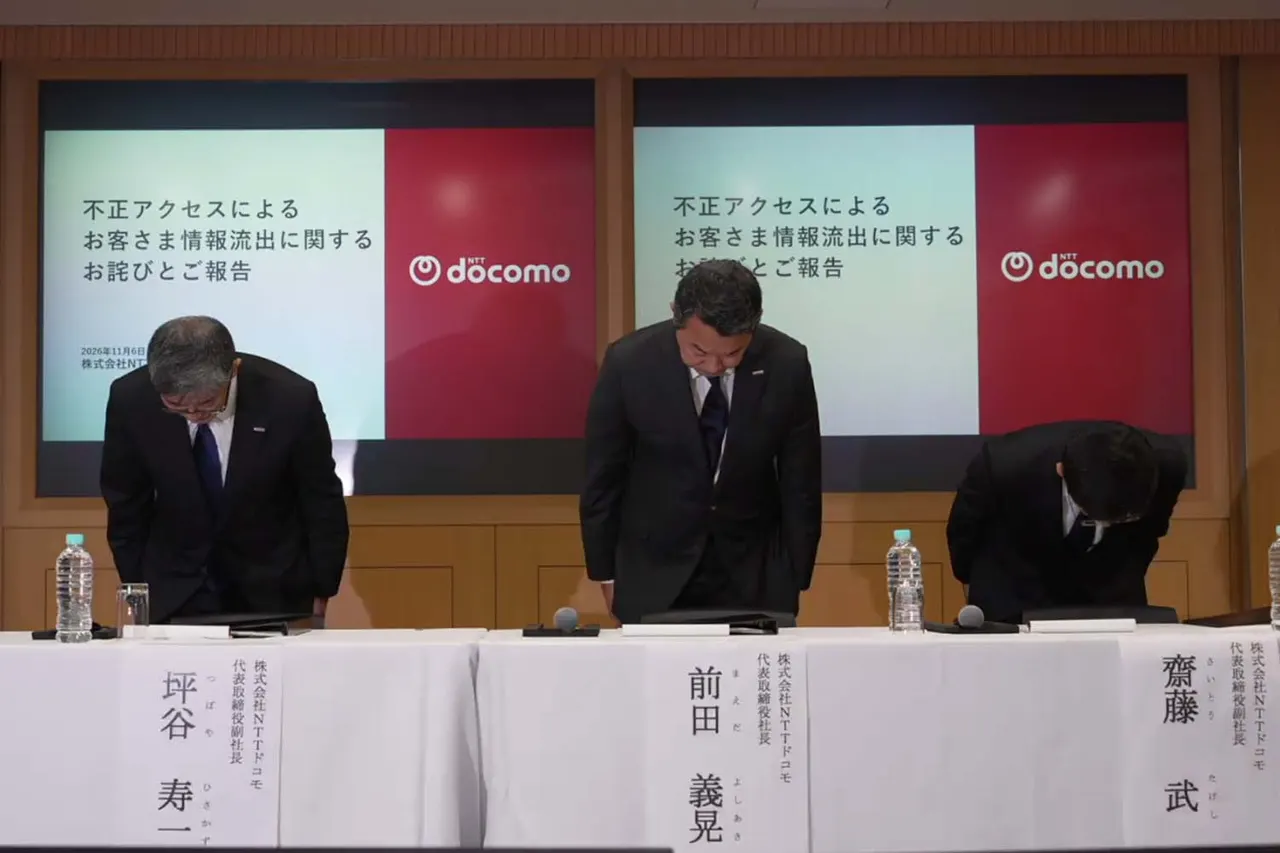
NTT Docomo veri sızıntısı: tarife ve banka bilgileri de çalındı