Binance: Sahte iş görüşmeleri ve AI aracı 6,3 milyar dolarlık soygunu mümkün kıldı
Binance'in analizine göre Kuzey Kore bağlantılı bilgisayar korsanları kötü amaçlı reklamı, sahte mülakat ödevini ve şirket içi AI aracını birleştirerek en büyük kripto hırsızlığını gerçekleştirdi.
Şimdiye kadarki en büyük kripto hırsızlığı, birkaç ay boyunca uygulanan, iyi bilinen saldırı tekniklerinin birleşiminden doğdu. Binance'in yayımladığı olay sonrası rapora göre saldırının arkasında, FBI'ın “TraderTraitor” adıyla tanımladığı Kuzey Kore bağlantılı bir grup var.
Google reklamından sahte mülakata
Süreç Haziran'da başladı. Bir geliştirici, büyük olasılıkla kötü amaçlı bir Google reklamıyla yayılan, üzerinde oynanmış bir yükleyiciyi indirdi. Bu, saldırganların mühendisler ve çalışma biçimleri hakkında bilgi edinmesini sağladı.
Eylül'de ise başka bir mühendis hedef alındı. İşe almak istiyormuş gibi davranan kişi bir dizi görüşme ve birkaç mülakat turu ayarladı, güven oluşturmak için sosyal medya sayfaları paylaştı. Sonunda mağduru, aslında kötü amaçlı yazılım olan sahte bir mülakat ödevini indirmeye yönlendirdi.
Binance, güvenlik ekiplerinin Haziran'daki ilk bulaşmayı tespit ettiğini ve çalışanın cihazını değiştirdiğini söylüyor. Ancak ikinci saldırı güvenlik araçlarına takılmadı: zararlı yazılım pyenv çalıştırılabilir dosyasını silip yerine arka kapı erişimi sağlayan kötü amaçlı bir sürümünü koydu. Şirket bunu, izlerini de silen bir 0-day zararlı olarak tanımlıyor.
Şirket içi AI aracı ve geç müdahale
Rapora göre saldırganlar 20 Ekim'e kadar Binance'in kendi şirket içi AI aracını kullanarak Haziran'da ele geçirilen ilk mühendisin ve üçüncü bir çalışanın cüzdanları üzerinde kontrol sağladı. 29 Ekim'de üçüncü çalışanın bilgisayarına giriş yapıp saldırıyı başlattılar.
Rapor, ilk yetkisiz transferlerden yaklaşık iki saat sonra gerçekleşen işlemlerin neden durdurulamadığını da açıklıyor. Sıcak cüzdan çok taraflı hesaplama (MPC) kullandığı için kötü amaçlı EIP-7702 yetkilendirmelerini anında iptal edebilecek tek bir özel anahtar yoktu.
Binance, Kuzey Kore bağlantılı olduğundan şüphelenilen 57 siber tehdit vakasını engellediğini bildiriyor. CEO Richard Teng ise hiçbir kullanıcının zarar etmediğini, çalınan varlıkların yaklaşık 2,85 milyar dolarının dondurulduğunu ya da engellendiğini söylüyor. Teng'e göre etkilenen tokenların yüzde 98'i yerine konuldu, kalan yüzde 2 tamamlanıyor ve para çekme işlemleri büyük oranda yeniden başladı.
Saldırının neden işe yaradığı hâlâ net değil. İş görüşmesi bahanesiyle işverene ait kaynaklara erişimi olan makinelerde kod indirtme tehlikesi yıllardır biliniyor. Saldırganların kullandığı şirket içi AI aracı ve onlara nasıl yardımcı olabildiği konusunda ise ayrıntı çok az.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
Lengow, Daily&Co'yu satın alıyor: Pazar yeri operasyonu geliyor
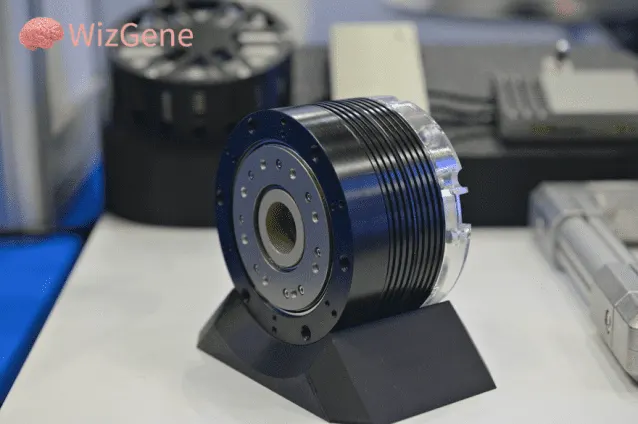
Wizzine, 600 kg taşıyan lojistik robota FLUXIUM R80 yerleştirdi
Mydepo'nun yapay zekâ tercümanı LiveSync Şili'de ilk kez sahnede
Rainbow Robotics, RB-Y2 insansı robotuna yapay zekâ ekliyor
Daha fazla: Güvenlik
Tümünü gör →
Lovable uygulamaları pasaport ve ödeme verilerini açıkta bıraktı

Avast ücretsiz VPN'i Fransa'da başlattı: sınırsız ve reklamsız

Hacklenen buzdolapları: Avrupa'da market soğutma sistemlerine saldırı