AU Small Finance Bank, Salesforce veri sızıntısı iddiasını inceliyor
AU Small Finance Bank, Salesforce üzerinde barındırılan bir platformdaki olası sızıntıyı araştırıyor. Bir hacker ayrıca Vijay Sales yönetici erişimini 25 bin dolara satışa çıkardı.

Hindistan'ın Jaipur merkezli bankası AU Small Finance Bank (AU SFB), Salesforce tarafından barındırılan bir yazılım platformunda olası bir veri sızıntısını araştırıyor. Platformda banka müşterilerinden yalnızca araç kredisi kullananlara ait sınırlı bilgi bulunuyor. Banka, kendi sistemlerinin etkilenmediğini ve tüm bankacılık hizmetlerinin normal çalıştığını açıkladı.
Hacker grubunun iddiaları
İnceleme, siber güvenlik takip hesabı Hackmanac'ın X'te paylaştığı bir gönderinin ardından başladı. ScarlettGroup adlı grup, bankanın kayıtlarına eriştiğini öne sürdü ve çaldığını iddia ettiği verileri yayımlamakla tehdit etti. Gruba göre veriler arasında KYC kayıtları, PAN ve Aadhaar bilgileri, kredi raporları, banka hesap dökümleri, kredi başvuruları, imzalı sözleşmeler ve sigorta kayıtları var. Grup ayrıca müşteri ilişkileri yönetimi (CRM) verilerine, çalışan bilgilerine ve denetim günlüklerine eriştiğini söylüyor. İddialar bağımsız olarak doğrulanmadı.
Banka, grubun elindeki verilerin kaynağının Salesforce platformu olup olmadığını doğrulamadı; etkilenen müşteri sayısını da paylaşmadı. AU SFB, araç kredisi müşterilerinin süreçlerini dijitalleştirmek için 2024'te Salesforce ile iş birliği yapmıştı.
Salesforce müşterileri daha önce sosyal mühendislik ve ele geçirilmiş üçüncü taraf uygulama bağlantılarını içeren saldırılarla karşılaşmıştı. Bir kampanyada saldırganlar sesli oltalama ile çalışanları kötü amaçlı uygulamaları kurumsal hesaplara bağlamaya ikna etmişti. Ancak AU SFB olayının bu kampanyalarla bağlantılı olduğuna veya Salesforce'un çekirdek platformunun ele geçirildiğine dair doğrulanmış bir kanıt yok.
Vijay Sales erişimi satışta
Ayrı bir olayda, “shinymontanna” kullanıcı adlı bir aktör, elektronik perakendecisi Vijay Sales'in iç sistemlerine süper yönetici erişimini 25 bin dolara satmaya çalışıyor. İlan, 3 milyondan fazla sipariş kaydına, 15 bin çalışana ait bilgiye ve yaklaşık 1,4 lakh (140 bin) tedarikçiye ait faturalama kayıtlarına erişim iddiasında bulunuyor. Aktör; müşteri bilgileri, ödeme ve banka transferi kayıtları, stok, mali raporlar ve iç uygulamaları da kapsadığını, verileri görüntüleme, değiştirme ve dışa aktarma yetkisi verdiğini söylüyor.
Yönetim panellerini gösterdiği öne sürülen ekran görüntüleri dolaşıma girdi, ancak erişimin kapsamı ya da herhangi bir verinin çıkarılıp çıkarılmadığı doğrulanmış değil. Vijay Sales sorulara yanıt vermedi.
Olaylar, son dönemdeki benzer vakalara eklendi: SBI bu ay 3.897 müşteri kaydının dark web'de göründüğünü bildirdi, eMudhra ise sertifika güvenliği olayının ardından küresel SSL/TLS sertifika işini kapatma kararı açıkladı.
Aynı günden diğer haberler
Tümünü gör →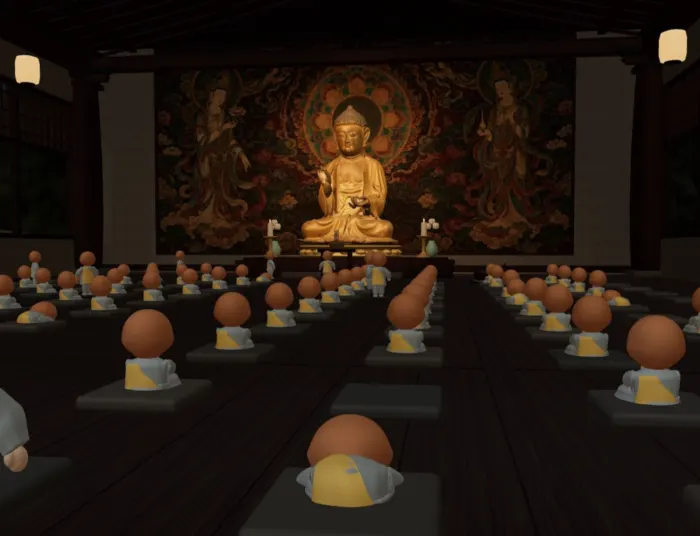
Çevrimiçi tapınak Sansa üç günde 600 bin ziyaretçiye ulaştı
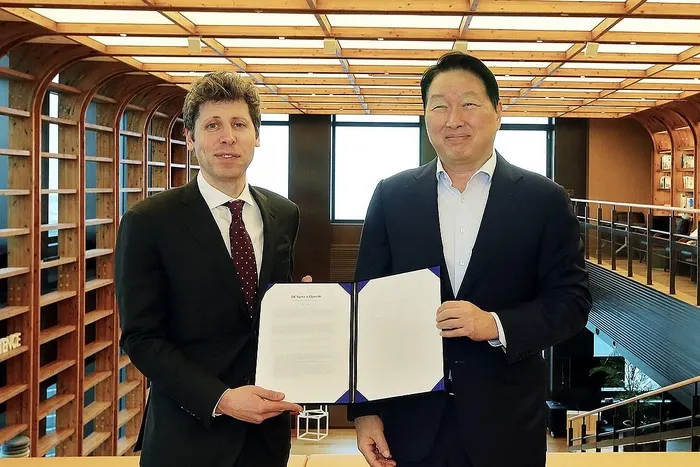
SK Grubu'nun Başkanı Chey Tae-won, OpenAI'dan Sam Altman'la buluştu
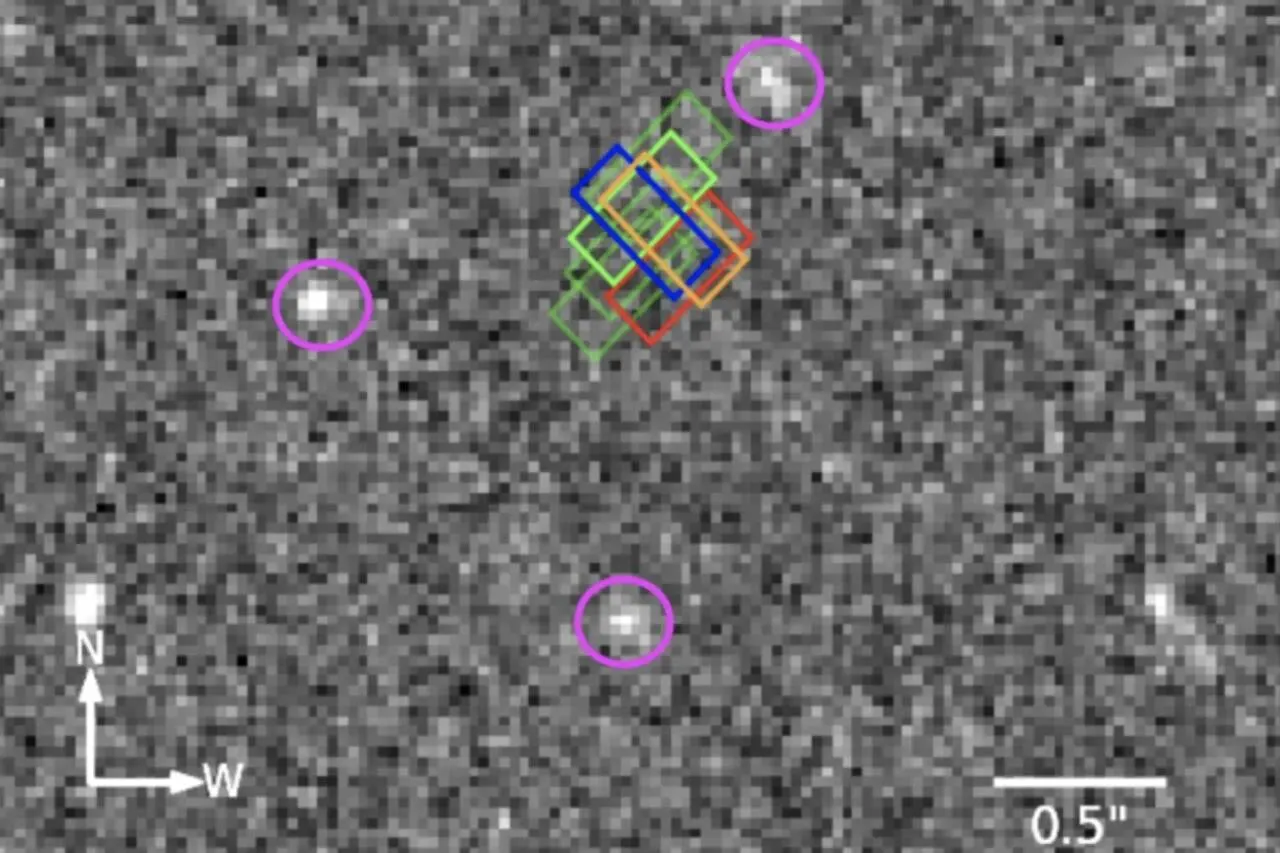
Webb Teleskobu boş görünen gökyüzünde gizemli emisyon çizgisi buldu
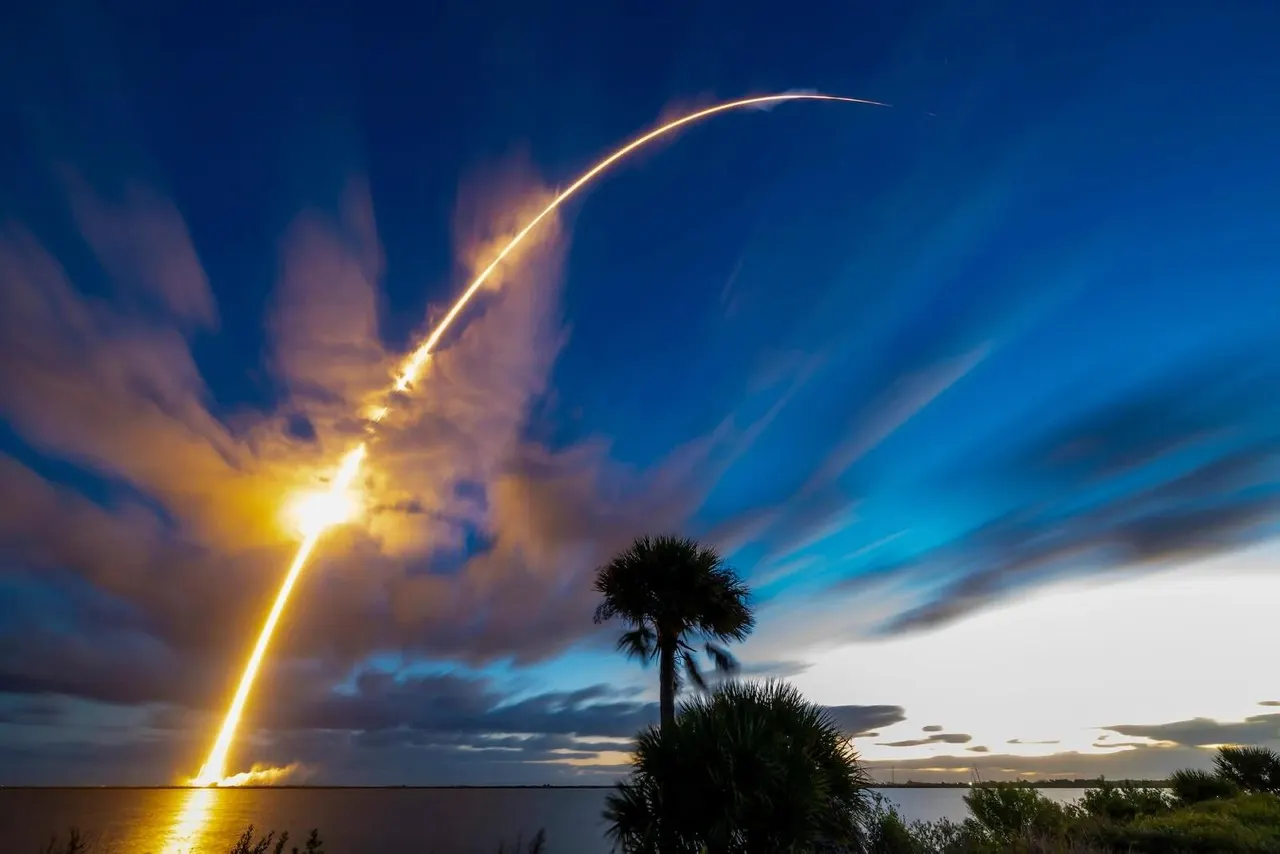
ABD Hava Kuvvetleri, SpaceX Starfall kapsülüyle kargo testi yaptı
Daha fazla: Güvenlik
Tümünü gör →
Şadayev: MAX'te dolandırıcı sayılanların tüm SIM kartları kapanabilir

İspanya, internete açık güneş enerjisi sistemlerinde Avrupa birincisi

Android'de «SMS of Death» açığı: tek mesajla telefon çöküyor
