Arara Message sızıntısı: 77 milyon e-posta adresi risk altında
Japon Arara, Arara Message e-posta hizmetindeki ihlalde 380'e varan şirketin yaklaşık 77 milyon e-posta adresinin sızmış olabileceğini açıkladı. Hizmet tamamen durduruldu.
Paycloud Holdings'in bağlı ortaklığı Arara, e-posta gönderim hizmeti Arara Message'a yönelik yetkisiz erişimde yeni bulguları duyurdu. 2 Kasım tarihli açıklamaya göre yaklaşık 77 milyon e-posta adresi dışarı sızdı ya da sızmış olabilir. Etkilenen sözleşmeli şirket sayısı en fazla yaklaşık 380. Hizmet 31 Ekim'den bu yana tamamen kapalı ve yeniden açılış tarihi belirsiz.
Saldırı müşteri sunucularına uzandı
Şirket 29 Ekim'de ortak sistem ortamına yapılan erişimle yaklaşık 3,01 milyon adresin sızdığını açıklamıştı. Sonraki incelemede zararın başka sunuculara da yayıldığı anlaşıldı. Saldırgan 28–31 Ekim arasında Arara Message sunucuları üzerinden sözleşmeli şirketlerin sistem ortamlarına girdi ve 97 sunucudan yaklaşık 77 milyon e-posta adresi ile üye bilgisi çıkardı.
Üye bilgileri arasında ad-soyad, cinsiyet, doğum tarihi, telefon numarası, üye numarası ve adres yer alıyor; kapsam şirketten şirkete değişiyor. Rakamlar inceleniyor ve değişebilir. Bir kişinin birden çok adresi olabileceğinden bu sayı mağdur sayısını göstermiyor.
İlk olayda sızan adres sayısı yaklaşık 3,01 milyondan 3.386.187'ye yükseldi. Ayrıca beş sözleşmeli şirketin kayıtlı ad ve şirket adı gibi müşteri verilerinden en fazla 411.827 kaydı sızmış olabilir. Bu sayılar 77 milyonla çakışabileceği için toplanmadı.
Kredi kartı şirketi gibi görünen sahte e-postalar
Saldırgan hizmeti kötüye kullanarak 28–30 Ekim'de kredi kartı şirketi gibi görünen en fazla yaklaşık 7,13 milyon şüpheli e-posta gönderdi. Gönderen adresi news@arara.com idi; konularda “Kullanım içeriğinin doğrulanması talebi” gibi ifadeler yer aldı. Şirket, bu iletilerdeki URL'lere tıklanmamasını istiyor.
Şirket, web sunucusundaki bir açığın ve sistem ortamındaki sorunların rol oynadığını belirtti. Ele geçirilen kimlik bilgileri geçersiz kılındı, sunucu iletişimi kesildi. Hizmet, giriş yolu belirlenip güvenlik doğrulandıktan sonra yeniden açılacak. Arara'nın diğer hizmetleri etkilenmedi.
Olaydan, rezervasyon platformu Asoview! de etkilendi; şirket 3 Kasım'da 15.821.184 üye kaydının sızdığını duyurdu. Parolalar ve kredi kartı bilgileri kapsam dışında.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
OpenAI, ChatGPT Classic masaüstü uygulamasını 30 Ocak 2027'de kapatıyor
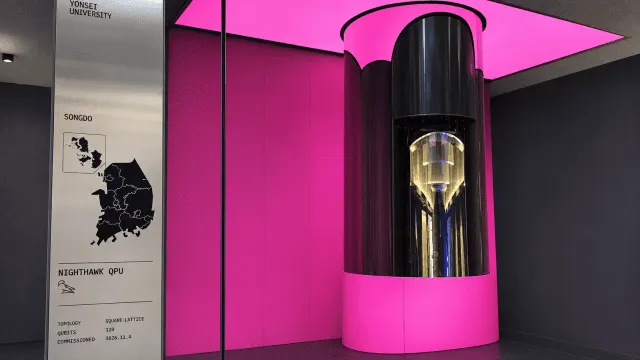
Yonsei Üniversitesi IBM Quantum Nighthawk r2 sistemini devreye aldı
KakaoBank kart ve aracılık işine girmeyi tartıyor, 2028'de kurumsal bankacılık
T map Goldman Sachs'a geçse de kullanıcı verileri yurt dışına çıkamaz
Daha fazla: Güvenlik
Tümünü gör →
Beget siber saldırı sonrası bulut verilerini kaybettiğini açıkladı
VOLTA zararlısı şifreleri çalıp yapay zekâya değer biçtiriyor
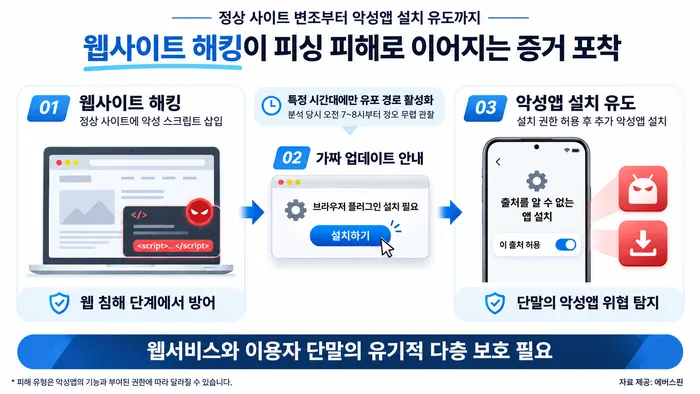
Hacklenen sitelerde sahte Samsung tarayıcı güncellemesi