Hacklenen sitelerde sahte Samsung tarayıcı güncellemesi
Everspin, meşru şirket sitelerine yerleştirilen scriptlerin sahte bir Samsung tarayıcı eklentisiyle Android kullanıcılarına zararlı uygulama yüklettiğini açıkladı.
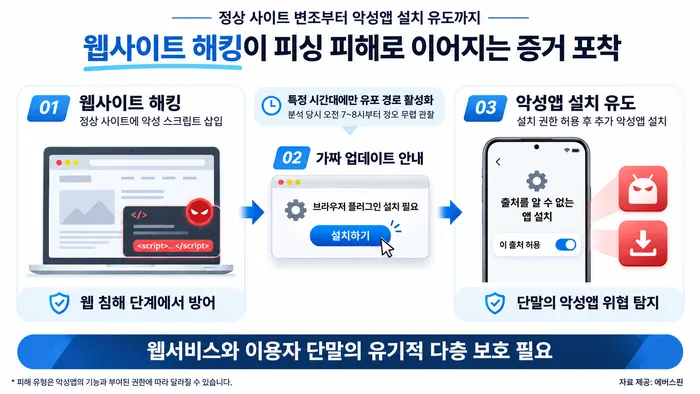
Güney Koreli siber güvenlik şirketi Everspin, ele geçirilen meşru web sitelerinde sahte tarayıcı güncelleme uyarısı gösterilerek ziyaretçilerin zararlı uygulama yüklemeye yönlendirildiği bir saldırıyı 4 Kasım'da duyurdu.
Şirkete göre balıkçılık, ses ekipmanları ve hastane gibi farklı sektörlerdeki sitelerde, zararlı uygulama kurulumuna yönlendiren harici bir script bulundu. Siteye giren kullanıcıya Samsung tarayıcı eklentisinin kurulması gerektiğini söyleyen sahte bir pencere çıkıyor. Kullanıcı kur düğmesine bastığında bir uygulama dosyası iniyor. Dosya çalıştırılınca ek güncelleme gerektiği belirtilerek ikinci bir uygulamanın kurulması isteniyor.
Saldırı nasıl işliyor
Android'de resmi uygulama mağazası dışından kurulum için kullanıcının ayrıca izin vermesi gerekiyor. Saldırganlar bu aşamada kullanıcıyı “bilinmeyen kaynaklardan uygulama yükleme” iznini vermeye yönlendiriyor. Son aşamada kurulan zararlı uygulama normal uygulama listesinde görünmüyor; cihaz ayarlarında “Samsung” adıyla yer alıyor.
Saldırının yalnızca belirli saatlerde etkin olduğu da tespit edildi. Sabah 7-8 civarından öğlene kadar kurulum ekranı ve indirme işlevi çalışırken, diğer saatlerde hata veriliyordu. Bu nedenle güvenlik taramasının yapıldığı ana göre zararlı faaliyet gözden kaçabilir.
Neden önemli
Everspin, olayın web korsanlığı ile mobil kimlik avına ayrı ayrı karşılık veren güvenlik yaklaşımının sınırlarını gösterdiğini belirtiyor. Kurumsal bir site zararlı uygulama dağıtım kanalına dönüştüğünde ziyaretçiler de hedef haline geliyor.
Şirket, web servisleri ile mobil cihazları birlikte koruyan bütünleşik bir yapıya ihtiyaç olduğunu vurguladı ve EverSafe Web ile FakeFinder çözümlerini öne çıkardı. CEO Ha Young-bin, saldırı zincirinde hack ile kimlik avının birbirine bağlı olduğunu söyledi. Ha, yapay zekânın saldırıların analizine, hazırlanmasına ve değiştirilmesine yardımcı olduğu bir ortamda yalnızca web ya da yalnızca mobil güvenliğin tüm saldırı yolunu yönetmeye yetmeyeceğini ifade etti.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
ABA Life, Admaius Capital Partners'tan 40 milyon dolar aldı
Aramco, HUMAIN'in %49'unu 2,6 milyar dolar nakit ile satın aldı
VOLTA zararlısı şifreleri çalıp yapay zekâya değer biçtiriyor