Araç hackleme: Yazılım açıkları azaldı, saldırılar uygulama ve buluta kaydı
Göteborg ve Chalmers üniversitelerinin çalışması 2022–2024 için 413 araç yazılımı açığı saydı. Sayı düşüyor, ancak zayıf noktalar uygulamalara ve bulut hizmetlerine kayıyor.

Otomobillerdeki bilinen yazılım güvenlik açıklarının sayısı 2019'dan beri düşüyor, ancak rahatlamak için neden yok. Göteborg ve Chalmers üniversitelerinden araştırmacılara göre açıkların niteliği de değişti.
Araştırmacılar yalnızca 2022–2024 dönemi için belgelenmiş 413 güvenlik açığı tespit etti. Bu çok görünse de, daha eski bir araştırmaya göre yalnızca 2019 yılında 363 açık belgelenmişti.
Saldırı kapıları değişiyor
Çalışmanın ilk yazarı Srijita Basu, “On yıl önce açıkların çoğu aracın kendi sistemlerinde bulunuyordu. Bugün uygulamalarda, web sitelerinde ve bulut hizmetlerinde bulunan açıkların payı neredeyse üç katına çıktı” diyor.
Bu verilerden yaşanılan yer, iş yeri, hobiler ya da çocukların okulu gibi çok sayıda kişisel bilgi okunabiliyor. 2024'te Volkswagen'de tam olarak bu yaşandı.
Eğlence sistemi normalde ABS, ESP ya da sürüş destek sistemleri gibi güvenlik açısından kritik işlevlerden kesin biçimde ayrılmalı. Ancak durum her zaman böyle değil: 2015'te güvenlik araştırmacıları bir Jeep Cherokee'nin multimedya sistemi üzerinden fren, gaz pedalı ve kapı kilitlerini uzaktan kontrol etmeyi başarmıştı. Makaleye göre eğlence ve telematik sistemleri çoğu zaman araçtaki daha hassas ağlara köprü görevi görüyor; açıklar ağırlıklı olarak üçüncü taraf yazılımlardan kaynaklanıyor.
Basu, bazı açıkların ne kadar temel olduğuna şaşırdıklarını, örneğin kurulumdan beri değiştirilmemiş parolaların bulunduğunu söylüyor. En savunmasız ürün açık kaynaklı Grafana oldu; en sık saldırı yöntemleri ise SQL injection ve cross-site scripting.
Saldırı yüzeyi büyüyor
Araçlar film akışı ya da şarj istasyonuyla iletişim gibi yollarla çevreyle ne kadar bağlantılı olursa, saldırı yüzeyi de o kadar büyüyor. Sürücü destek sistemlerine güven arttıkça, bir saldırının sonuçları da ağırlaşıyor. Yalnızca daha iyi şifreleme bu açıkları kapatmaz; asıl sorun eksik yetki denetimi. Giriş yapmak yalnızca kimlik doğrulaması anlamına geliyor, kişinin o araca erişip istenen işlevi tetikleyip tetikleyemeyeceği ise belirsiz kalıyor.
Basu, üreticilere bu açıkların yıllardır bilindiği web ve BT dünyasından ders almalarını öneriyor. Sürücülere ise güçlü parolalar kullanmaları ve yazılım güncellemelerini düzenli yapmaları tavsiye ediliyor.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →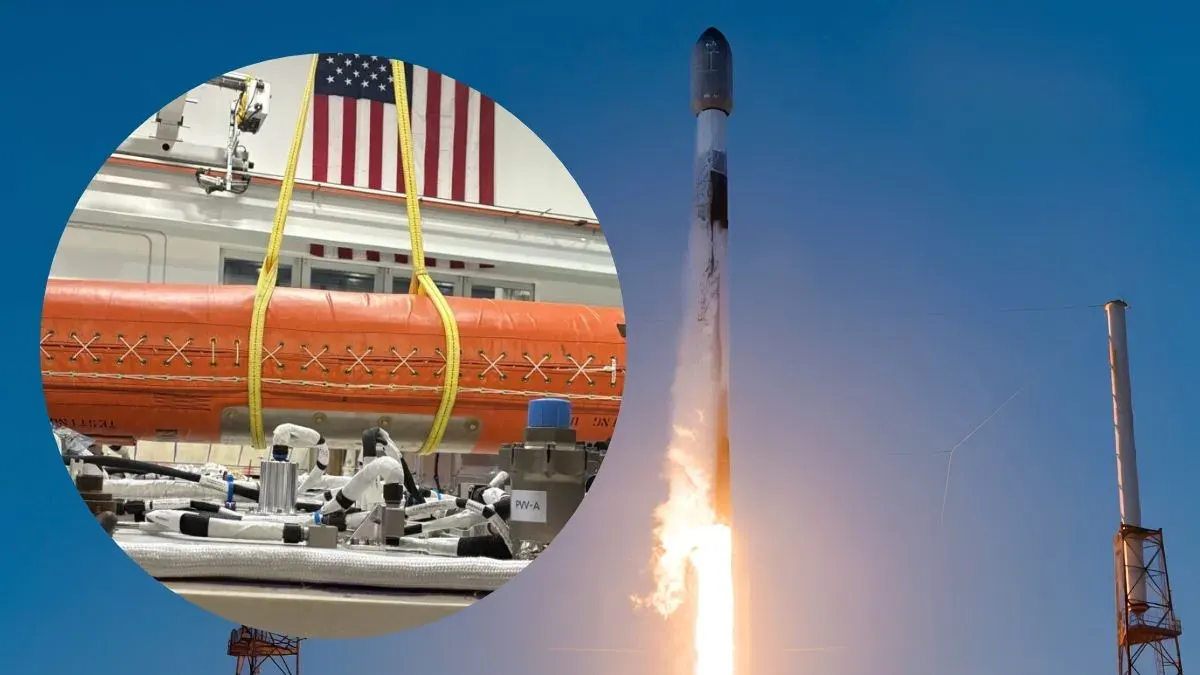
SpaceX Starfall kapsülü ABD ordusunun malzemelerini yörüngeden getirdi
Apple Intelligence Çin'e geliyor: ChatGPT yerine Alibaba'nın Qwen'i
Philips 55OLED811 Ambilight'lı OLED TV Boulanger'de 200 € ucuzladı
AliExpress 11.11 indirimi başladı: En iyi teknoloji fırsatları
Daha fazla: Güvenlik
Tümünü gör →
Club Tourism'e siber saldırı: 4,32 milyon kayıt risk altında
Kore Merkez Bankası, yapay zekâ odaklı ofis ağına sızma testi yapacak

GMO Trust Login'de 45 bin 30 kişinin verisi logo alanında açıkta kaldı
