Япония предупредила компании об утечках из-за слабой базовой защиты
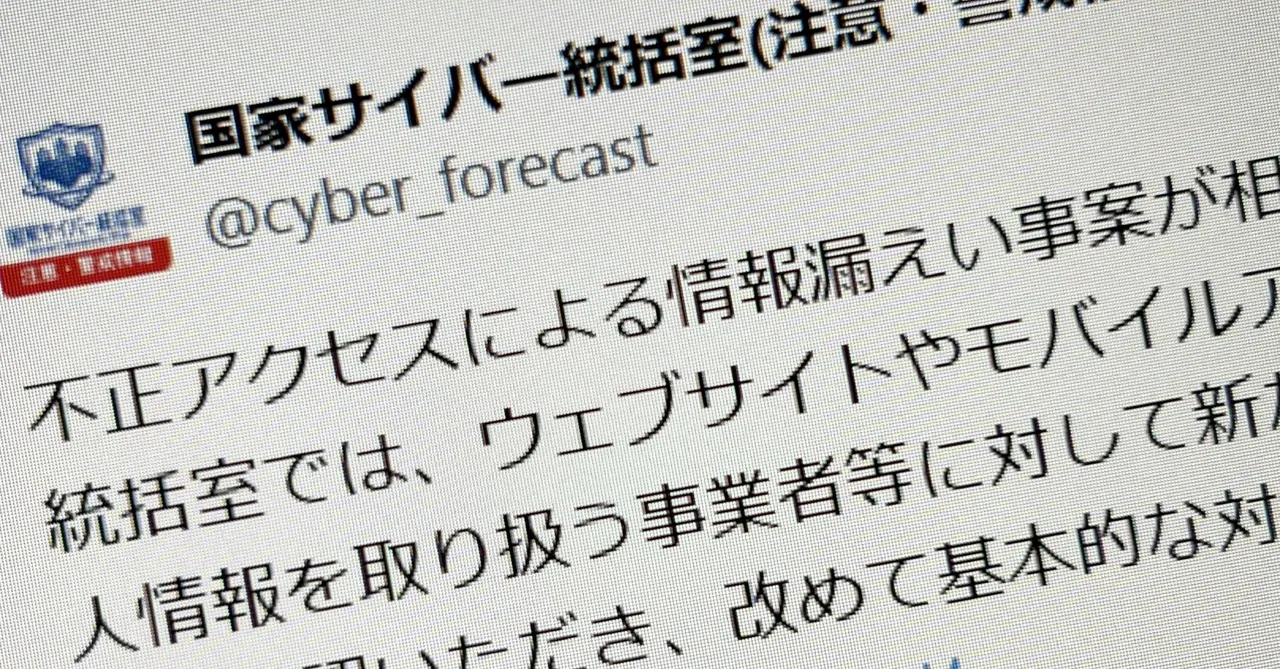
Национальное киберведомство Японии выпустило предупреждение после серии утечек персональных данных. Оно указывает на слабую базовую защиту и вероятное применение ИИ злоумышленниками.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Национальное управление кибербезопасности при Секретариате кабинета министров Японии 5 ноября опубликовало предупреждение для компаний, которые управляют сайтами и мобильными приложениями. Поводом стала серия утечек персональных данных в стране. В ведомстве заявили, что в ряде недавних инцидентов причиной, по-видимому, стали недостаточные базовые меры защиты, и потребовали от бизнеса их неукоснительного соблюдения.
По оценке ведомства, злоумышленники массово сканируют сайты в интернете, ищут системы, в которые можно проникнуть, и похищают персональные данные. Для поиска целей и проникновения, вероятнее всего, используется ИИ. Сочетание нескольких проблем, которые при традиционной проверке уязвимостей считались малоопасными, позволяет взломать систему и облегчает масштабирование атак. В результате под угрозой оказывается широкий круг компаний.
Отдельно отмечены ошибки самих компаний: недостаточная защита при разработке мобильных приложений, неверная настройка сайтов и продолжение использования ПО без поддержки или с неисправленными известными уязвимостями.
Три группы мер
Первая — эксплуатация и управление системами. Компаниям предлагается знать состав своего ПО и его уязвимости, определять приоритеты и сроки устранения. Приведены случаи взлома открытых в интернет панелей администрирования через легко угадываемые пароли и перебор, поэтому ненужные панели и функции публиковать не следует. Также рекомендованы постоянные проверки уязвимостей с помощью ИИ и анализ логов для выявления подозрительной активности.
Вторая — проектирование и разработка. Ведомство призывает последовательно применять принцип security by design. Зафиксированы случаи, когда после анализа публичных приложений данные незаконно получали через API, поэтому нужны ограничения доступа и корректное управление учётными данными. Для систем с персональными данными советуют проверку уязвимостей до запуска.
Третья — цепочка поставок. Злоумышленники проникают к заказчику через среду подрядчиков и сервисных компаний. Поэтому нужно выявить каналы подключения, такие как VPN и удалённый рабочий стол, и внедрить многофакторную аутентификацию. Для open source и сторонних библиотек надо заранее определить порядок первых действий при публикации серьёзной уязвимости.
Ещё 9 октября ведомство публиковало предупреждение о базовых мерах для всей организации, включая быстрое применение патчей и многофакторную аутентификацию. Новое обращение распространяет рекомендации на эксплуатацию и разработку сайтов и мобильных приложений.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Citus показала поиск людей на пожаре без GPS и инфраструктуры

Google Cloud расширила CodeMender и защиту ИИ-агентов

Operation Ghostbusters: 830 840 подозрительных «призраков»


