Shadow AI: удаление чата в ChatGPT не стирает данные компании
Gartner предупреждает: удаление диалога в ChatGPT не убирает конфиденциальные данные с серверов. Shadow AI всё чаще становится причиной утечек в компаниях.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
Если загрузить внутренние документы компании в ChatGPT, а затем удалить диалог, это не значит, что данные исчезли. Об этом предупредила Gartner в отчёте «Быстро реагируйте на утечки данных через shadow AI». Исчезновение чата с экрана и фактическое удаление информации с серверов ИИ-сервиса — разные вещи.
Shadow AI — это использование ИИ-сервисов без одобрения компании, обычно через личные аккаунты. По данным Gartner, даже при входе в ChatGPT с рабочего компьютера корпоративные политики безопасности могут не действовать, если используется личный аккаунт. Рабочее устройство само по себе не защищает введённую конфиденциальную информацию.
Масштаб проблемы и сроки хранения
Gartner ссылается на отчёт IBM о стоимости утечек данных за 2026 год. С марта 2025 по февраль 2026 года на инциденты, связанные с shadow AI, пришлось 43% всех утечек — более чем вдвое больше, чем годом ранее. Средний ущерб от одного такого случая составил 5,39 млн долларов.
Данные могут оставаться не только в истории чатов, но и в журналах запросов и ответов сервера, системах проверки безопасности, временных хранилищах и резервных копиях. Согласно типичным примерам из Gartner, удалённые диалоги и серверные логи могут храниться около 30 дней, данные, отправленные на проверку безопасности, — от 2 до 7 лет, а собранные для обучения ИИ — до 5 лет. Реальные сроки зависят от сервиса, типа аккаунта и политики обработки данных.
Ещё сложнее удалить информацию, уже использованную для обучения модели. Входные данные статистически отражаются во множестве параметров, поэтому удаление исходного файла не устраняет их влияние. Технология «машинного разобучения» (machine unlearning), позволяющая избирательно удалять сведения, пока ограниченно применима на практике.
Что советует Gartner
При обнаружении утечки нужно прежде всего проверить настройки использования данных для обучения ИИ и заблокировать дальнейший ввод информации. Затем следует сменить раскрытые пароли и учётные данные, потребовать у провайдера удалить данные и выяснить, хранятся ли серверные логи и резервные копии.
Одними запретами на ИИ не обойтись. Компаниям нужно выяснить, какими сервисами пользуются сотрудники и какие данные вводят, а также определить одобренные сервисы и правила управления данными.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
Стартап Provision, делающий железо для восприятия, купил Basilisk
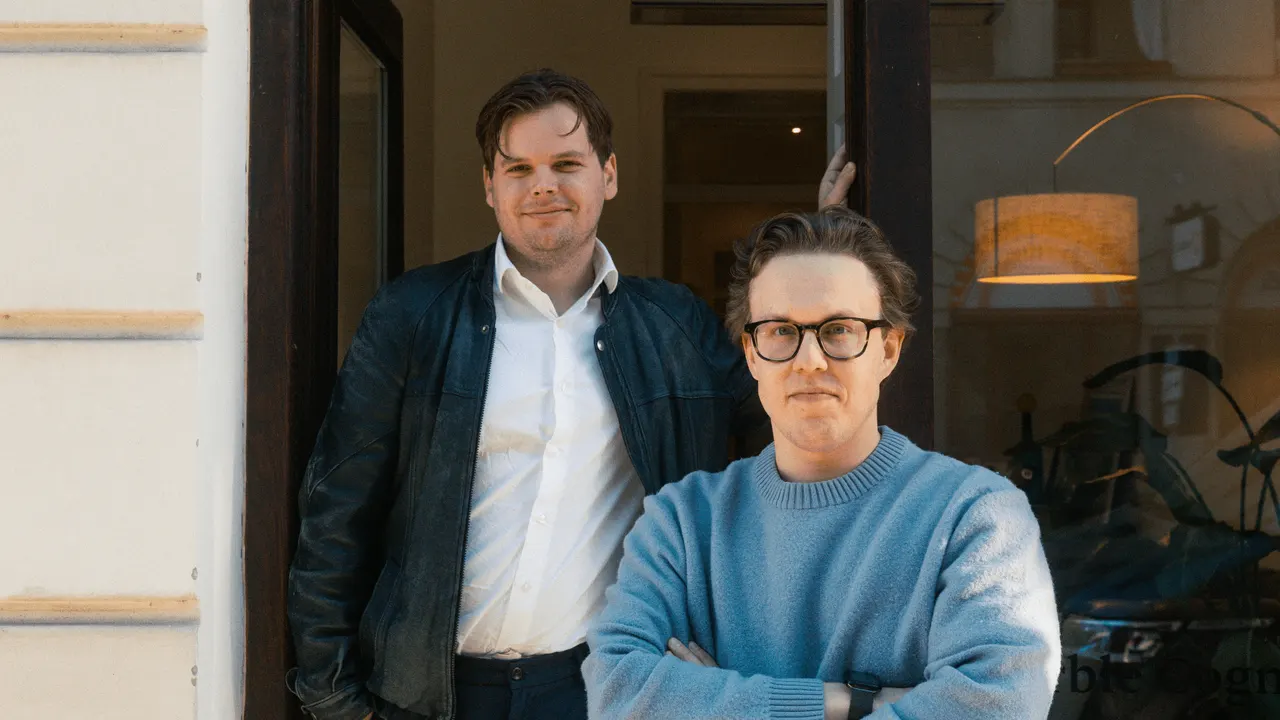
Marble привлек $3,75 млн на ИИ-коллег, которые учатся, наблюдая за работой
Гонконг: EnsembleTX связывает токенизированные депозиты с деньгами ЦБ
Wear OS 7.1 появилась в эмуляторе Android Studio перед Wear OS 8
Ещё в рубрике: Безопасность
Показать все →
Взломанные приложения оповещения в России и Украине разослали фейковые ядерные тревоги

LLMjacking: хакеры за счёт компаний тратят на ИИ свыше $100 000 в день

Anthropic показала неопубликованную ИИ-модель, взламывающую Linux и Chrome