nginx: две критические уязвимости HTTP/2, одна с 2015 года
В nginx нашли две критические уязвимости: атакующий может выполнить код на сервере без входа. Одна прячется в коде с 2015 года, исправление уже вышло.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
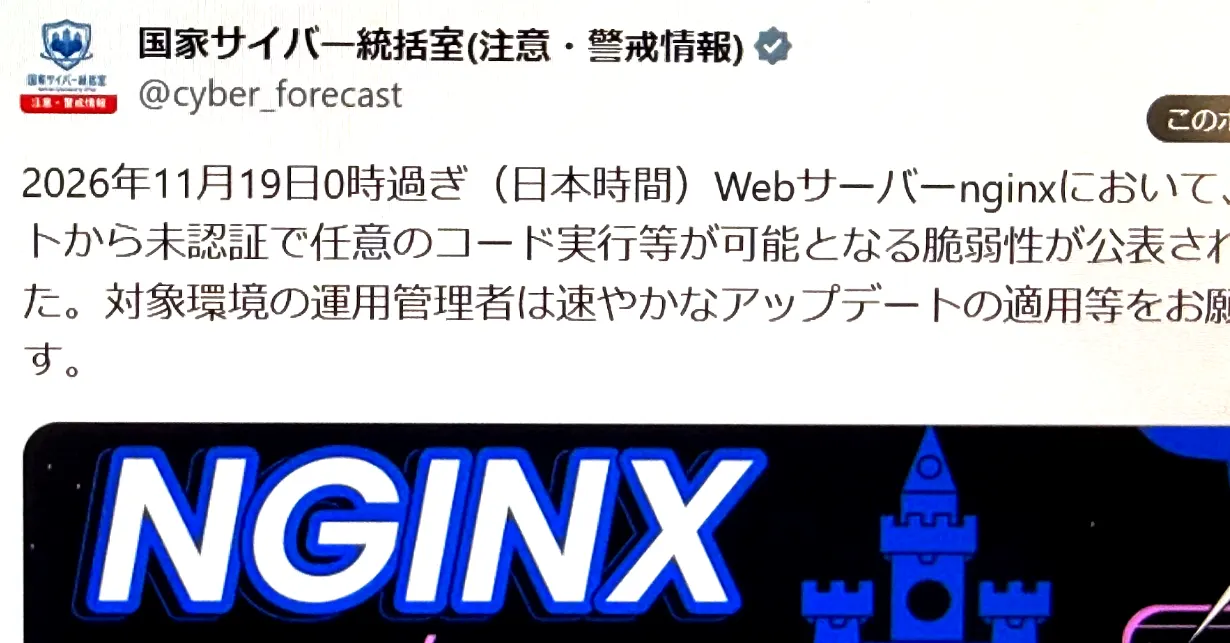
Если ваш сайт работает на nginx и в нём включён HTTP/2, самое время проверить обновления. Компания F5 18 ноября сообщила о двух критических уязвимостях nginx, позволяющих удалённо выполнить произвольный код без аутентификации. Оценка по CVSS v4.0 составляет 9,2.
F5 выпустила исправленные версии и рекомендует обновиться. Национальное бюро кибербезопасности Японии 19 ноября тоже выпустило предупреждение и призвало быстро установить обновления.
Что такое nginx и кого это касается?
nginx (читается «энджин-экс») считается самым распространённым в мире веб-сервером с открытым кодом. Обычно он стоит на входе в систему: обрабатывает HTTPS-трафик и распределяет запросы между приложениями и API. Проблемы затрагивают серверы с включённым HTTP/2, масштаб зависит от версии и конфигурации. Злоумышленник мог бы выполнять команды, красть конфиденциальные данные, подменять содержимое сайта или останавливать сервис.
В чём суть CVE-2026-123633 и CVE-2026-123007?
CVE-2026-123633 относится к классу use-after-free: память освобождается по ошибке, а затем программа продолжает к ней обращаться. Это происходит, когда nginx пересылает запросы HTTP/2 на другой сервер и число обрабатываемых соединений близко к пределу. Специально подготовленный трафик может остановить сервер или привести к выполнению кода.
CVE-2026-123007 живёт в коде с nginx 1.9.5, выпущенной в 2015 году. Ошибка в расчётах управления потоком HTTP/2 может привести к выходу за границы памяти. По данным Wiz, при включённом HTTP/2 атаку удалось подтвердить даже на сервере, который просто отдаёт статические файлы.
Обе уязвимости независимо друг от друга нашли Wiz и другие компании и сообщили в F5. Wiz обнаружила их с помощью Wiz Atlas, основанного на ИИ продукта для сканирования кода, а влияние проверяла с моделями Gemini 4 Carbon и ChatGPT 5.6 Sol.
Если быстро перейти на исправленную версию нельзя, Wiz советует временно отключить HTTP/2.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Затопление Лос-Сантоса: учёные утопили город из GTA 5
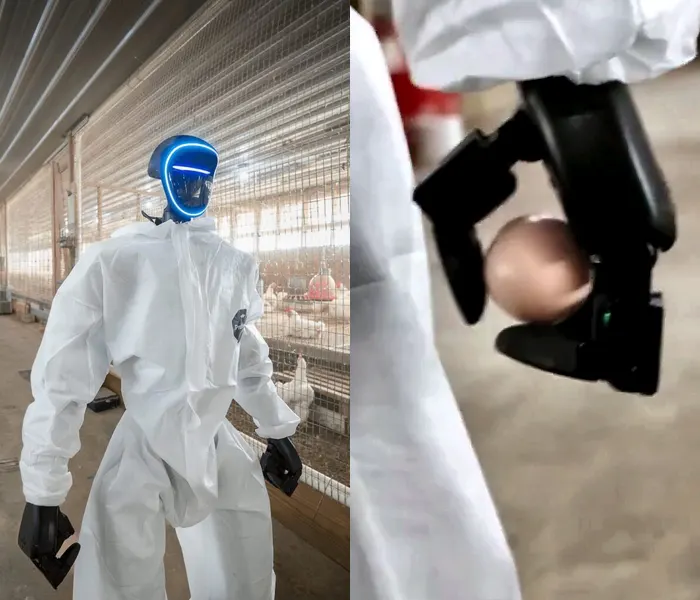
Робот Howl учится собирать яйца с пола курятника
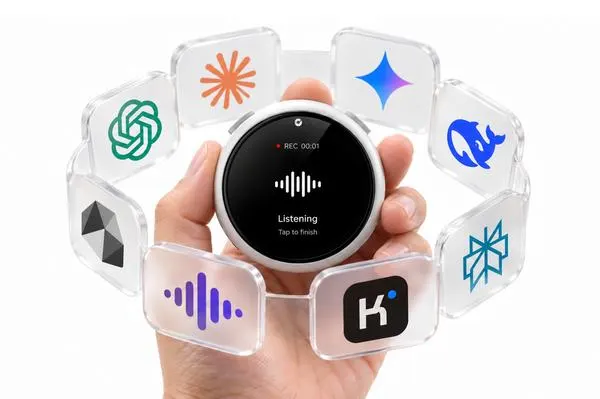
Taco AI: голосовой пульт размером с секундомер, он же аэромышь
Домен .zr: кому принадлежит мёртвый код страны и почему жив .su
Ещё в рубрике: Безопасность
Показать все →
Как DPI обнаруживает VPN: четыре самодельных сервера, два жили дни

Windows 11 Emerging Risks предупредит об опасных программах

Взлом Optimizely: вредоносный скрипт попал на сайты BBC, Ikea и Zoom
