Взлом Optimizely: вредоносный скрипт попал на сайты BBC, Ikea и Zoom
BBC и Ikea никто не взламывал. Хакеры проникли в Optimizely, сервис A/B-тестов, и его доверенный сервер 17 часов раздавал код, крадущий данные карт.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Взлом Optimizely показал, что для атаки на BBC или Ikea не нужно трогать их сайты. Достаточно скомпрометировать поставщика, чьему скрипту они доверяют.
В понедельник, 16 ноября, в Optimizely, сервис A/B-тестирования, внедрили вредоносный код. По словам самой компании, злоумышленники воспользовались ошибкой в процессе создания аккаунтов. Код попал на сайты клиентов и работал около 17 часов. Среди них были BBC, Ikea, CNN, Fox News, Zoom и Air France-KLM. Скрипт крал данные банковских карт, загружал эксплойты для непатченных iPhone и iPad и подменял адреса криптокошельков.
Почему никто не заметил?
Код приходил с cdn.optimizely.com, официального сервера компании, с действующим сертификатом. Для браузера это был обычный надёжный скрипт. Проблему обнаружил Скотт Хелм из Report URI: он проверил 1611 скриптов Optimizely и нашёл 188 заражённых, принадлежащих 178 организациям.
Что такое Optimizely и A/B-тесты?
Optimizely знают немногие, хотя она работает на множестве сайтов. Её специализация, A/B-тесты: половине пользователей показывают зелёную кнопку, другой половине синюю, и остаётся та, на которую кликают чаще. Сайты при каждом визите загружают небольшой скрипт с полем, куда компании вставляют собственный код. Так можно менять сайт, не трогая свои серверы. Через это поле злоумышленники и проникли.
Сколько украли?
По предварительным данным Report URI, на кошельки атакующего поступило около 7000 долларов в криптовалюте, хотя часть кошельков была активна и до атаки. Подтверждений того, что iPhone и iPad действительно взломали, нет. Сколько карт и cookie попало к преступникам, неизвестно.
Optimizely пока не объяснила, как работала уязвимость, сколько посетителей получили код и кто стоит за атакой. Это не первый инцидент компании в этом году: в феврале она подтвердила взлом после фишинговой атаки по телефону.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Windows 11 Emerging Risks предупредит об опасных программах
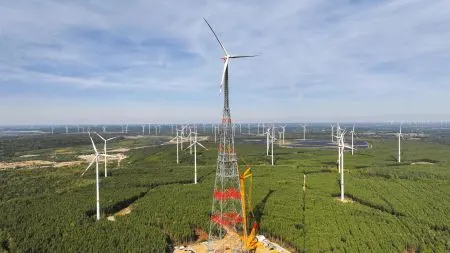
Самая высокая в мире ветряная турбина заработала в Шипкау
Сверхновая SN 2026ahvu поймана до пика яркости и задала загадку