Ryohin Keikaku: из приложения MUJI могли утечь 27,26 млн записей
Владелец Muji, компания Ryohin Keikaku, сообщила о возможной утечке до 27,26 млн записей клиентов приложения MUJI, включая данные пользователей, удаливших аккаунт.
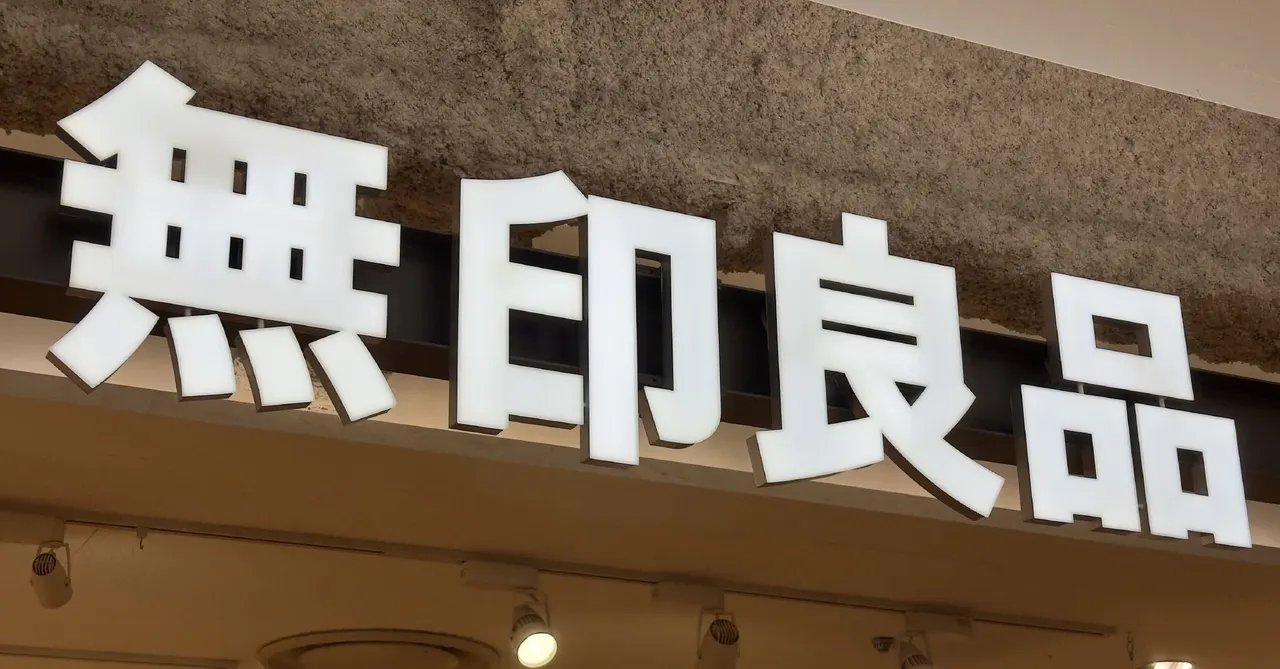
Японская компания Ryohin Keikaku, управляющая брендом Muji, 30 октября сообщила, что из приложения MUJI могли утечь данные клиентов в объёме до 27,26 млн записей. Среди них есть информация и о пользователях, которые уже вышли из программы.
Под угрозой три вида данных: адрес электронной почты, дата рождения и пол. По словам компании, номеров банковских карт, имён, адресов и телефонов в этом наборе нет.
Меры компании
После обнаружения несанкционированного доступа извне Ryohin Keikaku закрыла доступ к уязвимому участку и внесла исправления. На данный момент компания не подтверждала ни попадания данных в даркнет, ни ущерба от их использования.
Компания будет поэтапно уведомлять затронутых пользователей. Если утечка за пределы систем подтвердится, будет опубликовано новое сообщение. Заявление прозвучало во время «Недели Muji» — распродажи для участников программы лояльности.
Что это значит для пользователей
Ryohin Keikaku предупреждает, что возможно рассылка поддельных писем с использованием похищенных сведений, когда злоумышленники выдают себя за других лиц или организации. Пользователям стоит с осторожностью относиться к подозрительным сообщениям.
Приложение MUJI и официальный интернет-магазин Muji Net Store сейчас работают в обычном режиме. Затронутые данные бывших пользователей показывают, что хранение информации после ухода клиента остаётся для компаний серьёзным риском.
Ещё за этот день
Показать все →
Apple выпустила MacBook Pro с сенсорным OLED-экраном
mObywatel: регистрация авто полностью онлайн с 2027 года
«Кошачий хвост» в диске Beta Pictoris: след столкновения тел размером с Плутон