Кибератака на банки крови во Франции: изменены настройки холода
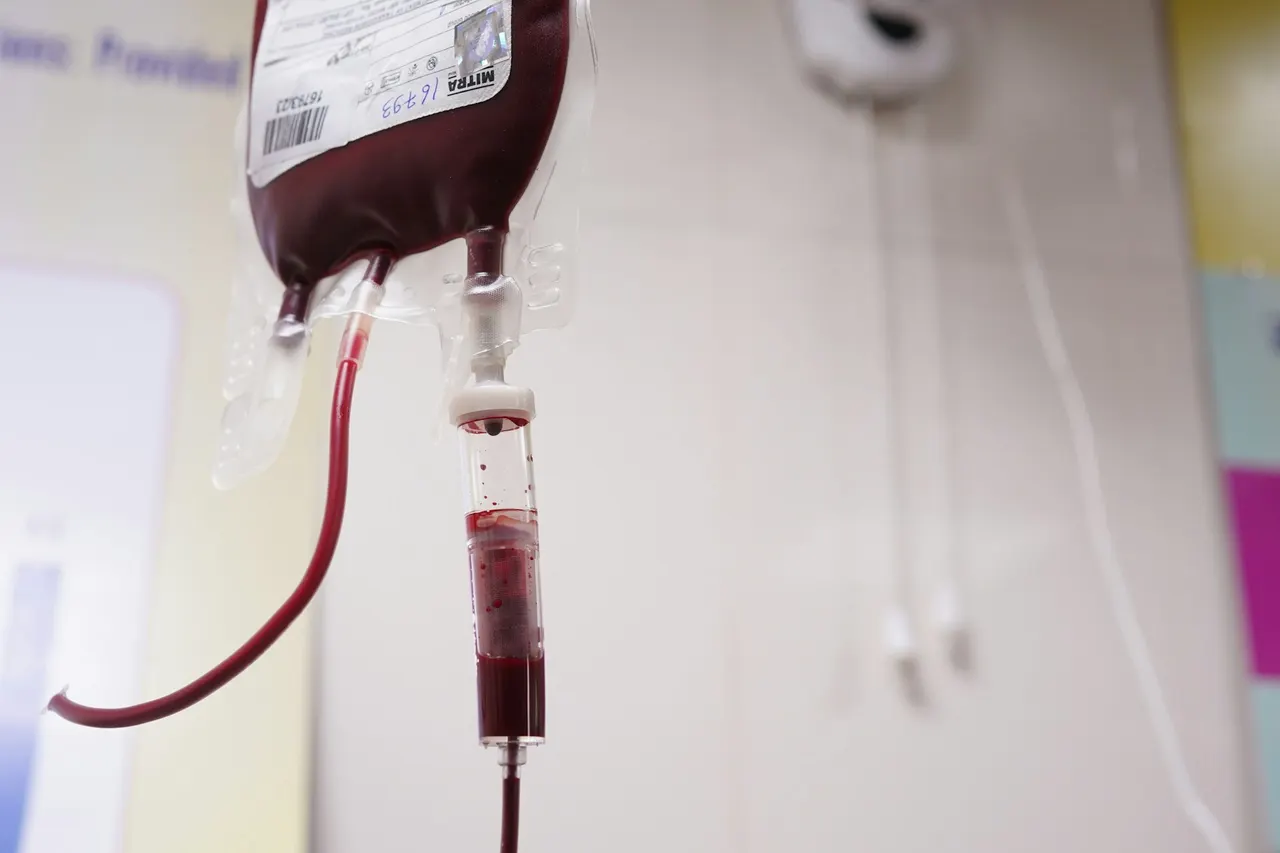
Хакеры 2 ноября изменили температурные настройки холодильников в трёх французских хранилищах крови. В EFS заявили, что продукты не потеряны, риска для здоровья нет.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Национальная служба крови Франции Établissement Français du Sang (EFS) подтвердила, что 2 ноября была совершена кибератака на холодильное оборудование для хранения крови. Злоумышленники изменили параметры температуры и разморозки в трёх объектах.
EFS отвечает во Франции за заготовку, обработку и распределение крови. В затронутых центрах хранятся запасы для больниц, а также биологические образцы, которым нужны контролируемые условия. По данным организации, продукты не потеряны, угрозы здоровью нет.
Целью был поставщик
В EFS уточнили, что атака была направлена на одного из поставщиков холодильного оборудования, а не на саму службу. Название компании не раскрыли, но европейская Coolworld Rentals подтвердила, что стала жертвой атаки. В кратком заявлении она сообщила, что хакеры воспользовались уязвимостью в стороннем компоненте и взломали её холодильные установки. Компания добавила, что кровь и плазма не пострадали, а заготовка и распределение шли без перебоев.
Инцидент произошёл через несколько дней после взлома сотен французских супермаркетов и магазинов в Нидерландах, где испортились тонны продуктов.
Устаревшие контроллеры
Ни одна группировка пока не взяла на себя ответственность за атаки на холодильные системы в Европе. Расследование ведут национальные ведомства, включая французское ANSSI, Национальный центр кибербезопасности Швеции и федеральная прокуратура Бельгии, но виновных не назвали.
Чаще всего злоумышленники используют уязвимости в устаревших модулях и удалённых контроллерах, прежде всего марок Danfoss, Copeland и Dixell. Они были подключены к интернету, но не получали нужных обновлений. Риск повышают слабые пароли и удалённый доступ к системам, для которых больше не выходят патчи.
В 2025 году американское агентство CISA раскрыло две уязвимости в контроллерах Danfoss, позволявшие удалённо выполнять команды и обходить аутентификацию. Компания устранила ошибки и рекомендовала обновить прошивку, но многие холодильные компании этого не сделали. Предсказать следующие цели трудно, тем более что ИИ помогает находить уязвимости раньше, чем их успевают закрыть.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Google отключила бэкдор XCPE на 1,3 млн приставок Android TV

Bic Camera, Kojima и Sofmap: утечка 14,9 млн записей с e-mail

Beget после кибератаки запустил 35% серверов, облачные данные утрачены