Java4Shell: уязвимость в Java даёт удалённое выполнение кода на части CPU
Уязвимость Java4Shell в Java позволяет удалённо выполнить код, но только на некоторых процессорах. Под угрозой не только серверы, но и клиентское ПО.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Java4Shell, так назвали новую уязвимость в Java, которая позволяет удалённо выполнить произвольный код на чужой машине (RCE). Есть важная оговорка: проблема касается только определённых процессоров.
Название напоминает о нашумевшей несколько лет назад Log4Shell. Но, судя по имеющимся данным, здесь многое зависит от железа, на котором запущена Java.
Затрагивает ли Java4Shell клиентские приложения?
Да. Уязвимость не ограничивается серверами. Под удар могут попасть и клиентские программы на Java, то есть обычные приложения на обычных компьютерах, а не только сервисы в дата-центрах.
Списка конкретных процессоров и версий Java в доступных сведениях нет, поэтому сказать, уязвим ли ваш компьютер, нельзя. Администраторам стоит следить за сообщениями разработчиков Java и своих дистрибутивов и ставить исправления, как только они выйдут.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
GTA VI на всех консолях выйдет в 30 FPS, включая PS5 Pro
CachyOS Package Installer 2.0 должен избавить новичков от терминала
Просмотры на YouTube растут: ТВ считается весомее, выплаты прежние
Обновление BGMI 4.7: змей Ёрмунганд приходит на три карты
Ещё в рубрике: Безопасность
Показать все →
Возврат SSD в Amazon: сломанный диск продали с данными владельца

macOS 27.3 и полный доступ к диску: Apple предупредит об ИИ-агентах
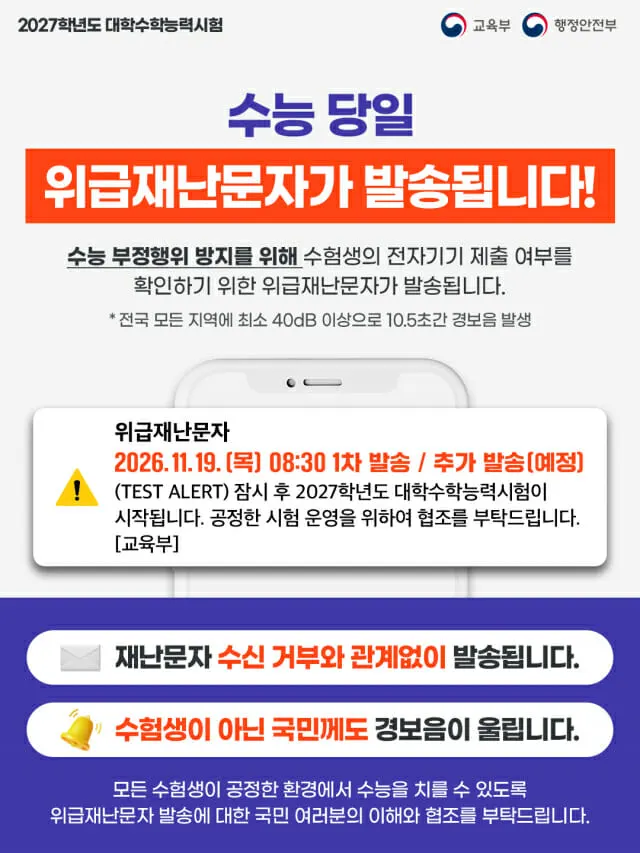
Сигнал тревоги на CSAT прозвучит даже на телефонах без звука