Artex: ФБР предупредило, что ИИ-инструмент взламывает сети за 3 часа
ФБР сообщает, что хакеры используют Artex, открытый ИИ-инструмент для проверки защиты, и проходят путь от выбора цели до глубокого доступа меньше чем за три часа.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Инструмент, созданный для поиска дыр в защите, теперь помогает их взламывать. По данным ФБР, хакеры используют Artex, ИИ-инструмент для тестирования безопасности с открытым кодом, чтобы проникать в организации по всему миру. В пятничном предупреждении ведомство указало, что некоторые атаки занимали меньше 3 часов: от выбора цели до доступа к системам с высокими правами.
Злоумышленники применяют Artex минимум с августа. Среди целей были банки, госучреждения, технологические компании и медицинские организации.
Что такое Artex и как он работает?
Artex автоматизирует проверки, с помощью которых организации ищут слабые места. Как следует из анализа Microsoft, его агенты умеют изучать защиту, использовать уязвимости и выгружать данные. Благодаря автоматизации атакующие могут пробовать сразу несколько путей в сеть. Системы безопасности могли выдавать сигналы тревоги, но скорость атак оставляла защитникам мало времени на реакцию.
ФБР привело в пример атаки на южнокорейские финансовые учреждения, из-за которых раскрыты персональные данные около 67 тысяч человек. Microsoft описывает отдельную кампанию: злоумышленники взломали системы Microsoft 365 более чем в 2250 организациях, используя украденные учётные данные резервного копирования ConnectWise вместе с Artex. Клиенты уже дали этому ПО разрешения, поэтому атакующие могли пользоваться его доступом, не входя как отдельный пользователь. Microsoft оговаривает, что успешный вход ещё не означает, что к данным получили доступ или их украли.
Исследование Amazon Web Services от 13 ноября описало другую схему: кражу учётных данных к ИИ-сервисам и использование этого доступа для поиска новых данных за чужой счёт. Amazon связал эти кампании с Artex с умеренной уверенностью, но не смог самостоятельно проверить результаты, о которых агенты отчитывались в системах вне его наблюдения. Атаки опирались на пароли по умолчанию, раскрытые данные для входа и устаревшее ПО.
Связан ли Artex со сбоями Microsoft и FAA?
Предупреждение вышло в тот же день, когда проблемы со связью привели к общенациональной остановке вылетов по распоряжению FAA, и на следующий день после начала крупного сбоя Microsoft 365. Microsoft назвала причиной технические неполадки, FAA не нашла признаков кибератаки. Представитель ФБР сообщил ABC News, что Artex, судя по всему, не связан ни с этими событиями, ни со сбоями в банках, включая JPMorgan Chase.
Разработчик Artex удалил исходный репозиторий на GitHub в октябре после жалоб на злоупотребления, но копии остаются в сети. ФБР советует ограничить доступ к важным системам, проверить разрешения программ, заменить раскрытые учётные данные и следить за необычной активностью аккаунтов и крупными передачами данных.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Google Wallet вышел на iPhone, но без бесконтактной оплаты
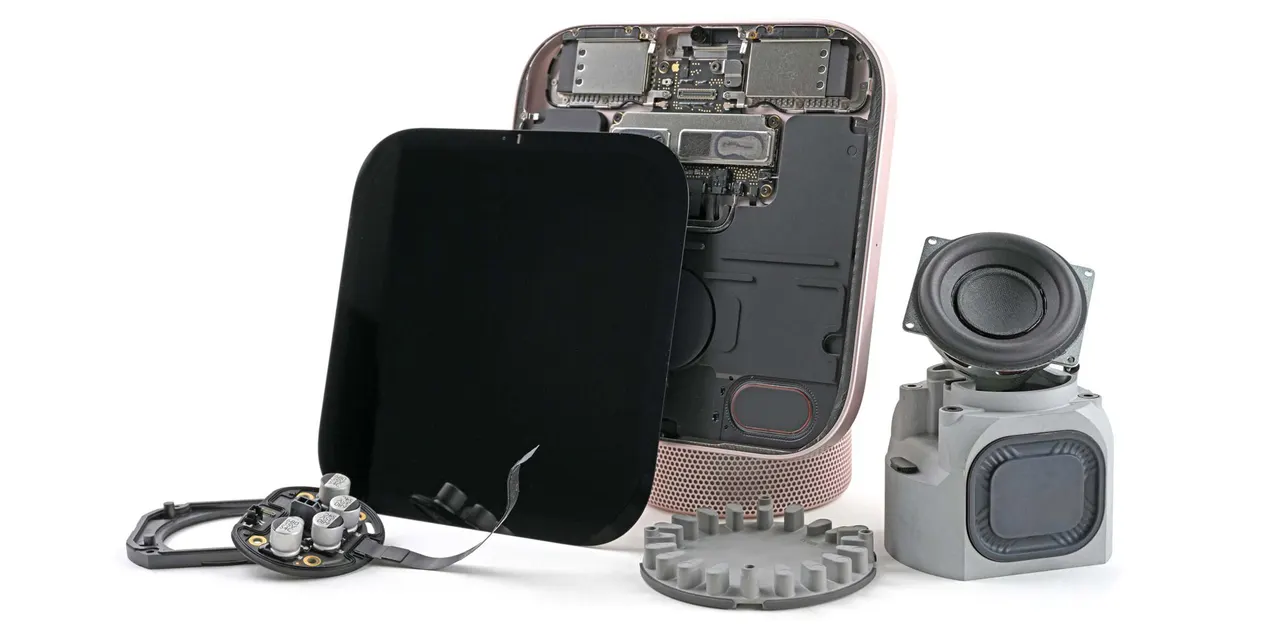
Apple HomeView в разборке iFixit: клей на экране и плате
Утечка данных Trezor: у атакующего адреса из 27 000 заказов
Чёрные дыры от несостоявшихся сверхновых: подсказка в данных LIGO
Ещё в рубрике: Безопасность
Показать все →
Сан-Диего отказывается от камер Flock и умных фонарей
Уязвимость eMudhra emBridge: CERT-In предупредил об утечке имён файлов
ИИ-агенты для взлома, найденные Google, атакуют французские сайты
