Глава ENISA: после холодильников в магазинах хакеры возьмутся за бытовую технику
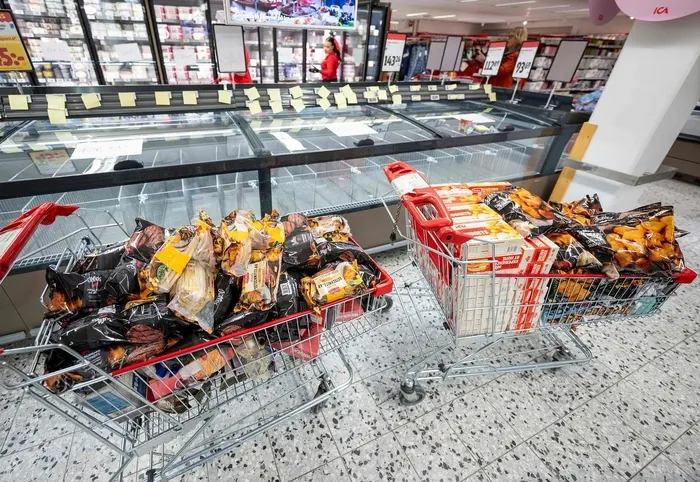
Хакеры удалённо захватили холодильное оборудование магазинов по всей Европе. Глава агентства ENISA предупреждает: следующими могут стать роутеры и бытовая техника.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Сначала холодильники в супермаркетах, потом роутеры, затем техника у нас дома. Такой порядок обозначил глава ENISA, агентства ЕС по кибербезопасности. Юхан Лепассаар заявил 10 ноября в Брюсселе: «Сегодня это был холодильник, завтра может быть роутер, послезавтра бытовая техника».
Предупреждение связано с волной атак на холодильные установки. В ночь с 11 на 12 октября нападавшие удалённо захватили контроллеры холодильного оборудования примерно в 700 торговых точках, в том числе во французских супермаркетах. Температура резко выросла, произошло не менее 15 пожаров. В начале ноября пострадали по меньшей мере 12 стран, среди них Бельгия, Швеция и Ирландия. Злоумышленники проникли через устройства удалённого управления, открытые в интернет, и через старое оборудование без обновлений безопасности.
По словам Лепассаара, у каждой услуги, от которой зависят граждане, есть цифровая часть, и без защиты её можно взломать. В худшем случае остановятся полиция, пожарные, больницы и транспорт. Он добавил, что европейские компании атакуют группы, связанные с государствами, в частности с Китаем, Ираном и Северной Кореей. В докладе ENISA говорится, что искусственный интеллект стал «усилителем силы» и ускоряет поиск уязвимостей. Производителей Лепассаар призвал закладывать безопасность на этапе проектирования. Любого инцидента можно избежать, но безопасность стоит недёшево, и вопрос в том, готовы ли компании столько вкладывать.
Что требует от производителей закон ЕС о киберустойчивости?
С сентября по Закону ЕС о киберустойчивости (CRA) производитель обязан в течение 24 часов сообщить об активно используемой уязвимости или серьёзном инциденте с момента, когда о них стало известно. Это касается и уже проданных устройств. Штраф может достигать 15 млн евро или 2,5% мирового годового оборота, в зависимости от того, какая сумма больше. Требования к безопасности на этапе проектирования начнут действовать в полном объёме в декабре следующего года.
Давление ощущают и южнокорейские компании, которые экспортируют в Европу подключаемую технику. Министерство науки и ИКТ Южной Кореи 11 ноября провело встречу с директорами по ИБ компаний холодовой цепи и рекомендовало срочные меры: VPN при удалённом доступе и смену паролей по умолчанию.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Спящего за рулём Tesla водителя на трассе 417 в Оттаве обвинили

Nāpōwawāʻenakaulua: Webb нашёл древнейшую пару квазаров

United Airlines ограничивает ИИ-агентов: бот не пройдёт регистрацию

Дженсен Хуанг ушёл с поста CEO Nvidia, его заменит Колетт Кресс
Ещё в рубрике: Безопасность
Показать все →
Плагин RMM+ для ScreenConnect: взломаны 288 ПК за 90 минут
Следит ли за вами умный телевизор? Более 10 вопросов о данных

iPhone нападавшего в Кракове: следователи могут обратиться к Apple
