CTS Страсбург: утечка данных 230 тысяч клиентов через API
Транспортный оператор Страсбурга CTS сообщил о краже данных около 230 тысяч клиентских аккаунтов через уязвимый API. Банковские данные и пароли не затронуты.
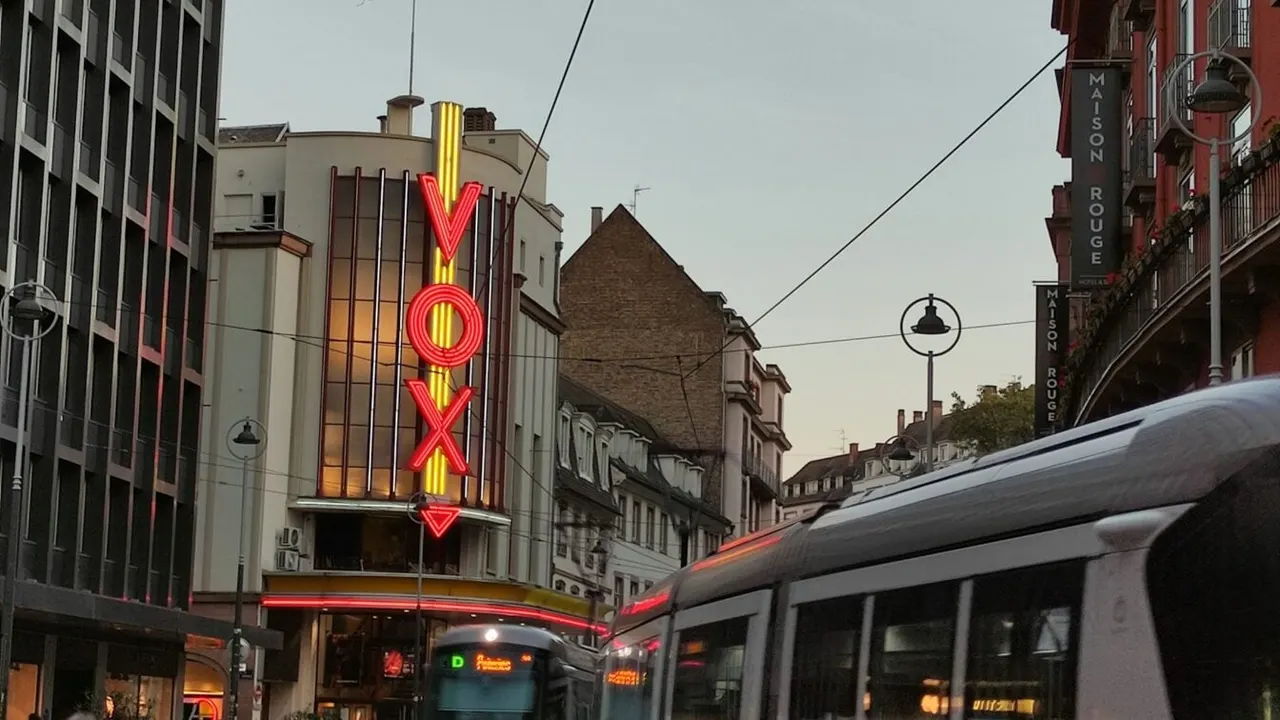
Страсбургская транспортная компания Compagnie des transports strasbourgeois (CTS), управляющая автобусами и трамваями агломерации, сообщила об утечке данных. По её заявлению, были похищены данные примерно 230 тысяч клиентских аккаунтов — около 40% пользователей. В CTS говорят о «незаконном использовании» сайта компании.
Украдены имя, фамилия, дата рождения, почтовый адрес и идентификатор клиента. Банковские данные и пароли, как подчёркивает компания, утечка не затронула.
Как произошла атака
Инцидент случился в ночь с воскресенья 18 на понедельник 19 октября. Директор CTS Эммануэль Оно сообщил, что специалисты заметили аномально высокую нагрузку на базу данных. По словам компании, серверы не были изменены, а хакеры не проникли в её информационную систему. Злоумышленники воспользовались уязвимым программным интерфейсом (API), через который приложения взаимодействуют с сайтом CTS.
После обнаружения атаки вывод данных остановили, а защиту сайта усилили. О случившемся уведомлена французская комиссия по защите данных CNIL, в суд Страсбурга будет подана жалоба. Это не первый случай: в 2024 году CTS уже фиксировала мошеннический доступ к ряду клиентских аккаунтов.
Чего опасаться клиентам
Всем 230 тысячам затронутых клиентов на этой неделе отправили письма. Главный риск, по оценке компании, — фишинг: похищенные данные могут сделать мошеннические сообщения более убедительными. CTS напоминает, что никогда не просит клиентов оплачивать что-либо или сообщать банковские реквизиты по электронной почте. При малейших сомнениях не переходите по ссылкам, а заходите на официальный сайт или в мобильное приложение.
Утечка пополнила длинный список французских организаций, пострадавших от подобных инцидентов: в нём налоговая служба, операторы связи и десятки спортивных федераций. По данным исследования платформы Cybermalveillance, в этом году взломам подверглась почти половина французов.
Ещё за этот день
Показать все →VUSE XR привлек 1,2 млн евро на обучение в смешанной реальности
Braid, бывшая Next Communications, привлекла €34,13 млн
Amazon добавила в Alexa более 100 функций для покупок
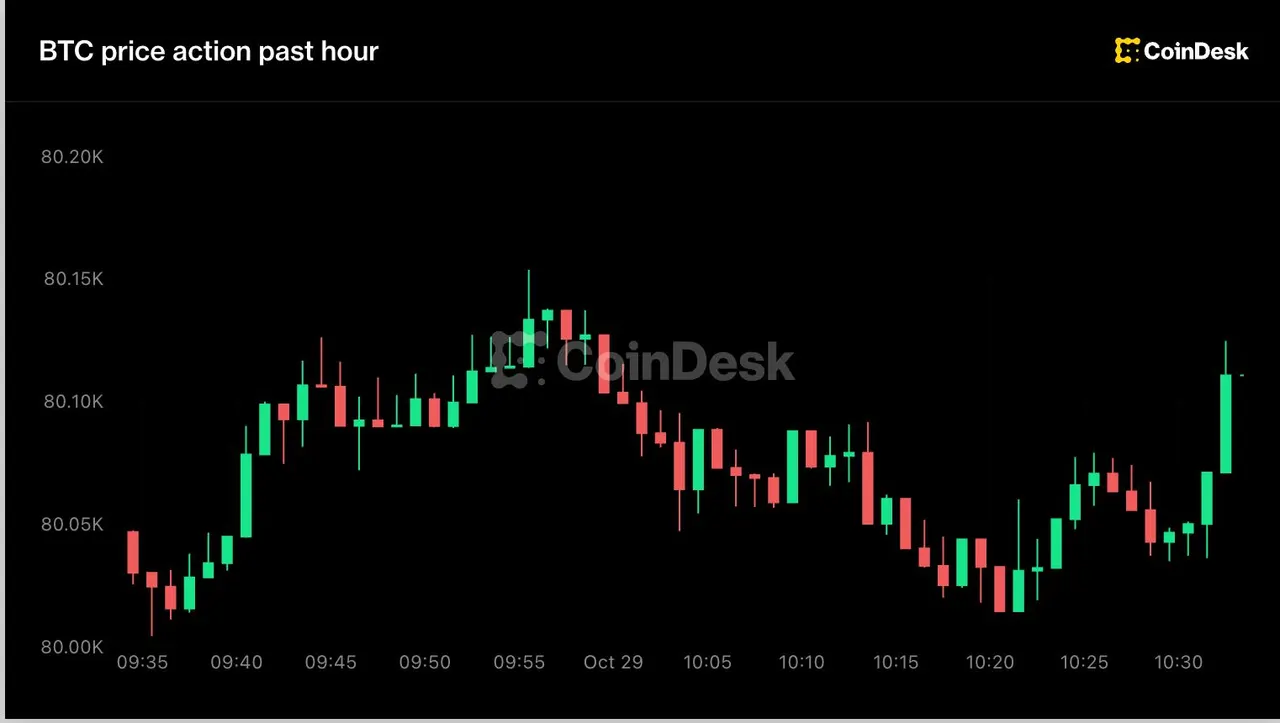
Биткоин держится у $80 000 перед данными по инфляции и отчётом Strategy
Ещё в рубрике: Безопасность
Показать все →
Строитель тоннеля Фемарн-Бельт подвергся кибератаке, хакеры требуют деньги
SK Planet: утечка данных в сервисе Gifticon, включая счета
Утечки данных из-за взломов в Японии затронули 260 млн человек